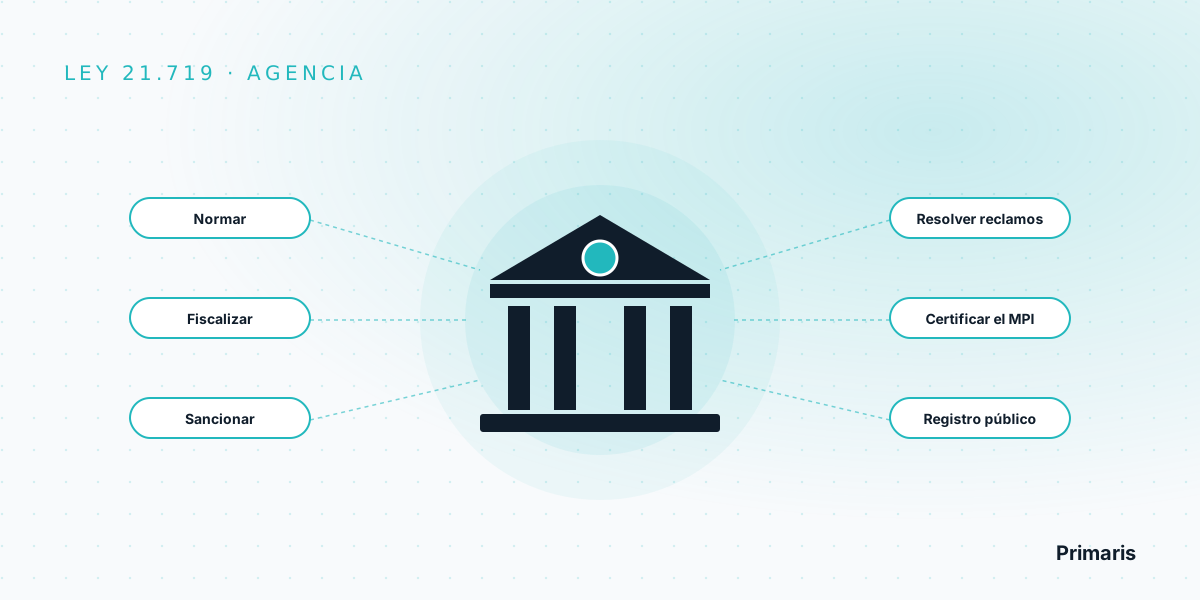
Durante más de veinte años, Chile tuvo una ley de datos personales sin una autoridad que la hiciera cumplir. La Ley 21.719 cambia eso con la Agencia de Protección de Datos Personales: un organismo que dicta normas, fiscaliza, sanciona, resuelve reclamos de las personas y certifica programas de cumplimiento. Para una empresa, es el interlocutor que va a pedir evidencias.
La Agencia en una frase
La Agencia de Protección de Datos Personales es la autoridad de control de la Ley 21.719. Puede dictar normas generales obligatorias, fiscalizar y requerir información, sancionar con multas de hasta 20.000 UTM, resolver reclamos de titulares y certificar Modelos de Prevención de Infracciones. Fiscaliza y sanciona desde la entrada en vigencia de la ley, prevista para el 15 de octubre de 2027.
¿Qué es la Agencia de Protección de Datos Personales de Chile?
El artículo 30 que la Ley 21.719 incorpora a la Ley 19.628 la define como una corporación autónoma de derecho público, de carácter técnico, descentralizado, con personalidad jurídica y patrimonio propio, que se relaciona con el Presidente de la República a través del Ministerio de Economía, Fomento y Turismo.
Su objeto es doble: velar por la efectiva protección de los derechos que garantizan la vida privada de las personas y sus datos personales, y fiscalizar el cumplimiento de la ley. Hasta ahora, bajo la Ley 19.628, esa defensa dependía de que cada persona fuera a tribunales.
Quién la dirige
La dirección superior corresponde a un Consejo Directivo de tres consejeros, designados por el Presidente de la República con acuerdo de los dos tercios del Senado en ejercicio (art. 30 quáter). Algunas reglas que buscan asegurar su independencia técnica:
- Los consejeros duran seis años, no pueden ser designados para un nuevo período y se renuevan de forma individual cada dos años.
- El cargo exige dedicación exclusiva y es incompatible con cargos en el sector privado.
- No puede ser consejero quien, dentro del último año, haya sido gerente, delegado de datos, director o socio de una empresa cuyo giro sea el tratamiento de datos personales (art. 30 quinquies).
- Solo pueden ser removidos por la Corte Suprema, por incapacidad, mal comportamiento o negligencia manifiesta (art. 30 sexies).
- El Consejo debe presentar una cuenta pública anual (art. 30 ter).
¿Qué atribuciones tiene la Agencia de Protección de Datos Personales?
El artículo 30 bis enumera sus funciones. Esta tabla las agrupa según lo que significan para una empresa que trata datos personales:
| Atribución | Qué dice la ley | Qué significa para tu empresa |
|---|---|---|
| Normar | Dictar instrucciones y normas generales obligatorias, previa consulta pública (art. 30 bis a). | Habrá reglas operativas adicionales a la ley. Conviene seguir las consultas públicas. |
| Interpretar | Aplicar e interpretar administrativamente la ley y sus reglamentos (art. 30 bis b). | Sus criterios marcarán cómo se lee la ley en casos dudosos. |
| Fiscalizar | Requerir cualquier documento, libro o antecedente necesario (art. 30 bis c). | Hay que poder mostrar evidencias: políticas, bases de licitud, respuestas a titulares, registros de incidentes. |
| Determinar infracciones | Citar a declarar a representantes, administradores, asesores y dependientes (art. 30 bis d). | Los equipos deben saber explicar cómo tratan los datos. |
| Sancionar | Ejercer la potestad sancionadora (art. 30 bis e) con la escala del art. 35. | Multas de hasta 5.000, 10.000 o 20.000 UTM según la gravedad. |
| Resolver reclamos | Resolver solicitudes y reclamos de titulares (art. 30 bis f). | Una solicitud ARSOP mal atendida puede terminar ante la Agencia. |
| Certificar el MPI | Certificar, registrar y supervisar modelos de prevención de infracciones y administrar el Registro Nacional de Sanciones y Cumplimiento (art. 30 bis m). | Un programa de cumplimiento certificado es atenuante y queda en un registro público. |
| Transferencias internacionales | Determinar países con nivel adecuado y aprobar cláusulas modelo (art. 28). | Sus listados y modelos simplificarán los envíos de datos al extranjero. |
| Difundir y cooperar | Educar a la ciudadanía, proponer normas y colaborar con órganos públicos y organismos internacionales (art. 30 bis g a l). | Los titulares conocerán mejor sus derechos y los ejercerán más. |
Sus resoluciones están exentas del trámite de toma de razón por la Contraloría (art. 32), y cuando una norma suya pueda afectar materias de transparencia debe pedir informe al Consejo para la Transparencia (art. 31).
¿Cuándo empieza a operar la Agencia?
La entrada en vigencia de la Ley 21.719 está prevista para el 15 de octubre de 2027. Desde esa fecha la Agencia de Protección de Datos puede fiscalizar y aplicar sanciones efectivas.
Antes de esa fecha la Agencia ya se está conformando. Las disposiciones transitorias de la ley prevén que los primeros consejeros se designen seis meses antes de la entrada en vigencia y que, mientras la ley no rija, el Consejo solo pueda ejercer funciones acotadas: dictar instrucciones y normas generales, interpretar la ley, difundir y proponer normas. Cualquier instrucción que dicte en ese período solo será obligatoria desde la entrada en vigencia.
Un dato relevante para pymes: durante los primeros doce meses de vigencia, cuando proceda una sanción contra una empresa de menor tamaño según la Ley 20.416, la Agencia puede aplicar una amonestación por escrito (artículo sexto transitorio). Es una facultad de la Agencia, no una exención: la obligación de cumplir rige igual.
¿Cómo se relaciona la Agencia con el titular de datos?
El camino de una persona que quiere ejercer sus derechos tiene dos etapas:
- Ante la empresa. El titular presenta su solicitud ARSOP al responsable por correo electrónico, formulario o medio equivalente. La empresa debe acusar recibo y responder dentro de treinta días corridos, prorrogables una vez por otros treinta (art. 11).
- Ante la Agencia. Si la empresa rechaza la solicitud o no responde a tiempo, el titular puede reclamar ante la Agencia dentro de treinta días hábiles (art. 41). La Agencia tiene diez días hábiles para admitir el reclamo, el responsable dispone de treinta días corridos para responder y el procedimiento no puede superar los seis meses.
La resolución de la Agencia puede impugnarse ante la Corte de Apelaciones dentro de quince días hábiles (art. 43). Si la solicitud rechazada era de bloqueo temporal, la Agencia debe resolver el reclamo en un máximo de tres días hábiles.
¿Cómo se relaciona la Agencia de Protección de Datos con las empresas?
Para una empresa, la Agencia aparece en cuatro momentos:
1. Cuando publica normas e instrucciones
Las normas generales de la Agencia complementan la ley y se dictan previa consulta pública. Son el lugar donde se concretarán detalles operativos.
2. Cuando ocurre un incidente
La empresa debe reportar a la Agencia las vulneraciones de seguridad que generen un riesgo razonable para los titulares, «por los medios más expeditos posibles y sin dilaciones indebidas» (art. 14 sexies). Si se trata de datos sensibles, datos de niños y niñas menores de catorce años o datos financieros, también debe avisar a los titulares.
3. Cuando fiscaliza o sanciona
La Agencia puede iniciar un procedimiento sancionatorio de oficio, a petición de parte, tras una fiscalización o a raíz de un reclamo. Formula cargos, la empresa tiene quince días hábiles para sus descargos y el procedimiento no puede superar los seis meses (art. 42). Si sanciona, fija medidas para subsanar en un plazo no mayor a sesenta días; si no se cumplen, aplica un recargo del 50% sobre la multa (art. 35). Las sanciones se inscriben en el Registro Nacional de Sanciones y Cumplimiento, público por cinco años (art. 39). El detalle de la escala está en multas y sanciones de la Ley 21.719.
4. Cuando certifica un programa de cumplimiento
Los responsables pueden adoptar voluntariamente un Modelo de Prevención de Infracciones (art. 49). La Agencia certifica que el modelo cumple la ley y su reglamento, el Decreto Supremo N° 662, lo supervisa y lo inscribe en el mismo registro público. El certificado dura tres años (art. 52). La Agencia aún debe dictar la instrucción general que fija el procedimiento de certificación.
Qué conviene preparar antes de que la Agencia fiscalice
La ley no exige «prepararse para la Agencia»: exige cumplir. Pero la forma de demostrar que cumples es tener evidencia ordenada cuando te la pidan. Nuestra recomendación, separada de lo que es obligación legal:
- Obligación legal: bases de licitud acreditables (art. 13), información pública del artículo 14 ter, atención de derechos ARSOP en plazo (art. 11), medidas de seguridad y reporte de vulneraciones (arts. 14 quinquies y 14 sexies), EIPD para tratamientos de alto riesgo (art. 15 ter).
- Recomendación de Primaris: un inventario de tratamientos (RAT) vivo, un expediente de evidencias por tratamiento, un responsable interno o un DPD Virtual y, si la exposición lo justifica, un Modelo de Prevención de Infracciones.
¿Tu empresa tiene evidencias para mostrarle a la Agencia?
Implementamos la Ley 21.719 con una abogada especialista y un líder de ciberseguridad en el mismo equipo, y dejamos las evidencias operando en una plataforma. Si ya cumples, te ayudamos a construir el Modelo de Prevención de Infracciones y su expediente de certificación.
Ver consultoría Ley de Datos Ver Modelo de Prevención de InfraccionesPreguntas frecuentes
¿Qué es la Agencia de Protección de Datos Personales?
Es la autoridad de control creada por la Ley 21.719: una corporación autónoma de derecho público, de carácter técnico, descentralizada, con personalidad jurídica y patrimonio propio, que se relaciona con el Presidente de la República a través del Ministerio de Economía, Fomento y Turismo. Su objeto es velar por la protección de los datos personales y fiscalizar el cumplimiento de la ley.
¿Qué atribuciones tiene la Agencia?
Según el artículo 30 bis, puede dictar instrucciones y normas generales obligatorias, interpretar administrativamente la ley, fiscalizar y requerir información, determinar infracciones, aplicar sanciones, resolver reclamos de titulares, certificar y supervisar modelos de prevención de infracciones y administrar el Registro Nacional de Sanciones y Cumplimiento, entre otras funciones.
¿Cuándo empieza a operar la Agencia de Protección de Datos Personales?
La entrada en vigencia de la Ley 21.719 está prevista para el 15 de octubre de 2027 y desde esa fecha la Agencia puede fiscalizar y aplicar sanciones efectivas. Antes de esa fecha, su Consejo Directivo solo puede ejercer funciones acotadas, como dictar instrucciones y normas generales, que solo serán obligatorias desde la entrada en vigencia.
¿Cómo se presenta un reclamo ante la Agencia?
Primero el titular debe ejercer su derecho ante el responsable. Si este lo rechaza o no responde dentro de treinta días corridos (prorrogables por otros treinta), el titular puede reclamar ante la Agencia por escrito, dentro de treinta días hábiles. El procedimiento no puede superar los seis meses y su resolución puede impugnarse ante la Corte de Apelaciones.
¿Quién dirige la Agencia?
Un Consejo Directivo de tres consejeros designados por el Presidente de la República con acuerdo de dos tercios del Senado. Duran seis años, no pueden ser designados para un nuevo período y se renuevan de forma individual cada dos años.
¿La Agencia certifica a las empresas en la Ley 21.719?
No certifica el cumplimiento de la ley en general. Lo que certifica son los modelos de prevención de infracciones que adopten voluntariamente los responsables de datos, por tres años, y los inscribe en el Registro Nacional de Sanciones y Cumplimiento.
Fuente: Ley 21.719 en LeyChile (Biblioteca del Congreso Nacional), artículos 30 a 32 bis, 35, 39, 41 a 43, 49 a 52 y disposiciones transitorias. Este artículo es informativo y no constituye asesoría legal para un caso concreto.