Implementamos la Ley de Datos Personales en tu empresa, con abogados y con ciberseguridad en el mismo equipo.
Tus datos se tratan para preparar tu cotización y contactarte, conforme a nuestra Política de Privacidad.

Así funciona el cotizador
Respondes 14 preguntas sobre tu operación, ves tu nivel de exposición y el plan que te corresponde, y pasas a tu propuesta con precio en UF. En unos 3 minutos y sin compromiso.
Evaluar mi empresaEl cumplimiento completo de la Ley 21.719, no un servicio suelto
Una sola propuesta con las tres piezas que tu empresa necesita para cumplir. Precio en UF en 3 a 5 minutos, sin reuniones previas.
Cotizar la consultoría completa →Sin compromiso. Contratas solo si decides avanzar.
-
Consultoría legal y de ciberseguridad Una abogada y un líder de ciberseguridad, en un mismo equipo.
-
Software Confirmer360 RAT, consentimientos, ARSOP, EIPD e incidentes, con evidencia.
-
Capacitación con certificado Cursos, evaluación final y certificado para cada trabajador.
Empresas que confían en nosotros
Más de 3 millones de titulares de datos en Chile, sumando todas ellas



Metodología
La implementación termina. El cumplimiento, no.
Lo que se implementa queda operando, se mide y se ajusta. En cada etapa sabes quién actúa.
-
01
Diagnosticar
Qué datos tratas, dónde están las brechas y qué priorizar.
Actúa: Diagnóstico Ley 21.719, de 2 a 3 semanas.
-
02
Implementar
RAT, bases de licitud, políticas, contratos y procesos andando.
Actúa: nuestros especialistas legales y técnicos, en 5 bloques.
-
03
Operar
Solicitudes, EIPD, incidentes y consentimientos con plazos, responsables y evidencia.
Actúa: tu equipo en Confirmer360, capacitado en Certisec Academy.
-
04
Mejorar
Revisión del RAT, puntaje del programa y ajustes cuando cambia tu operación.
Actúa: DPD Virtual con el puntaje de Confirmer360.
Cada revisión vuelve a empezar el ciclo.
Qué recibes al terminar la implementación.
Cada obligación cubierta termina en un entregable, con su evidencia en Confirmer360.
- Legal
- Técnico
- Personas
- Registro de Actividades de Tratamiento Finalidades, datos, destinatarios y plazos de conservación.
- Bases de licitud y consentimientos Fundamento por tratamiento y consentimientos registrados.
- Políticas, avisos y contratos Retención, cesión, avisos al titular y contratos con encargados.
- Derechos ARSOP y portal de privacidad Canal público atendido dentro de plazo.
- Evaluaciones de impacto Dónde se exige y la primera evaluación.
- Gestión y notificación de brechas Detección, contención y aviso a Agencia y titulares.
- Medidas de seguridad Controles técnicos y organizativos según el riesgo.
- Capacitación del personal Certisec Academy, con certificado como evidencia.
Lideran el equipo una abogada especialista en protección de datos y un líder técnico con más de 20 años en ciberseguridad. Parte del Grupo Aurafy. Conocer al equipo
Una política no es un programa.
La Ley 21.719 pide cumplir y demostrarlo. Un documento sin procesos, responsables ni registros no resiste la primera solicitud, brecha o fiscalización.
-
Registro de tratamientos
Obligación legal
- En papel
- Una planilla armada una vez y nunca más abierta.
- Operado
- Cada tratamiento con ficha, base de licitud, responsable y próxima revisión.
-
Derechos de los titulares
Obligación legal
- En papel
- Un correo genérico, sin control de cuándo vence cada solicitud.
- Operado
- Cada solicitud ARSOP registrada, asignada y respondida en el plazo legal.
-
Riesgo e incidentes
Obligación legal
- En papel
- Un protocolo de brechas sin practicar y tratamientos de alto riesgo sin evaluar.
- Operado
- EIPD antes de un tratamiento de alto riesgo; incidentes evaluados y notificados a la Agencia cuando corresponde.
Las tres son exigencias legales. Cómo operarlas (plataforma, DPD externo o Modelo de Prevención de Infracciones) es una decisión de gestión: te recomendamos la que calce con tu tamaño y riesgo.
La fecha puede moverse. Las obligaciones, no.
Hay un proyecto de ley en trámite para postergar la entrada en vigencia de la Ley 21.719 al 15 de octubre de 2027 (fecha propuesta, aún sin aprobar). Lo que ese proyecto puede cambiar es el día en que la Agencia empieza a fiscalizar; no cambia qué tiene que tener listo tu empresa. Una implementación seria toma habitualmente de 2 a 3 meses.
Leer qué significa para tu empresa- Se publica la Ley 21.719 Comienza el plazo de adecuación para las empresas.
- Decreto 662 Reglamenta el Modelo de Prevención de Infracciones.
- Proyecto de postergación en trámite Las obligaciones de la ley siguen siendo las mismas.
- Vigencia prevista La Agencia puede fiscalizar y sancionar.
- Nueva fecha propuesta: 15 de octubre de 2027 Aún en trámite: rige solo si se aprueba la postergación. El trabajo de implementación es el mismo.
Esperar a la fecha definitiva es la forma más cara de cumplir.
Lo vemos en cada empresa que nos llama tarde: el cliente corporativo ya pidió evidencia, la licitación ya cerró o la consultora ya no tiene cupo. Tres razones para partir ahora, con o sin postergación.
Te lo están pidiendo por contrato
Bancos, retail y empresas grandes ya incluyen cláusulas de protección de datos y cuestionarios de due diligence a sus proveedores. Sin evidencia, el contrato se atrasa o se pierde.
La implementación no se comprime
Inventariar tratamientos, definir bases legales, redactar políticas y dejar procesos operando toma habitualmente de 2 a 3 meses. Partir el último mes significa hacerlo mal o pagar de más.
Las sanciones no cambian con la fecha
La Agencia de Protección de Datos podrá fiscalizar y multar desde la vigencia. Postergar la fecha no reduce las obligaciones ni las multas; solo mueve el día en que empiezan a aplicarse.
Dos miradas sobre el mismo proyecto: la jurídica y la técnica.
La Ley 21.719 exige medidas de seguridad y, al mismo tiempo, fundamentos legales para cada tratamiento. Una consultoría solo legal deja cumplimiento en papel; una solo técnica deja vacíos frente a la Agencia. Por eso cada entregable lo revisan juntos un líder de ciberseguridad y una abogada especialista.
Ciberseguridad
- Medidas de seguridad proporcionales al riesgo
- Gestión y notificación de brechas
- Controles en sistemas y accesos
- Evidencias técnicas auditables
Legal
- Bases de licitud para cada tratamiento
- Políticas, avisos y contratos con encargados
- Derechos ARSOP atendidos dentro de plazo
- Evaluaciones de impacto en privacidad
Cada entregable se revisa con las dos miradas antes de darse por cerrado.
Rachel Grez
Abogada especialista en protección de datos personales. Dirige la parte legal del proyecto: bases de licitud, políticas y contratos, derechos de los titulares y evaluaciones de impacto, con el criterio que aplicará la Agencia.
Tres cosas en un solo contrato: la consultoría, el software y la capacitación.
La mayoría de las consultoras entrega un informe y se va. Nosotros dejamos la implementación hecha, la herramienta para operarla y el equipo formado para sostenerla.
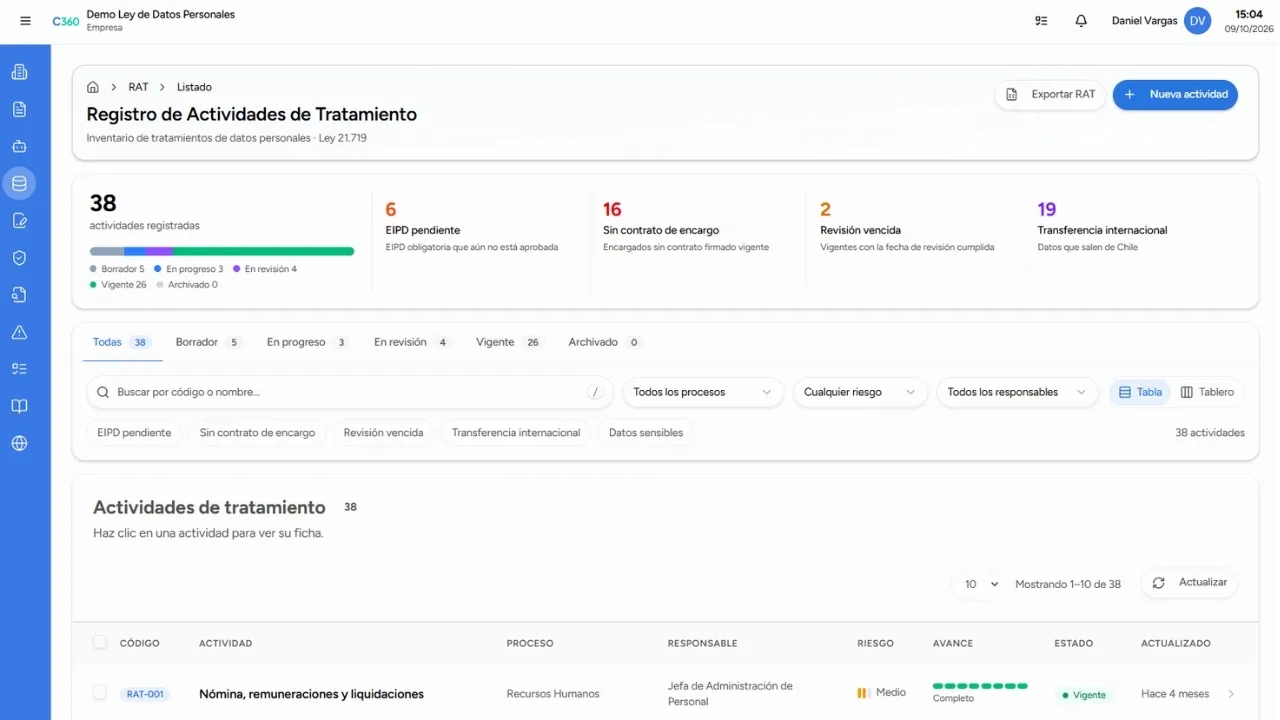
El RAT que levanta la consultoría queda en Confirmer360, con cada brecha señalada: EIPD pendiente, encargado sin contrato o revisión vencida.
Consultoría legal y de ciberseguridad: tu modelo de cumplimiento completo, con entregables cada pocas semanas.
No partimos de una plantilla. Inventariamos qué datos tratas, para qué, con qué base legal y en qué sistemas. Desde ahí construimos el registro de tratamientos, las políticas, los contratos con encargados y los procesos para atender derechos, evaluar impactos y gestionar brechas.
- Registro de Actividades de Tratamiento (RAT) operativo
- Bases de licitud documentadas para cada finalidad
- Políticas, avisos de privacidad y contratos DPA
- Procesos ARSOP, EIPD y brechas con responsables y plazos
- Auditoría de simulación antes del cierre
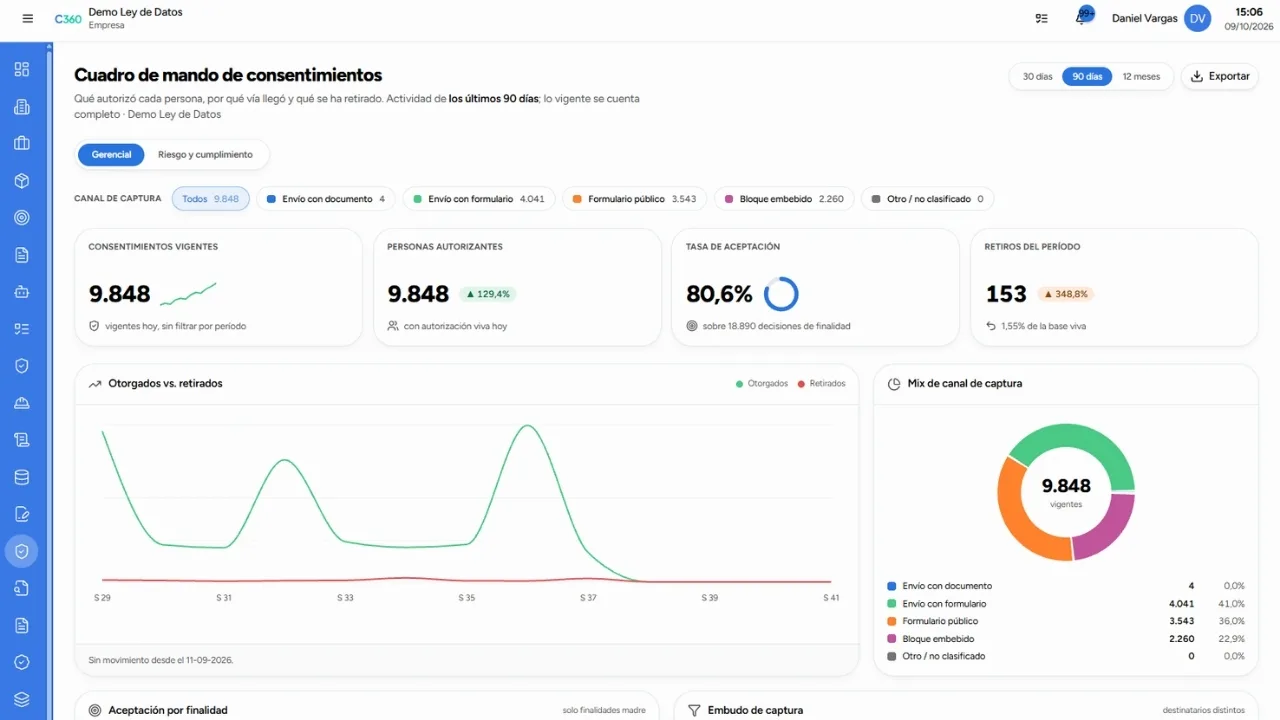
Confirmer360: qué autorizó cada persona, por qué canal llegó y qué se ha retirado.
Software Confirmer360: la herramienta queda en tu empresa, no en un PDF.
Confirmer360 captura y registra los consentimientos de tus formularios, publica el portal de privacidad para que los titulares ejerzan sus derechos y guarda la evidencia de cada solicitud, evaluación y brecha. Es lo que mostrarás cuando la Agencia o un cliente te pidan demostrar cumplimiento.
- Gestión de consentimientos integrada a tus formularios
- Portal de privacidad público para derechos ARSOP
- Registro de tratamientos y evaluaciones de impacto
- Protocolo y bitácora de brechas con plazos legales
Incluido en el servicio. Conocer Confirmer360

Certisec Academy: cada curso cierra con una evaluación final antes del certificado.
Capacitación con certificado: la ley exige que tu gente sepa qué hacer, y lo dejamos demostrado.
Tus trabajadores completan el curso de Ley de Datos Personales en Certisec, adaptado a lo que cada área toca día a día: ventas, recursos humanos, atención al cliente, tecnología. Cada uno recibe un certificado y tú obtienes el registro de cumplimiento del programa.
- Curso en línea, a ritmo de cada trabajador
- Certificado individual al aprobar
- Reporte de avance por área para la gerencia
- Evidencia de capacitación ante la Agencia y clientes
Confirmer360: donde el programa se opera y se demuestra.
Es nuestra plataforma de cumplimiento. Ordena el trabajo diario, avisa lo que vence y guarda la evidencia de cada decisión. La implementamos contigo para que tu equipo la use desde el primer día.
Elige un módulo para verlo por dentro
Registro de tratamientos que avisa, no que se archiva
Obligación: Registro de Actividades de Tratamiento
- Una ficha por tratamiento, con su responsable y el avance del registro.
- Alertas de lo que falta: EIPD pendientes, encargados sin contrato y revisiones vencidas.
- Las transferencias internacionales a la vista: qué datos salen de Chile.
Solicitudes de los titulares con el plazo a la vista
Obligación: responder las solicitudes de derechos ARSOP dentro de plazo
- Cada solicitud con su tipo, su fecha de vencimiento y los días de atraso.
- Las que están fuera de plazo legal aparecen primero en el panel de quien responde.
- Las solicitudes vencidas pesan en el puntaje del programa.

Consentimientos con trazabilidad
Obligación: base de licitud de cada tratamiento
- Qué autorizó cada persona y qué retiró, en un cuadro de mando.
- Por qué canal llegó cada consentimiento: formulario, documento o bloque embebido en tu web.
- Tasa de aceptación y retiros del período, sin armar planillas.
EIPD antes de lanzar
Obligación: evaluación de impacto en tratamientos de alto riesgo
- La ficha avisa cuando un tratamiento de alto riesgo necesita una EIPD aprobada antes de ponerse en marcha.
- La EIPD es un paso del registro, con sus responsables de TI y Legal.
- El registro cuenta cuántas EIPD siguen pendientes.

En la misma plataforma: gestión de incidentes, encargados y contratos, transferencias internacionales, módulo DPD e IA integrada. Datos de una empresa de demostración.
Confirmer360 no cumple la ley por ti: deja a la vista lo que hay que hacer y la prueba de lo que se hizo.
Cinco bloques, habitualmente en 2 a 3 meses. Sabes qué pasa cada semana.
El proyecto se ve avanzar: cada bloque tiene fechas, entregables y una revisión conjunta de la abogada y el líder técnico antes de cerrarse. Las semanas de cada bloque son un calendario de referencia: el plazo real depende de el número de tratamientos, el punto de partida (políticas existentes, ISO 27001), cuántas razones sociales y sedes entran y la disponibilidad de tu equipo.
Diagnóstico y mapa de tratamientos
Semanas 1 a 2Partimos con un kickoff que incluye una capacitación inicial a los actores clave, para que sepan qué información les pediremos. Luego inventariamos cada tratamiento de datos personales y detectamos los gaps frente a la ley. Entregables: mapa de tratamientos, gap report, plan priorizado.
RAT y bases de licitud
Semanas 2 a 4Construimos el registro operativo y documentamos el fundamento legal de cada finalidad. Se activa el software de consentimientos. Entregables: RAT vivo, matriz de bases de licitud, registro de consentimientos.
Políticas, contratos y avisos
Semanas 3 a 6Redactamos políticas y avisos, revisamos contratos con encargados y publicamos el portal de privacidad. Entregables: políticas aprobadas, plantilla DPA, portal publicado.
Procesos vivos: ARSOP, EIPD y brechas
Semanas 5 a 9Dejamos operando los flujos de derechos, evaluaciones de impacto y brechas, con responsables y plazos. Entregables: workflows en plataforma, plantillas, procedimientos.
Si además tu empresa es servicio esencial, también aplican los plazos de reporte de la Ley Marco.
Capacitación y readiness
Semanas 8 a 12Tus trabajadores se certifican en Certisec y hacemos una auditoría de simulación con el lente de la Agencia. Entregables: certificados por trabajador, informe de auditoría, plan correctivo.
El programa, en cifras
-
2 a 3 meses
dura habitualmente la implementación de la Ley 21.719.
-
+ 3 millones
de titulares de datos en las empresas que acompañamos.
-
5 bloques
de trabajo, en un calendario de referencia de 12 semanas.
-
11 obligaciones
de la Ley 21.719 cubiertas por la implementación. Ver la lista
Este servicio es para tu empresa si te reconoces en alguna de estas situaciones.
Trabajamos sobre todo con empresas de servicios, tecnología, salud, educación y retail que tratan datos de clientes, trabajadores o pacientes y no tienen un área de cumplimiento propia.
- Un cliente, una licitación o un due diligence te pidió evidencia de cumplimiento y hoy solo tienes una política de privacidad genérica.
- Tienes datos de clientes, trabajadores y proveedores en varios sistemas, pero nadie sabe exactamente qué se trata ni con qué base legal.
- Recibes formularios web, campañas o consentimientos y no existe registro de quién aceptó qué ni cuándo.
- Sabes que hay que cumplir, pero no tienes equipo ni tiempo para armar el modelo desde cero sin frenar la operación.
Por qué trabajar con nosotros.
Somos la unidad de ciberseguridad y privacidad del Grupo Aurafy. Implementamos sistemas de gestión desde hace años y construimos nuestras propias plataformas para que el cumplimiento no dependa de planillas.
Abogados y ciberseguridad en el mismo equipo
No subcontratamos ninguna de las dos miradas. Una abogada especialista y un líder técnico revisan juntos cada entregable antes de cerrarlo.
Plataformas propias, incluidas
Confirmer360 para operar el cumplimiento y Certisec para capacitar. Las desarrollamos nosotros, así que las adaptamos a lo que la ley chilena exige.
Experiencia en auditorías reales
Venimos de implementar ISO 27001 en empresas reguladas, financieras y SaaS. Sabemos construir cumplimiento que resiste una fiscalización, no solo una presentación.
¿Todavía no vas a cotizar? Empieza por el checklist.
Diez preguntas para saber qué le falta a tu empresa frente a la Ley 21.719: RAT, bases de licitud, consentimientos, ARSOP, EIPD, brechas, seguridad, DPD y capacitación. Lo abres al instante y lo puedes guardar en PDF.
Lo que nos preguntan antes de cotizar.
Si tu duda no está aquí, escríbenos por WhatsApp y te respondemos el mismo día. Sin reuniones de descubrimiento ni presentaciones.
Escribir por WhatsAppEl valor depende del tamaño de la empresa, el volumen de tratamientos de datos, los formularios y sistemas a integrar y tu rol bajo la ley. El cotizador te entrega el precio exacto en minutos.
Hay un proyecto de ley en trámite para postergar la vigencia; la fecha propuesta es el 15 de octubre de 2027. Lo que puede cambiar es la fecha, no las obligaciones: el registro de tratamientos, las bases de licitud, los derechos de los titulares, las evaluaciones de impacto y la gestión de brechas siguen siendo exigibles. Además, una implementación toma de 2 a 3 meses, y los clientes corporativos y las licitaciones ya piden evidencia de cumplimiento.
Tres componentes: la consultoría de implementación en 5 bloques, el software Confirmer360 para gestionar consentimientos y publicar el portal de privacidad, y la capacitación de tus trabajadores en la Ley de Datos Personales a través de Certisec, con certificado.
Dos líderes trabajan en paralelo: Daniel Vargas Mazuela dirige la parte técnica de ciberseguridad, y la abogada Rachel Grez, especialista en protección de datos personales, dirige la parte legal. No necesitas contratar un abogado aparte.
Habitualmente entre 2 y 3 meses. El plazo depende del número de tratamientos, del punto de partida (políticas existentes, ISO 27001), de cuántas razones sociales y sedes entran y de la disponibilidad de tu equipo. El trabajo se organiza en 5 bloques con entregables y evidencias en cada uno, así que ves el avance desde la primera semana.
Respondes un cuestionario breve, recibes tu cotización y puedes contratar directamente en línea. Si prefieres revisar el alcance antes, agendas una llamada con un consultor desde la misma cotización.
Alguien tiene que operar el cumplimiento día a día. Puedes hacerlo con tu equipo ya capacitado o continuar con nosotros como Delegado de Protección de Datos externo. También puedes avanzar al Modelo de Prevención de Infracciones, que la Agencia puede certificar.
¿Puedo usar esos datos personales?
Del webinar sobre la Ley 21.719: cómo evaluar si un uso de datos está permitido antes de hacerlo. Dura 54 minutos; ve lo que te interese.
Cotiza tu implementación en minutos.
Responde un cuestionario breve y recibe el alcance y el precio para tu empresa. Sin reuniones previas y sin compromiso.