La ANCI (Agencia Nacional de Ciberseguridad) es el servicio público que creó la Ley 21.663 Marco de Ciberseguridad para regular, supervisar y fiscalizar la ciberseguridad en Chile. Si tu organización presta un servicio esencial o fue calificada como operador de importancia vital, la ANCI es tu fiscalizador: dicta instrucciones obligatorias, puede inspeccionarte y puede multarte.
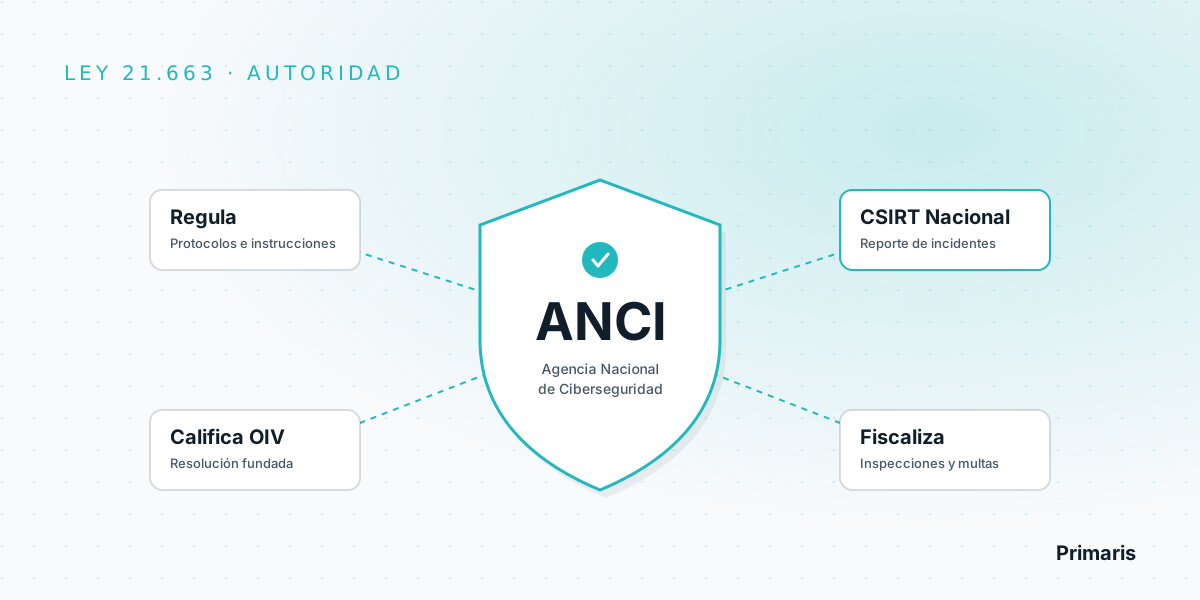
La ANCI inició actividades el 1 de enero de 2025. Tiene tres roles que importan a una empresa: regula (protocolos, estándares e instrucciones obligatorias), califica (decide quién es operador de importancia vital) y fiscaliza y sanciona (inspecciones, auditorías y multas de hasta 20.000 UTM, o 40.000 UTM para un OIV). Dentro de ella funciona el CSIRT Nacional, que recibe los reportes de incidentes.
Qué es la ANCI según la Ley 21.663
El artículo 10 de la Ley 21.663 crea la Agencia Nacional de Ciberseguridad como un servicio público funcionalmente descentralizado, con personalidad jurídica y patrimonio propio, de carácter técnico y especializado. Se relaciona con el Presidente de la República a través del Ministerio encargado de la seguridad pública y tiene domicilio en Santiago. La misma ley define que la Agencia «se conocerá en forma abreviada como ANCI» (artículo 2).
Su objeto, según la ley, es asesorar al Presidente en materias de ciberseguridad, coordinar a las instituciones con competencia en la materia, velar por el derecho a la seguridad informática y coordinar y supervisar a los organismos del Estado en ciberseguridad. En la práctica, para el sector privado regulado, la ANCI es la autoridad que fija las reglas y verifica que se cumplan.
Desde cuándo opera la Agencia Nacional de Ciberseguridad
La Ley 21.663 se publicó en el Diario Oficial el 8 de abril de 2024. El DFL N° 1-21.663 fijó dos fechas:
- 1 de enero de 2025: inicio de actividades de la ANCI y entrada en vigencia de la ley.
- 1 de marzo de 2025: entrada en vigencia de los artículos 5 (calificación de OIV), 8 (deberes específicos de los OIV), 9 (deber de reportar incidentes) y del Título VII (infracciones y sanciones).
Es decir, el deber de reportar incidentes al CSIRT Nacional y el régimen de multas ya están vigentes.
Atribuciones de la ANCI: qué puede hacer la Agencia
El artículo 11 de la ley enumera las atribuciones de la Agencia, desde la letra a) hasta la z). Estas son las que más afectan a una empresa regulada:
| Atribución | Qué significa para tu empresa | Art. 11 |
|---|---|---|
| Dictar protocolos, estándares e instrucciones generales y particulares | Son de carácter obligatorio para las instituciones públicas y privadas sujetas a la ley. Las Instrucciones Generales N°3 (delegado) y N°4 (incidentes) son ejemplos. | Letra b) |
| Interpretar administrativamente la normativa | La ANCI fija cómo se entienden la ley, los reglamentos y sus propias instrucciones. | Letra c) |
| Coordinar y supervisar al CSIRT Nacional | El canal de reporte de incidentes depende de la Agencia. | Letra d) |
| Registro Nacional de Incidentes de Ciberseguridad | La Agencia crea y administra el registro de incidentes. | Letra f) |
| Calificar servicios esenciales y operadores de importancia vital | Decide por resolución fundada quién queda sujeto a los deberes reforzados de un OIV. | Letra g) |
| Exigir información a los afectados | Puede requerir que informes a los potenciales afectados por un incidente y pedir la información estrictamente necesaria para gestionarlo. | Letras h) y j) |
| Requerir acceso a redes y sistemas | En incidentes de impacto significativo. Una institución privada puede oponerse; en ese caso la Agencia necesita autorización judicial. | Letra k) |
| Fiscalizar | Inspecciones, auditorías propias o mediante terceros autorizados, pruebas de los planes de continuidad y citación a declarar. | Letra ñ) |
| Sancionar | Instruye procedimientos sancionatorios y aplica las multas del artículo 40. | Letra o) |
| Acreditar centros de certificación | Solo las entidades de su registro pueden certificar, por ejemplo, los planes de continuidad de un OIV (artículo 28). | Letra u) |
Además, la ANCI coordina cada octubre un ejercicio nacional de comprobación de capacidades de ciberseguridad (letra y) y sirve de punto de contacto con autoridades de ciberseguridad extranjeras (letra l).
A quiénes fiscaliza la ANCI: servicios esenciales y OIV
La ley se aplica a dos categorías de instituciones (artículo 4). La diferencia entre ambas define el nivel de exigencia.
Prestadores de servicios esenciales (PSE)
No necesitan una resolución de la ANCI para estar obligados: lo son por la actividad que realizan. La ley incluye a los organismos de la Administración del Estado, al Coordinador Eléctrico Nacional, a los servicios prestados bajo concesión de servicio público y a instituciones privadas de estos sectores:
- Generación, transmisión o distribución eléctrica.
- Transporte, almacenamiento o distribución de combustibles.
- Agua potable y saneamiento.
- Telecomunicaciones, infraestructura digital y servicios de tecnologías de la información gestionados por terceros.
- Transporte terrestre, aéreo, ferroviario o marítimo y su infraestructura.
- Banca, servicios financieros y medios de pago.
- Administración de prestaciones de seguridad social.
- Servicios postales y de mensajería.
- Prestación institucional de salud (hospitales, clínicas, consultorios y centros médicos).
- Producción o investigación de productos farmacéuticos.
La ANCI puede calificar otros servicios como esenciales mediante resolución fundada y previa consulta pública.
Operadores de importancia vital (OIV)
Son prestadores de servicios esenciales que la ANCI califica por resolución cuando su servicio depende de redes y sistemas informáticos y su afectación tendría un impacto significativo en la seguridad y el orden público, en la provisión de servicios esenciales o en las funciones del Estado (artículo 5). Excepcionalmente, la Agencia también puede calificar como OIV a instituciones privadas que no son PSE, si han adquirido un rol crítico para el país. La calificación se revisa al menos cada tres años (artículo 6).
La ANCI ya publicó dos nóminas de OIV; la de la segunda etapa (Resolución Exenta N°187, julio de 2026) incorporó sectores como combustibles, agua, transporte, concesiones, seguridad social y producción farmacéutica. El detalle por sector está en nuestra guía de la Ley 21.663 y, para el rubro salud, en Ley Marco en farmacéuticas y salud.
Y si tu empresa es proveedora de un OIV
La ley no te obliga directamente si no eres PSE ni OIV. Pero los OIV deben gestionar sus riesgos y los de su operación, y en la práctica trasladan exigencias a sus proveedores tecnológicos por la vía contractual. Esto es una consecuencia comercial, no una obligación legal directa: conviene distinguirlo al evaluar tu situación.
Qué exige la ANCI a cada uno
La ley distingue deberes generales (todos los obligados) y deberes específicos (solo OIV).
| Obligación legal | PSE | OIV |
|---|---|---|
| Aplicar medidas permanentes para prevenir, reportar y resolver incidentes, según los protocolos y estándares de la ANCI (art. 7) | Sí | Sí |
| Reportar al CSIRT Nacional los incidentes de efectos significativos (art. 9) | Sí | Sí |
| SGSI continuo y registro de sus acciones (art. 8 a y b) | No | Sí |
| Planes de continuidad operacional y ciberseguridad certificados, revisados al menos cada 2 años (art. 8 c) | No | Sí |
| Revisiones, ejercicios, simulacros y análisis continuos (art. 8 d) | No | Sí |
| Capacitación continua y campañas de ciberhigiene (art. 8 h) | No | Sí |
| Delegado de ciberseguridad como contraparte de la Agencia (art. 8 i) | No | Sí |
Sobre el delegado, la Instrucción General N°3 de la ANCI exige formación o experiencia en ciberseguridad, independencia funcional respecto de TI y un canal directo con la alta administración. Los plazos de reporte de incidentes los explicamos en detalle en CSIRT Nacional: cómo reportar incidentes.
Fiscalización y multas de la ANCI
Para fiscalizar, la Agencia puede realizar inspecciones, ordenar auditorías (por sí o mediante terceros autorizados), requerir acceso a sistemas, datos y documentos, exigir pruebas de los planes de continuidad y citar a declarar a directores, administradores y empleados (artículo 11, letra ñ). Las infracciones se sancionan según el artículo 40:
| Infracción | Régimen general | Operador de importancia vital |
|---|---|---|
| Leve | hasta 5.000 UTM | hasta 10.000 UTM |
| Grave | hasta 10.000 UTM | hasta 20.000 UTM |
| Gravísima | hasta 20.000 UTM | hasta 40.000 UTM |
Para fijar el monto, la ley considera, entre otros factores, el grado en que el infractor adoptó medidas de seguridad, su exposición al riesgo, la gravedad de los efectos, la reiteración dentro de tres años y el tamaño y la capacidad económica de la organización. Por los mismos hechos y fundamentos no se pueden aplicar dos o más sanciones administrativas; si hay más de una ley aplicable, se impone la sanción de mayor gravedad. Las infracciones prescriben a los tres años.
El primer factor es el que más depende de ti: poder demostrar con evidencia qué medidas tenías implementadas antes del incidente.
Qué deben hacer las empresas frente a la ANCI
Separamos lo que exige la ley de lo que recomendamos para cumplirlo con orden.
Requisitos legales (si eres PSE u OIV)
- Inscribirse en la plataforma de la ANCI y designar un encargado de reporte de incidentes.
- Reportar al CSIRT Nacional los incidentes de efectos significativos dentro de los plazos del artículo 9 (alerta temprana en 3 horas).
- Aplicar los protocolos, estándares e instrucciones de la Agencia.
- Si eres OIV: SGSI, planes de continuidad certificados, simulacros, capacitación y delegado de ciberseguridad.
Recomendaciones de Primaris
- Confirma tu categoría. Revisa tu sector y las nóminas de OIV. Puedes partir con el test OIV / PSE.
- Deja operativo el reporte de 3 horas antes del primer incidente: responsables, plantillas y un ensayo con reloj.
- Usa ISO 27001 como marco del SGSI. La ley no exige certificarse, pero el estándar ordena riesgos, controles y evidencia. Lo explicamos en Ley Marco de Ciberseguridad e ISO 27001.
- Integra los incidentes con la Ley 21.719. Si un incidente afecta datos personales, hay deberes adicionales de notificación. Un solo proceso evita duplicar esfuerzos.
- Guarda la evidencia en un sistema, no en carpetas. Ante una fiscalización vas a tener que mostrar qué hiciste y cuándo.
¿Tu organización está lista para una fiscalización de la ANCI?
En una reunión de 30 minutos confirmamos si eres OIV o PSE, qué obligaciones ya te corren y por dónde conviene empezar. Si quieres evaluarte primero, el test toma 3 minutos.
Ver consultoría Ley Marco Hacer el test OIV / PSE Leer la guía Ley 21.663Preguntas frecuentes sobre la ANCI
¿Qué es la ANCI?
La ANCI es la Agencia Nacional de Ciberseguridad de Chile. La creó la Ley 21.663 Marco de Ciberseguridad (artículo 10) como un servicio público funcionalmente descentralizado, técnico y especializado, que se relaciona con el Presidente de la República a través del Ministerio encargado de la seguridad pública. Dicta normativa, califica a los operadores de importancia vital, fiscaliza y sanciona.
¿Desde cuándo funciona la Agencia Nacional de Ciberseguridad?
El DFL N° 1-21.663 fijó el 1 de enero de 2025 como fecha de inicio de actividades de la ANCI y de vigencia de la ley. Los artículos sobre calificación de OIV, deberes específicos de los OIV, deber de reportar incidentes y el régimen de infracciones y sanciones rigen desde el 1 de marzo de 2025.
¿A quiénes fiscaliza la ANCI?
A las instituciones públicas y privadas que prestan servicios esenciales (PSE), como energía, telecomunicaciones, infraestructura digital, banca, salud, agua, transporte, combustibles y producción farmacéutica, y con mayores exigencias a los operadores de importancia vital (OIV) que la propia ANCI califica por resolución.
¿Qué multas puede aplicar la ANCI?
Según el artículo 40 de la Ley 21.663, hasta 5.000 UTM por infracción leve, 10.000 UTM por grave y 20.000 UTM por gravísima. Si el infractor es un operador de importancia vital, los máximos suben a 10.000, 20.000 y 40.000 UTM.
¿Cuál es la diferencia entre la ANCI y el CSIRT Nacional?
El CSIRT Nacional es un equipo creado dentro de la ANCI (artículo 24 de la Ley 21.663). La ANCI regula, califica, fiscaliza y sanciona; el CSIRT Nacional recibe los reportes de incidentes, responde ante incidentes de efecto significativo y difunde alertas.
¿La ANCI exige certificación ISO 27001?
No. La ley exige a los OIV un sistema de gestión de seguridad de la información continuo, no una certificación ISO 27001. ISO 27001 es un marco útil para construir ese sistema y demostrarlo ante una fiscalización.
¿Cómo sé si mi empresa es OIV o prestador de servicio esencial?
Un PSE lo es por el sector en que opera, sin necesidad de resolución. Un OIV debe figurar en una resolución de calificación de la ANCI. El primer paso es revisar el sector de la empresa y las nóminas publicadas por la ANCI; el test OIV / PSE de Primaris entrega una orientación inicial en 3 minutos.
Fuentes: Ley 21.663, texto oficial (BCN) · DFL N° 1-21.663 (BCN) · Agencia Nacional de Ciberseguridad. Este artículo es informativo y no constituye asesoría legal.