Un CSIRT es un equipo especializado en responder incidentes de seguridad informática. En Chile, la Ley 21.663 Marco de Ciberseguridad creó el CSIRT Nacional dentro de la Agencia Nacional de Ciberseguridad (ANCI) y lo convirtió en el destinatario obligatorio de los reportes de incidentes de los servicios esenciales y de los operadores de importancia vital.
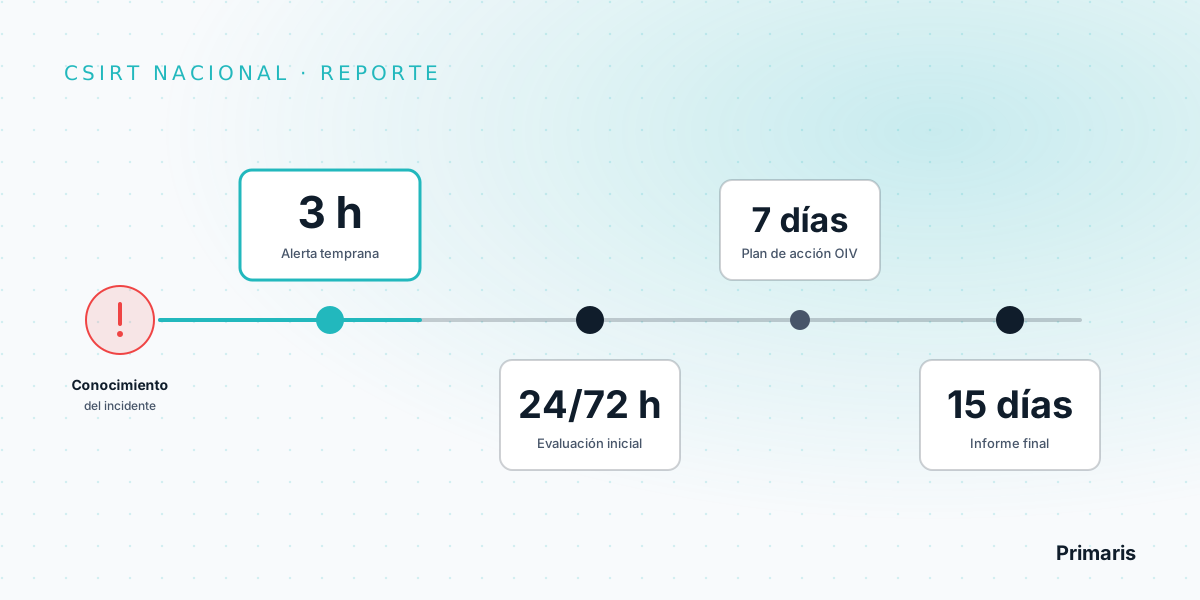
Si tu organización es prestadora de servicios esenciales (PSE) u operador de importancia vital (OIV), debe reportar al CSIRT Nacional todo incidente que pueda tener efectos significativos: alerta temprana en 3 horas, actualización en 72 horas (24 horas si un OIV ve afectado su servicio esencial) e informe final en 15 días corridos. El reloj parte cuando la organización toma conocimiento del incidente, así que el procedimiento tiene que estar escrito y ensayado antes.
Qué es un CSIRT
CSIRT es la sigla en inglés de Computer Security Incident Response Team. La Ley 21.663 (artículo 2, número 9) lo define como un centro multidisciplinario que tiene por objeto «prevenir, detectar, gestionar y responder a incidentes de ciberseguridad o ciberataques, en forma rápida y efectiva», actuando conforme a procedimientos y políticas predefinidas.
Hay CSIRT de distinto alcance: nacionales, sectoriales, de organismos públicos y también equipos internos de empresas. La ley chilena menciona tres: el CSIRT Nacional, el CSIRT de la Defensa Nacional y los CSIRT de los organismos de la Administración del Estado. Una empresa privada no está obligada por ley a tener su propio CSIRT, pero sí necesita capacidad para detectar, gestionar y reportar incidentes.
El CSIRT Nacional de Chile y sus funciones
El artículo 24 de la Ley 21.663 crea el CSIRT Nacional dentro de la ANCI. Sus funciones son:
- Responder ante ciberataques o incidentes de ciberseguridad de efecto significativo.
- Coordinar a los CSIRT de los organismos del Estado y con el CSIRT de la Defensa Nacional.
- Servir de punto de enlace con CSIRT extranjeros para intercambiar información.
- Supervisar incidentes a escala nacional y efectuar un análisis dinámico de riesgos.
- Requerir información anonimizada de incidentes, vulnerabilidades y planes de acción.
- Difundir alertas tempranas, avisos e información sobre riesgos e incidentes.
- Realizar entrenamiento, educación y capacitación en ciberseguridad.
- Elaborar el informe técnico con las categorías de incidentes eximidas de notificación.
El sitio oficial es csirt.gob.cl, donde el CSIRT publica alertas y tiene su canal para reportar incidentes; también indica el teléfono 1510. La relación entre la Agencia y el CSIRT la explicamos en ANCI: qué es la Agencia Nacional de Ciberseguridad.
Quién debe reportar incidentes al CSIRT
El deber de reportar (artículo 9) aplica a todas las instituciones públicas y privadas del artículo 4: los prestadores de servicios esenciales (energía, telecomunicaciones, infraestructura digital y servicios TI gestionados por terceros, banca y medios de pago, salud, agua, transporte, combustibles, seguridad social, servicios postales y producción farmacéutica, entre otros) y los operadores de importancia vital calificados por la ANCI. Rige desde el 1 de marzo de 2025, según el DFL N° 1-21.663.
Según nuestra guía de la Ley 21.663, ambos deben inscribirse en la plataforma de la ANCI y designar un encargado de reporte de incidentes. Si no sabes en qué categoría está tu organización, el test OIV / PSE entrega una orientación inicial.
Qué incidentes se reportan: el efecto significativo
No todo evento se reporta. La obligación cubre los incidentes que puedan tener efectos significativos. El artículo 27 de la ley considera que un incidente tiene efecto significativo si es capaz de:
- interrumpir la continuidad de un servicio esencial,
- afectar la integridad física o la salud de las personas, o
- afectar sistemas informáticos que contengan datos personales.
Para medir la importancia de los efectos se consideran especialmente el número de personas afectadas, la duración del incidente y su extensión geográfica. La ANCI puede, además, determinar categorías de incidentes eximidas de notificación, sobre la base de un informe técnico del CSIRT Nacional.
Plazos de reporte de incidentes al CSIRT Nacional
El artículo 9 fija un esquema en etapas. El reloj parte desde que la organización tiene conocimiento del incidente:
| Plazo máximo | Qué se envía | Quién |
|---|---|---|
| 3 horas | Alerta temprana sobre la ocurrencia del incidente. | PSE y OIV |
| 24 horas | Actualización con evaluación inicial, cuando el incidente afecta la prestación de su servicio esencial. | OIV |
| 72 horas | Actualización con evaluación inicial del incidente, su gravedad e impacto, e indicadores de compromiso si están disponibles. | PSE y OIV |
| 7 días corridos | Plazo máximo para adoptar un plan de acción, que se informa al CSIRT tan pronto se adopte. | OIV |
| 15 días corridos | Informe final, contado desde el envío de la alerta temprana. | PSE y OIV |
Si el incidente sigue en curso al vencer el informe final, se entrega un informe de situación y el informe final se presenta dentro de 15 días corridos desde que se gestionó el incidente. El CSIRT Nacional y la autoridad sectorial pueden pedir actualizaciones en cualquier momento.
Para los OIV, la Instrucción General N°4 de la ANCI agrega medidas mínimas de contención: restringir accesos, aislar sistemas comprometidos y, dentro de las mismas 3 horas, acciones como cambiar contraseñas administrativas y deshabilitar accesos remotos expuestos.
Qué información se reporta al CSIRT
Cada etapa exige un nivel distinto de detalle. La alerta temprana es un aviso; no se espera tener todo resuelto en 3 horas. El informe final debe incluir, al menos (artículo 9, letra c):
- Una descripción detallada del incidente, incluyendo su gravedad e impacto.
- El tipo de amenaza o causa principal que probablemente lo causó.
- Las medidas de mitigación aplicadas y en curso.
- Si procede, sus repercusiones transfronterizas.
Dos reglas importantes del artículo 27: los reportes deben omitir todo dato personal, y para estos efectos la dirección IP no se considera dato personal. El contenido detallado de cada tipo de reporte lo regula el reglamento de la ley, y la ANCI dicta las instrucciones para su envío.
Reporte al CSIRT y brechas de datos personales
Un mismo incidente puede activar dos deberes distintos. Si compromete datos personales, la Ley 21.719 (artículo 14 sexies que incorpora a la Ley 19.628) exige reportar a la Agencia de Protección de Datos Personales, «por los medios más expeditos posibles y sin dilaciones indebidas», las vulneraciones de seguridad cuando exista un riesgo razonable para los titulares, y en ciertos casos comunicarlo a los propios titulares. La Ley 21.719 tiene su entrada en vigencia prevista para el 15 de octubre de 2027.
Son dos autoridades, dos destinatarios y dos contenidos distintos (el reporte al CSIRT no lleva datos personales). Por eso recomendamos un solo procedimiento de incidentes que contemple ambos flujos. Lo detallamos en gestión de brechas de datos personales.
Cómo prepararse para reportar al CSIRT en 3 horas
Tres horas no alcanzan para diseñar un proceso. Lo que sigue son recomendaciones para llegar preparado; los requisitos legales son los plazos y contenidos ya descritos.
1. Un procedimiento de gestión de incidentes escrito
Define qué es un incidente para tu organización, cómo se clasifica, quién decide si tiene efecto significativo y quién envía la alerta. Incluye plantillas para cada etapa (3 h, 24/72 h, 15 días) y un registro de la hora en que se tomó conocimiento.
2. Roles con nombre y reemplazo
Encargado de reporte, equipo técnico de respuesta, legal, comunicaciones y, si eres OIV, el delegado de ciberseguridad. Cada rol con un suplente: los incidentes no avisan en horario de oficina.
3. Apoyarse en ISO 27001 e ISO 27035
ISO 27001 incluye controles de gestión de incidentes en su Anexo A (controles 5.24 a 5.28): planificación, evaluación, respuesta, aprendizaje y recolección de evidencia. ISO/IEC 27035 es la familia de normas guía sobre gestión de incidentes de seguridad y sirve para diseñar el proceso con más detalle. Ninguna de las dos fija los plazos chilenos: esos se agregan como procedimiento propio. Más contexto en Ley Marco e ISO 27001.
4. Ensayar con reloj
Un ejercicio de mesa con un escenario realista (por ejemplo, un ataque de ransomware) muestra si el equipo es capaz de enviar la alerta en 3 horas. Para los OIV, los simulacros son además un deber legal (artículo 8, letra d).
5. Dejar evidencia
Registra cada decisión, hora y comunicación. Es lo que vas a necesitar si la ANCI fiscaliza o si debes demostrar diligencia.
¿Tu equipo podría enviar la alerta temprana en 3 horas?
Dejamos operativo el protocolo de reporte al CSIRT Nacional (3 h, 24/72 h y 15 días), con responsables, plantillas y un ejercicio con reloj. Si necesitas a alguien que sostenga la gestión de seguridad en el tiempo, el CISO Virtual cumple ese rol.
Ver consultoría Ley Marco Conocer el CISO VirtualPreguntas frecuentes sobre el CSIRT
¿Qué es un CSIRT?
CSIRT significa Equipo de Respuesta a Incidentes de Seguridad Informática. La Ley 21.663 lo define como un centro multidisciplinario que tiene por objeto prevenir, detectar, gestionar y responder a incidentes de ciberseguridad o ciberataques, en forma rápida y efectiva, conforme a procedimientos y políticas predefinidas.
¿Qué es el CSIRT Nacional de Chile?
Es el equipo de respuesta a incidentes creado dentro de la Agencia Nacional de Ciberseguridad (ANCI) por el artículo 24 de la Ley 21.663. Responde ante incidentes de efecto significativo, coordina a los CSIRT del Estado, supervisa incidentes a escala nacional y recibe los reportes que deben enviar los servicios esenciales y los operadores de importancia vital.
¿Quién está obligado a reportar incidentes al CSIRT Nacional?
Todas las instituciones públicas y privadas sujetas a la Ley 21.663: los prestadores de servicios esenciales y los operadores de importancia vital. Deben reportar los ciberataques e incidentes que puedan tener efectos significativos.
¿Cuáles son los plazos para reportar un incidente al CSIRT?
Alerta temprana dentro de 3 horas desde que se conoce el incidente; actualización con evaluación inicial dentro de 72 horas, o de 24 horas si un OIV ve afectado su servicio esencial; e informe final dentro de 15 días corridos desde la alerta temprana. Los OIV deben además informar su plan de acción, que deben adoptar en un plazo no superior a 7 días corridos.
¿Cuándo un incidente tiene efecto significativo?
Según el artículo 27 de la Ley 21.663, cuando es capaz de interrumpir la continuidad de un servicio esencial, afectar la integridad física o la salud de las personas, o afectar sistemas informáticos que contengan datos personales. Se consideran especialmente el número de personas afectadas, la duración y la extensión geográfica.
¿El reporte al CSIRT reemplaza la notificación de una brecha de datos personales?
No. Si el incidente compromete datos personales, la Ley 21.719 agrega su propio deber de reportar a la Agencia de Protección de Datos Personales y, en ciertos casos, a los titulares. Conviene un solo proceso de incidentes que cumpla ambos deberes.
Fuentes: Ley 21.663, texto oficial (BCN) · DFL N° 1-21.663 (BCN) · Ley 21.719 (BCN) · CSIRT Nacional. Este artículo es informativo y no constituye asesoría legal.