Un ataque de ransomware cifra los sistemas de una empresa y exige un pago para devolverlos. La diferencia entre una interrupción de horas y una crisis de semanas casi nunca está en la herramienta antivirus: está en si existían respaldos que el atacante no pudo tocar, en si el acceso inicial era fácil y en si el equipo sabía qué hacer cuando apareció la nota de rescate. En Chile, el caso más conocido es el ransomware que afectó a BancoEstado en 2020.
Prioriza en este orden: respaldos aislados o inmutables con restauración probada, MFA en accesos remotos y correo, parches en lo expuesto a internet, segmentación de la red y concientización contra el phishing. Ante un ataque: aislar sin borrar evidencia, registrar la hora y activar el plan. Si eres servicio esencial u OIV, el incidente puede exigir alerta al CSIRT Nacional en 3 horas; si hay datos personales comprometidos, la Ley 21.719 agrega su propio deber de reporte.
Qué es el ransomware
El ransomware es un tipo de software malicioso que cifra archivos, servidores y a veces respaldos, y deja una nota exigiendo un pago, normalmente en criptomonedas, a cambio de la clave para descifrarlos. Muchas variantes aplican doble extorsión: antes de cifrar, copian datos de la empresa y amenazan con publicarlos si no se paga.
Eso cambia la naturaleza del problema. Ya no es solo disponibilidad (no puedo operar) sino también confidencialidad (mis datos y los de mis clientes pueden quedar expuestos). Por eso un ataque de ransomware puede ser, al mismo tiempo, un incidente de ciberseguridad y una brecha de datos personales.
Cómo entra el ransomware a una empresa
El cifrado es el último paso. Antes, el atacante necesita entrar, moverse por la red y conseguir privilegios. Las puertas de entrada más habituales, según la guía #StopRansomware de CISA, son:
- Phishing: correos con adjuntos o enlaces maliciosos que instalan un primer malware o roban credenciales.
- Credenciales robadas o débiles usadas en servicios sin segundo factor.
- Accesos remotos expuestos: escritorio remoto (RDP) publicado en internet o VPN sin MFA.
- Vulnerabilidades sin parchar en servidores, firewalls o aplicaciones publicadas.
- Proveedores con acceso a tu red, como servicios gestionados de TI, cuyo compromiso se traslada a sus clientes.
Una vez dentro, el atacante suele buscar cuentas administrativas y los respaldos accesibles desde la red, para borrarlos o cifrarlos antes de lanzar el ataque visible.
Prevención del ransomware: medidas priorizadas
Lo que sigue son recomendaciones técnicas, no requisitos legales. Las ordenamos por el impacto que tienen en la capacidad de recuperarse y en la probabilidad del ataque.
| Prioridad | Medida | Qué evita | Cómo verificar que funciona |
|---|---|---|---|
| 1 | Respaldos 3-2-1 con una copia fuera de línea o inmutable | Que el ataque obligue a negociar por falta de copias | Restauración de prueba de un sistema crítico, con tiempo medido |
| 2 | MFA en correo, VPN, accesos remotos y cuentas administrativas | El uso de credenciales robadas | Inventario de accesos externos sin MFA igual a cero |
| 3 | Parches priorizados en lo expuesto a internet | La explotación de vulnerabilidades conocidas | Escaneo de vulnerabilidades periódico y plazos de corrección |
| 4 | Segmentación de red y mínimo privilegio | El movimiento lateral hasta servidores y respaldos | Prueba de que un equipo de usuario no alcanza la red de respaldos |
| 5 | Concientización y simulación de phishing | El acceso inicial por engaño | Tasa de clics y de reportes en campañas simuladas |
1. Backups 3-2-1 inmutables y probados
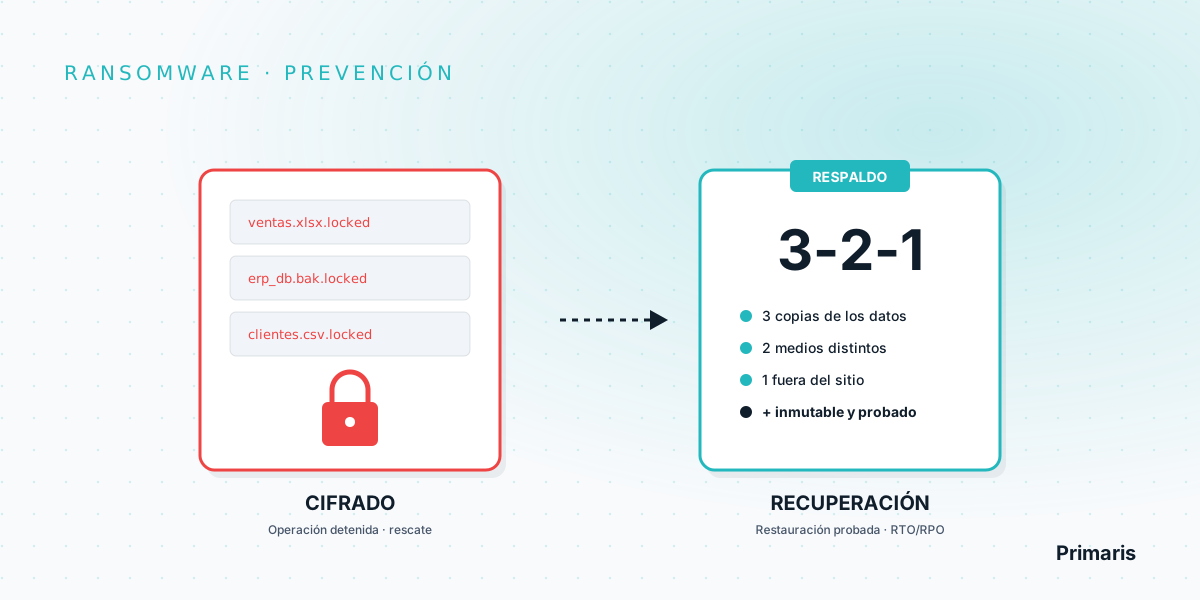
La regla 3-2-1 es una práctica de la industria: tres copias de los datos, en dos medios distintos, con una fuera del sitio. Frente al ransomware falta un elemento: al menos una copia debe estar fuera de línea o ser inmutable (no puede modificarse ni borrarse durante su período de retención), porque los atacantes buscan los respaldos conectados a la red. CISA recomienda mantener respaldos fuera de línea y cifrados, y probar con regularidad su disponibilidad e integridad.
Un respaldo que nunca se restauró es una hipótesis. Define cuánto tiempo puedes estar detenido (RTO) y cuántos datos puedes perder (RPO), y prueba que la restauración real cumple esos números. Es el centro de un plan de recuperación ante desastres (DRP).
2. MFA donde más duele
El segundo factor de autenticación neutraliza buena parte de los accesos con credenciales robadas. Empieza por el correo, la VPN, cualquier acceso remoto, las consolas de nube y las cuentas administrativas. CISA recomienda métodos resistentes al phishing cuando sea posible.
3. Parches con prioridad en lo expuesto
No todo se parcha al mismo ritmo. Lo publicado a internet (VPN, firewalls, servidores de correo, aplicaciones web) y las vulnerabilidades que se están explotando activamente van primero. Un análisis de vulnerabilidades o un pentest te muestra qué ve el atacante desde afuera.
4. Segmentación y mínimo privilegio
Si un equipo de usuario comprometido puede llegar a los servidores de respaldo, el atacante también. Separa redes por función, restringe el escritorio remoto entre equipos, limita las cuentas con privilegios de dominio y aparta la administración de los respaldos de la cuenta de dominio general.
5. Concientización contra el phishing
El correo sigue siendo una de las vías de entrada principales. La capacitación funciona mejor cuando se mide: las simulaciones de phishing muestran quiénes caen, entrenan en el momento del error y dejan evidencia de la medida.
Qué hacer ante un ataque de ransomware: las primeras horas
Estas acciones combinan buenas prácticas de respuesta (incluidas las de la guía de CISA) con los plazos legales chilenos. Lo ideal es que estén escritas en tu plan antes del incidente.
- Registra la hora en que se tomó conocimiento. Desde ese momento corren los plazos de reporte de la Ley 21.663.
- Aísla los equipos afectados de la red. No los apagues si puedes desconectarlos: apagar borra evidencia que está en memoria. Si son muchos, aísla a nivel de red.
- Activa el equipo de respuesta con roles definidos: técnico, legal, comunicaciones, dirección y, si corresponde, delegado de ciberseguridad y DPD.
- Comunícate por canales alternativos. Si el correo o la mensajería corporativa están comprometidos, el atacante puede leer tu respuesta.
- Preserva evidencia: nota de rescate, registros, equipos afectados. La necesitarás para el informe final y para entender la causa.
- Evalúa si hay datos personales comprometidos y si hubo exfiltración, no solo cifrado.
- Decide los reportes que corresponden (ver la sección siguiente).
- Restaura desde respaldos limpios solo después de identificar y cerrar la vía de entrada; restaurar sobre un entorno aún comprometido puede repetir el ataque.
Sobre pagar el rescate: es una decisión de la dirección que requiere asesoría especializada. En cualquier caso, pagar no detiene los plazos de reporte ni elimina el riesgo de que los datos copiados se publiquen.
Ransomware y la ley: reporte al CSIRT y brechas de datos personales
Ley 21.663: reporte al CSIRT Nacional
Si tu organización es prestadora de servicios esenciales u operador de importancia vital, la Ley 21.663 exige reportar al CSIRT Nacional los incidentes que puedan tener efectos significativos. Un ransomware suele calzar: el artículo 27 considera de efecto significativo el incidente capaz de interrumpir la continuidad de un servicio esencial o de afectar sistemas informáticos que contengan datos personales. Los plazos son alerta temprana en 3 horas, actualización en 72 horas (24 horas si un OIV ve afectado su servicio esencial) e informe final en 15 días corridos. El detalle está en CSIRT Nacional: cómo reportar incidentes y en la guía de la Ley 21.663.
Ley 21.719: brechas de datos personales
Si el ataque provoca la pérdida, alteración, filtración o acceso no autorizado a datos personales y existe un riesgo razonable para los titulares, la Ley 21.719 (artículo 14 sexies que incorpora a la Ley 19.628) exige reportarlo a la Agencia de Protección de Datos Personales «por los medios más expeditos posibles y sin dilaciones indebidas», y registrar la naturaleza de la vulneración, sus efectos, las categorías de datos, el número aproximado de titulares y las medidas adoptadas. Si se trata de datos sensibles, de niños y niñas menores de 14 años o de obligaciones económicas, financieras, bancarias o comerciales, también hay que comunicarlo a los titulares. La entrada en vigencia de la Ley 21.719 está prevista para el 15 de octubre de 2027.
Ambos deberes son independientes: el reporte al CSIRT no reemplaza la notificación a la Agencia de Protección de Datos, y viceversa. Cómo preparar el protocolo lo explicamos en gestión de brechas de datos personales.
Plan mínimo contra el ransomware para los próximos 90 días
Una secuencia razonable para una empresa mediana que parte desde cero (recomendación, no exigencia legal):
- Semanas 1 a 3: inventario de accesos externos, MFA en todos ellos y revisión de dónde están y quién puede borrar los respaldos.
- Semanas 4 a 6: copia inmutable o fuera de línea de los sistemas críticos y primera restauración de prueba con tiempos medidos.
- Semanas 7 a 9: parches de lo expuesto, primera campaña de simulación de phishing y segmentación de la red de respaldos.
- Semanas 10 a 12: plan de respuesta escrito con plazos de reporte y un ejercicio de mesa con un escenario de ransomware.
¿Tu empresa podría recuperarse de un ransomware mañana?
Revisamos tus respaldos, accesos y plan de respuesta, y dejamos un DRP probado, campañas de phishing medibles y un protocolo de incidentes alineado con la Ley 21.663 y la Ley 21.719.
Ver consultoría en ciberseguridad Continuidad y DRP Simulación de phishingPreguntas frecuentes sobre ransomware
¿Qué es el ransomware?
Es un tipo de software malicioso que cifra los archivos y sistemas de una organización y exige un pago a cambio de la clave para recuperarlos. En la modalidad de doble extorsión, los atacantes además roban datos y amenazan con publicarlos.
¿Cómo entra el ransomware a una empresa?
Las vías más comunes son correos de phishing, credenciales robadas o débiles, accesos remotos expuestos a internet como RDP o VPN sin MFA, vulnerabilidades sin parchar en sistemas publicados y accesos de proveedores con privilegios sobre la red.
¿Cuál es la medida más importante para protegerse del ransomware?
Tener respaldos que el atacante no pueda alcanzar: copias fuera de línea o inmutables, cifradas y con restauración probada. Sin ellos, el resto de las medidas reduce la probabilidad del ataque pero no garantiza la recuperación.
¿Qué hago en la primera hora de un ataque de ransomware?
Aislar de la red los equipos afectados sin apagarlos si es posible desconectarlos, registrar la hora en que se tomó conocimiento, activar el plan de respuesta, preservar evidencia, usar canales de comunicación alternativos y evaluar si corresponde reportar al CSIRT Nacional o notificar una brecha de datos personales.
¿Un ataque de ransomware se debe reportar al CSIRT Nacional?
Si tu organización es prestadora de servicios esenciales u operador de importancia vital y el incidente puede tener efectos significativos, sí: alerta temprana en 3 horas, actualización en 72 horas (24 horas para un OIV con su servicio esencial afectado) e informe final en 15 días corridos. Un incidente que afecta sistemas con datos personales se considera de efecto significativo según el artículo 27 de la Ley 21.663.
¿Un ransomware es una brecha de datos personales?
Puede serlo. Si el ataque causa pérdida, alteración, acceso no autorizado o filtración de datos personales y existe un riesgo razonable para los titulares, la Ley 21.719 exige reportarlo a la Agencia de Protección de Datos Personales sin dilaciones indebidas y, en ciertos casos, comunicarlo a los titulares.
Fuentes: CISA, #StopRansomware Guide · Ley 21.663, texto oficial (BCN) · Ley 21.719 (BCN). Este artículo es informativo y no constituye asesoría legal.