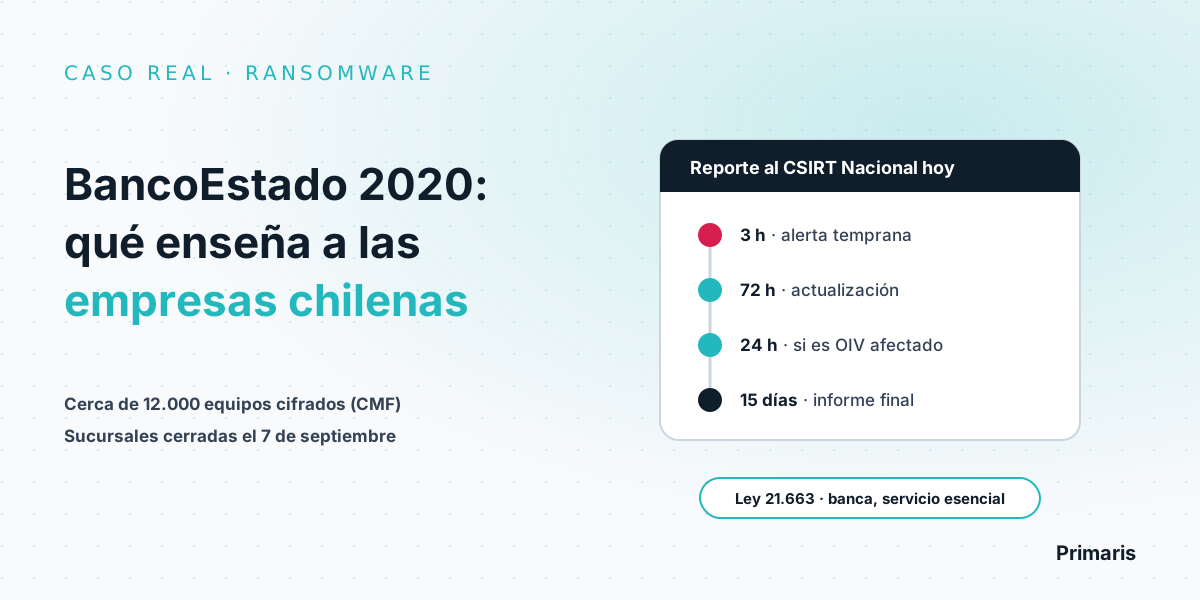
El lunes 7 de septiembre de 2020, BancoEstado amaneció con todas sus sucursales cerradas. En un comunicado recogido por Emol, el banco informó que, por "la acción de terceros a través de un software malicioso", sus sucursales no estarían operativas. Este no es un caso de multa: es un incidente real que muestra cómo un ransomware puede detener la atención presencial de una institución financiera, y que hoy estaría sujeto a la Ley 21.663 Marco de Ciberseguridad.
Según la CMF, el ransomware afectó cerca de 12.000 equipos entre estaciones de trabajo y servidores, y dejó fuera de servicio el correo corporativo, los sistemas de caja y mesón de sucursales y otras plataformas. Los cajeros automáticos, CajaVecina y la app de personas siguieron operando y el banco informó que no hubo afectación de fondos. La variante y el vector de entrada no fueron confirmados oficialmente. Hoy, la banca es servicio esencial bajo la Ley 21.663 y debe alertar al CSIRT Nacional dentro de 3 horas.
Qué pasó: los hechos
La fuente más completa es la presentación de la Comisión para el Mercado Financiero (CMF) del 22 de septiembre de 2020, a cargo de su entonces presidente, Joaquín Cortez. Según ese documento:
- 5 de septiembre (sábado): BancoEstado informó a la CMF, por teléfono y a través del Reporte de Incidentes Operacionales, que estaciones de trabajo y servidores estaban siendo afectados por un ransomware que cifraba archivos, junto con sus primeras medidas de contención. En un segundo reporte se inició el análisis forense y se descartó efecto en el ambiente SWIFT.
- 6 de septiembre: el banco actualizó los servicios afectados y su plan para eliminar el malware.
- Alcance: aproximadamente 12.000 máquinas con plataforma Windows, cuyos archivos en formato Office quedaron cifrados.
- Servicios afectados: correo corporativo, sistemas de caja y mesón de sucursales, plataforma de negocios, sitios web de empresas, mercado de capitales y mesa de dinero. CajaVecina, la app de personas y los cajeros automáticos se mantuvieron operativos.
- Recuperación: las sucursales se reabrieron de forma gradual. Al 22 de septiembre aún había servicios no disponibles, como la autoconsulta de saldos, la verificación biométrica en mesón y la emisión de tarjetas en sucursales.
La CMF se instaló en la casa matriz del banco, sostuvo reuniones diarias con sus autoridades y envió instrucciones al resto de las instituciones financieras.
Lo que no está confirmado. El 9 de septiembre, el entonces presidente del banco, Sebastián Sichel, dijo a Emol que hasta esa fecha se descartaba el robo de información, aunque no al 100% mientras no terminara el informe forense; no encontramos una conclusión pública posterior. Sobre la variante, el CSIRT de Gobierno sugirió en un comunicado que podría tratarse de Sodinokibi, también conocido como REvil, pero esa atribución no fue confirmada por el banco. Algunos medios especularon sobre el vector de entrada; ninguna fuente oficial que revisamos lo confirmó, por lo que no lo damos por establecido.
Por qué este caso importa en Chile
En 2020 Chile no tenía una ley marco de ciberseguridad. El reporte del banco se hizo a su supervisor sectorial, la CMF, y el CSIRT de Gobierno emitió alertas, pero no existía un deber legal general de reportar con plazos en horas. La propia CMF concluyó entonces que quedaba espacio para fortalecer el marco institucional de ciberseguridad.
Ese marco hoy existe. La Ley 21.663 se publicó el 8 de abril de 2024 y el deber de reportar incidentes rige desde el 1 de marzo de 2025. La lección de fondo sigue vigente para cualquier empresa: un ransomware no es solo un problema de TI, es un problema de continuidad del negocio. BancoEstado mantuvo canales alternativos operando; muchas empresas no tienen ni siquiera eso.
Qué exigen hoy la Ley 21.663 y la Ley 21.719
| Aspecto | Qué dice la ley |
|---|---|
| ¿La banca está obligada? (Ley 21.663, art. 4) | Sí. Banca, servicios financieros y medios de pago son servicios esenciales por ley. La ANCI puede además calificar a una institución como operador de importancia vital (OIV). |
| Alerta temprana (Ley 21.663, art. 9) | Al CSIRT Nacional, dentro de 3 horas desde que se conoce un incidente que pueda tener efectos significativos. |
| Actualización (Ley 21.663, art. 9) | Dentro de 72 horas, con evaluación inicial de gravedad, impacto e indicadores de compromiso. Si un OIV ve afectado su servicio esencial, dentro de 24 horas. |
| Informe final (Ley 21.663, art. 9) | Dentro de 15 días corridos desde la alerta temprana. Los OIV deben además informar su plan de acción, adoptado en no más de 7 días corridos. |
| Multas (Ley 21.663, art. 40) | Hasta 5.000, 10.000 y 20.000 UTM según la gravedad; para un OIV, hasta 10.000, 20.000 y 40.000 UTM. |
| Si hay datos personales (Ley 21.719, art. 14 sexies) | Reporte a la Agencia de Protección de Datos Personales por los medios más expeditos posibles y sin dilaciones indebidas, sin horas fijas. Comunicación a los titulares si se afectan datos sensibles, de menores de 14 años o relativos a obligaciones económicas, financieras, bancarias o comerciales. |
Según el artículo 27 de la Ley 21.663, un incidente tiene efecto significativo cuando puede interrumpir un servicio esencial o afectar sistemas que contienen datos personales, entre otros supuestos. Un ransomware que cifra miles de equipos de un banco calza de lleno. El detalle está en nuestra guía del CSIRT Nacional.
Cinco lecciones prácticas para tu empresa
1. Ten el reporte de 3 horas resuelto antes del ataque
Quién decide que el incidente es significativo, quién envía la alerta y con qué plantilla. En un sábado con miles de equipos cifrados no hay tiempo para definirlo.
2. Separa la continuidad del negocio de la red afectada
Que cajeros, CajaVecina y la app siguieran operando marcó la diferencia para los clientes. Identifica qué canales deben sobrevivir a un ransomware y aíslalos.
3. Prueba la restauración, no solo el respaldo
Semanas después del incidente todavía había servicios caídos. Un plan de recuperación ante desastres probado con tiempos reales es lo que acorta esa cola.
4. Asume que puede haber datos comprometidos
Es frecuente que un ransomware vaya acompañado de robo de información antes del cifrado. Si tratas datos financieros de personas, prepara también el reporte a la Agencia y la comunicación a titulares de la Ley 21.719.
5. Coordina con tu supervisor sectorial
BancoEstado informó a la CMF el mismo sábado 5 de septiembre. El reporte al CSIRT Nacional no reemplaza las obligaciones sectoriales: mapea a quién debes informar y en qué orden.
¿Tu organización podría alertar al CSIRT en 3 horas y seguir operando?
En Primaris preparamos a empresas sujetas a la Ley 21.663: protocolo de reporte al CSIRT Nacional, gestión de incidentes y planes de recuperación ante desastres probados con tu equipo. Conversación inicial gratuita.
Ver consultoría Ley 21.663 Conocer el servicio DRPPreguntas frecuentes
¿Qué pasó con BancoEstado en septiembre de 2020?
Según la Comisión para el Mercado Financiero (CMF), el 5 de septiembre de 2020 BancoEstado informó que estaciones de trabajo y servidores estaban siendo afectados por un ransomware que cifraba archivos. El malware afectó aproximadamente a 12.000 equipos y a servicios como el correo corporativo y los sistemas de caja y mesón de sucursales, por lo que el banco cerró sus sucursales el lunes 7 de septiembre y las fue reabriendo de forma gradual.
¿Se robaron datos o fondos de los clientes de BancoEstado?
El banco informó que no hubo afectación de fondos. Sobre los datos, su presidente señaló el 9 de septiembre de 2020 que hasta esa fecha se descartaba el robo de información, aunque no lo descartaba por completo mientras no concluyera el informe forense. En las fuentes consultadas no encontramos una conclusión pública posterior que confirme o descarte una exfiltración.
¿Qué ransomware atacó a BancoEstado?
No hay una confirmación oficial pública de la variante. En septiembre de 2020 el CSIRT de Gobierno sugirió en un comunicado que podría tratarse de Sodinokibi, también conocido como REvil, pero la atribución no fue confirmada por el banco. Tampoco se informó oficialmente el vector de entrada.
¿Cuánto plazo tiene hoy un banco para reportar un ransomware al CSIRT Nacional?
La banca, los servicios financieros y los medios de pago son servicios esenciales según el artículo 4 de la Ley 21.663. Ante un incidente con efectos significativos, el artículo 9 exige una alerta temprana dentro de 3 horas, una actualización dentro de 72 horas (24 horas si un operador de importancia vital ve afectado su servicio esencial) y un informe final dentro de 15 días corridos desde la alerta temprana.
¿Un ransomware también obliga a reportar bajo la Ley 21.719?
Si compromete datos personales y existe un riesgo razonable para los titulares, sí. El artículo 14 sexies exige reportar a la Agencia de Protección de Datos Personales por los medios más expeditos posibles y sin dilaciones indebidas, sin fijar horas, y comunicar a los titulares cuando se afectan datos sensibles, de niños y niñas menores de 14 años o relativos a obligaciones económicas, financieras, bancarias o comerciales. La entrada en vigencia de la Ley 21.719 está prevista para el 15 de octubre de 2027.