Casi todas las empresas tienen algún plan para cuando algo falla: un respaldo, un listado de teléfonos, un proveedor alternativo. Pocas pueden demostrar que ese plan cubre lo importante, que alguien lo prueba y que mejora después de cada incidente. Esa diferencia es la que ordena ISO 22301: no es un plan, es el sistema que mantiene vivos los planes.
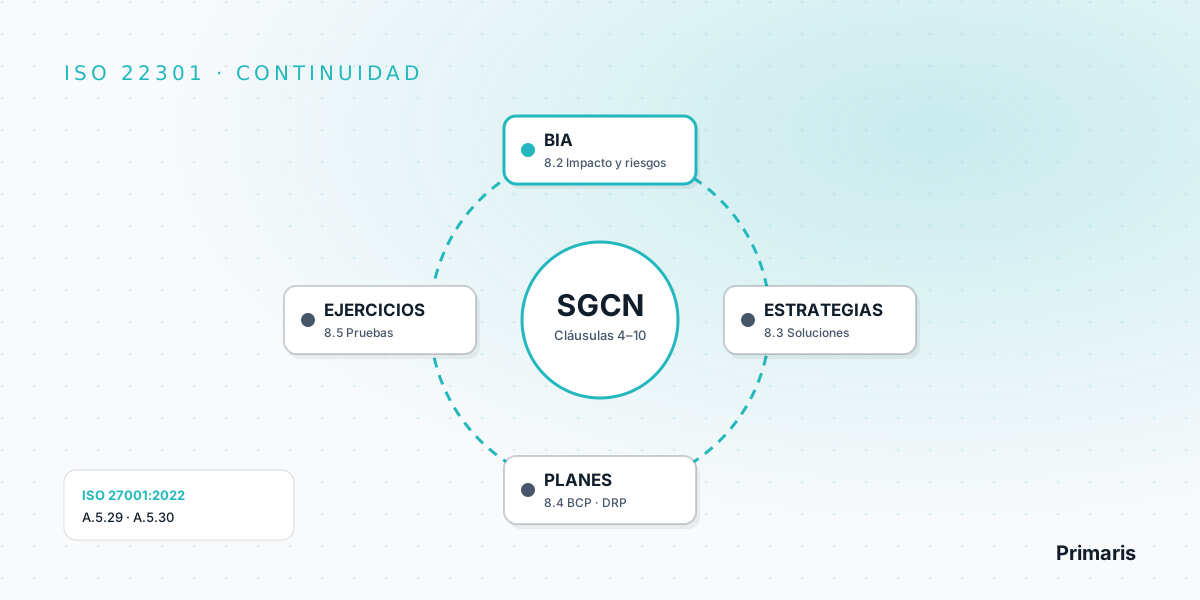
ISO 22301:2019 define los requisitos de un sistema de gestión de continuidad del negocio (SGCN). Su núcleo operativo es la cláusula 8: análisis de impacto en el negocio (BIA) y evaluación de riesgos, estrategias y soluciones, planes y procedimientos, programa de ejercicios y evaluación. Es certificable y voluntaria. Si ya trabajas con ISO 27001, cubre en profundidad lo que los controles A.5.29 y A.5.30 piden en forma resumida.
Qué es ISO 22301 y qué versión está vigente
ISO 22301 se titula Security and resilience — Business continuity management systems — Requirements. Especifica los requisitos para implementar, mantener y mejorar un sistema de gestión que proteja a la organización frente a las disrupciones, reduzca su probabilidad, la prepare para responder y le permita recuperarse cuando ocurren.
- Edición vigente: ISO 22301:2019, segunda edición, publicada en octubre de 2019. Reemplazó a la edición de 2012.
- Enmienda: en 2024 se publicó la Enmienda 1 (ISO 22301:2019/Amd 1:2024), que incorpora los cambios sobre acción climática que ISO agregó a sus normas de sistemas de gestión.
- Estado: el catálogo de ISO la marca como norma "en revisión" y registra una nueva edición en desarrollo. Hasta que se publique, la referencia para implementar y certificar sigue siendo la edición 2019.
Al ser una norma de sistema de gestión, comparte la misma estructura de cláusulas que ISO 9001 o ISO 27001. Eso permite integrarla con los sistemas que la organización ya tiene, en vez de montar una estructura paralela.
Estructura de la norma ISO 22301: cláusulas 4 a 10
Las cláusulas 1 a 3 son introductorias (alcance, referencias y términos). Los requisitos que se auditan están en las cláusulas 4 a 10:
| Cláusula | Qué pide en la práctica | Evidencia típica |
|---|---|---|
| 4 · Contexto | Entender la organización, sus partes interesadas, requisitos legales y contractuales, y definir el alcance del SGCN. | Documento de alcance y mapa de partes interesadas. |
| 5 · Liderazgo | Compromiso de la dirección, política de continuidad, roles y autoridades. | Política aprobada y roles asignados. |
| 6 · Planificación | Riesgos y oportunidades del sistema, objetivos de continuidad y planificación de cambios al SGCN. | Objetivos medibles y plan para alcanzarlos. |
| 7 · Soporte | Recursos, competencias, concientización, comunicación e información documentada. | Registros de capacitación y control documental. |
| 8 · Operación | BIA y evaluación de riesgos, estrategias y soluciones, planes y procedimientos, programa de ejercicios y evaluación de capacidades. | Informe BIA, estrategias aprobadas, planes, informes de ejercicios. |
| 9 · Evaluación del desempeño | Seguimiento y medición, auditoría interna y revisión por la dirección. | Indicadores, informe de auditoría, acta de revisión. |
| 10 · Mejora | No conformidades, acciones correctivas y mejora continua. | Registro de acciones correctivas cerradas. |
Cómo implementar ISO 22301 paso a paso (cláusula 8)
La cláusula 8 es donde la continuidad deja de ser una declaración y se vuelve operativa. Sus requisitos se encadenan: cada paso usa el resultado del anterior.
1. Análisis de impacto en el negocio y evaluación de riesgos (8.2)
El BIA identifica las actividades que sostienen los productos y servicios prioritarios, mide cómo crece el impacto de su interrupción con el tiempo (financiero, contractual, legal, reputacional) y fija en qué plazo deben recuperarse. También levanta las dependencias: personas, proveedores, sistemas, datos e instalaciones. La evaluación de riesgos, en paralelo, identifica qué puede interrumpir esas actividades y con qué probabilidad.
De aquí salen los objetivos de recuperación que se usan en tecnología, como el RTO (tiempo máximo de caída tolerable) y el RPO (cuántos datos se pueden perder). Explicamos ambos con ejemplos en la guía de BCP y DRP para SaaS.
2. Estrategias y soluciones de continuidad (8.3)
Con el BIA en la mano se eligen las estrategias: cómo proteger las actividades prioritarias, cómo reducir la probabilidad de interrupción y cómo acortar su duración. Pueden ser sitios o equipos alternativos, trabajo remoto, redundancia de proveedores, arquitectura multi-zona en la nube, respaldos inmutables o acuerdos de recuperación. La norma pide además identificar los recursos que cada solución necesita.
3. Planes y procedimientos (8.4)
La norma exige una estructura de respuesta (quién decide y quién ejecuta), procedimientos de advertencia y comunicación, planes documentados para responder a la disrupción y procedimientos para volver a la operación normal. Aquí viven el BCP, el plan de gestión de crisis y el DRP con sus runbooks técnicos.
4. Programa de ejercicios (8.5)
Los planes se validan con ejercicios y pruebas planificados: desde revisiones de escritorio (tabletop) hasta simulacros técnicos de restauración o conmutación. Cada ejercicio debe dejar un informe con resultados, hallazgos y acciones de mejora.
5. Evaluación de la documentación y capacidades (8.6)
La organización revisa si el BIA, las estrategias y los planes siguen siendo adecuados y eficaces, usando los ejercicios, los incidentes reales y los cambios del negocio. Un BIA de hace tres años sobre una arquitectura que ya no existe es una no conformidad esperando a ser encontrada.
ISO 22301, BCP y DRP: cómo se relacionan
Los tres términos se mezclan en cotizaciones y auditorías. La diferencia es de alcance:
- SGCN (ISO 22301): el sistema de gestión completo. Define el alcance, los responsables, el BIA, los objetivos, los ejercicios, las auditorías y la mejora.
- BCP (plan de continuidad del negocio): el plan que dice cómo la organización sigue operando sus procesos críticos ante una crisis. Cubre personas, instalaciones, proveedores y comunicación, no solo tecnología.
- DRP (plan de recuperación ante desastres): la pieza tecnológica del BCP. Define cómo se restauran sistemas, datos y redes dentro del RTO y RPO comprometidos.
Se puede tener un BCP o un DRP sin ISO 22301. Lo que la norma agrega es la disciplina: que el plan responda a un BIA, que se pruebe con calendario, que la dirección lo revise y que mejore. Si hoy tienes un DRP sin BIA ni pruebas, el primer paso no es la certificación sino el diseño de la continuidad operativa y el DRP.
ISO 22301 e ISO 27001: controles A.5.29 y A.5.30
Quien implementa un SGSI se encuentra con la continuidad en el Anexo A de ISO 27001:2022:
- A.5.29 Seguridad de la información durante una disrupción: la organización debe planificar cómo mantener la seguridad de la información en un nivel adecuado durante una interrupción.
- A.5.30 Preparación de las TIC para la continuidad del negocio: control nuevo en la versión 2022. Pide que la preparación de las TIC se planifique, implemente, mantenga y pruebe según los objetivos de continuidad y los requisitos de continuidad de las TIC.
- Se complementan con A.8.13 Respaldo de la información y A.8.14 Redundancia de las instalaciones de procesamiento.
La relación práctica es esta: ISO 27001 pide que la continuidad de la seguridad y de las TIC esté resuelta; ISO 22301 da el método completo para resolver la continuidad de todo el negocio. Una empresa certificada en ISO 27001 no está obligada a certificar ISO 22301, pero si su BIA y sus pruebas siguen la lógica de ISO 22301, el auditor de 27001 encuentra evidencia sólida para A.5.29 y A.5.30. Y como ambas comparten las cláusulas 4 a 10, los dos sistemas pueden compartir auditoría interna, revisión por la dirección y gestión de acciones correctivas.
¿Quién debería certificarse en ISO 22301?
La norma es voluntaria. Certificarse tiene sentido cuando la continuidad es parte de lo que vendes o de lo que te exigen:
- Proveedores de servicios tecnológicos o críticos (SaaS, centros de datos, procesamiento de pagos, logística, servicios gestionados) cuyos clientes preguntan por RTO, RPO y fecha del último simulacro.
- Organizaciones con contratos o licitaciones que piden evidencia formal y auditada de continuidad.
- Empresas que ya operan ISO 27001 u otro sistema ISO y quieren integrar la continuidad sin duplicar la gestión.
- Organizaciones sujetas a exigencias de disponibilidad, por ejemplo las que analizan su situación frente a la Ley Marco de Ciberseguridad. La norma ayuda a ordenar la evidencia, pero no reemplaza el análisis de qué obligaciones específicas aplican a cada organización.
Si tu objetivo es solo cumplir los controles de continuidad dentro de un SGSI, alinearte a ISO 22301 sin certificar suele ser suficiente. En cualquier caso, el certificado lo emite un organismo certificador acreditado e independiente; una consultora prepara y acompaña, no certifica.
Errores típicos al implementar ISO 22301
- Saltarse el BIA. Los objetivos de recuperación se fijan "a ojo" y luego no resisten la primera pregunta del auditor ni el primer incidente real.
- Reducir la continuidad a TI. El DRP restaura servidores, pero si nadie sabe cómo atender clientes, pagar sueldos o avisar a los reguladores, el negocio sigue detenido.
- Planes que nunca se prueban. Un plan sin ejercicio es una hipótesis. La cláusula 8.5 existe precisamente para eso.
- Ignorar a los proveedores. Si tu nube, tu procesador de pagos o tu call center no tienen continuidad, tu RTO depende de ellos.
- Un sistema paralelo al SGSI. Duplicar políticas, auditorías y comités entre ISO 27001 e ISO 22301 cuesta el doble y se mantiene la mitad.
¿Tu plan de continuidad resistiría una interrupción real?
En Primaris diseñamos la continuidad operativa y el DRP: BIA, RTO y RPO definidos, estrategia, runbooks y simulacros con evidencia lista para auditorías de ISO 27001 y alineada con ISO 22301. Conversación inicial gratuita.
Ver servicio de continuidad y DRP Leer la guía BCP y DRPPreguntas frecuentes
¿Qué es ISO 22301?
Es la norma internacional que define los requisitos de un sistema de gestión de continuidad del negocio (SGCN). La edición vigente es ISO 22301:2019, con una enmienda de 2024 sobre cambio climático. Es certificable por un organismo certificador acreditado.
¿Cuál es la diferencia entre ISO 22301 y un BCP?
El BCP es un documento operativo. ISO 22301 es el sistema de gestión que lo rodea: define cómo se hace el BIA, cómo se eligen las estrategias, cómo se prueban los planes, quién los revisa y cómo se mejoran.
¿ISO 27001 exige continuidad del negocio?
No exige certificar ISO 22301, pero su Anexo A incluye los controles A.5.29 (seguridad de la información durante una disrupción) y A.5.30 (preparación de las TIC para la continuidad del negocio). Si aplican a tu alcance, debes demostrar que se cumplen.
¿Qué es el BIA en ISO 22301?
Es el análisis de impacto en el negocio de la cláusula 8.2: identifica las actividades que sostienen los productos y servicios prioritarios, el impacto de su interrupción en el tiempo y los plazos en que deben recuperarse.
¿Quién debería certificarse en ISO 22301?
Es voluntaria. Suele tener sentido para proveedores de servicios críticos o tecnológicos, para quienes deben mostrar evidencia formal de continuidad a clientes o en contratos y para organizaciones que ya operan un sistema ISO.
¿Primaris certifica ISO 22301?
No. La certificación la emite un organismo certificador acreditado e independiente. Primaris ayuda a diseñar la continuidad operativa y el DRP y deja la evidencia ordenada para las auditorías.