ISO 27001 no te dice qué controles aplicar: te pide que los elijas según tus riesgos. Por eso la evaluación de riesgos decide casi todo lo demás del SGSI, desde la Declaración de Aplicabilidad hasta el presupuesto. ISO 27005 es la guía que explica cómo hacer esa evaluación de forma ordenada, repetible y defendible ante un auditor.
ISO/IEC 27005:2022 es una guía (no certificable) para gestionar riesgos de seguridad de la información en apoyo de ISO 27001. Adapta ISO 31000 al SGSI y cubre el ciclo completo: contexto, identificación, análisis, evaluación, tratamiento, aceptación, comunicación y seguimiento. No es obligatoria para certificar, pero es la referencia natural para construir la metodología que exige la cláusula 6.1.2.
Qué es ISO 27005 y qué cambió en 2022
Su título completo es Information security, cybersecurity and privacy protection — Guidance on managing information security risks. La edición vigente es la cuarta, publicada en octubre de 2022, que reemplazó a la de 2018. Según ISO, ofrece un enfoque estructurado para identificar, evaluar y tratar riesgos de seguridad de la información en cualquier tipo de organización, y adapta los principios generales de ISO 31000 a este contexto.
Los cambios más visibles de la edición 2022 fueron:
- Alineación con ISO 27001:2022 en terminología y estructura.
- Dos enfoques de identificación de riesgos: basado en eventos y basado en activos, presentados como complementarios.
- Escenarios de riesgo: el riesgo se describe como una secuencia de eventos que lleva desde una causa hasta una consecuencia no deseada, no solo como la pareja amenaza-vulnerabilidad sobre un activo.
Dentro de la familia ISO 27000, ISO 27001 fija los requisitos del SGSI, ISO 27002 guía los controles e ISO 27005 guía los riesgos. Ni 27002 ni 27005 se certifican.
Cómo apoya ISO 27005 a la cláusula 6.1.2 de ISO 27001
La cláusula 6.1.2 de ISO 27001 exige definir y aplicar un proceso de evaluación de riesgos que:
- Establezca criterios de riesgo, incluidos los criterios de aceptación y los criterios para realizar las evaluaciones.
- Asegure que evaluaciones repetidas produzcan resultados consistentes, válidos y comparables.
- Identifique los riesgos asociados a la pérdida de confidencialidad, integridad y disponibilidad dentro del alcance, y a sus dueños del riesgo.
- Analice las consecuencias y la probabilidad, determine el nivel de riesgo y lo compare con los criterios para priorizar el tratamiento.
La norma exige el "qué", pero no el "cómo". ISO 27005 llena ese espacio: cómo definir escalas, cómo construir escenarios, cómo combinar probabilidad y consecuencia, cómo documentar. Lo mismo ocurre con la cláusula 6.1.3 (tratamiento, Declaración de Aplicabilidad y aprobación del plan por los dueños del riesgo) y con las cláusulas 8.2 y 8.3, que piden ejecutar la evaluación y el tratamiento a intervalos planificados y ante cambios significativos.
El proceso de gestión de riesgos según ISO 27005
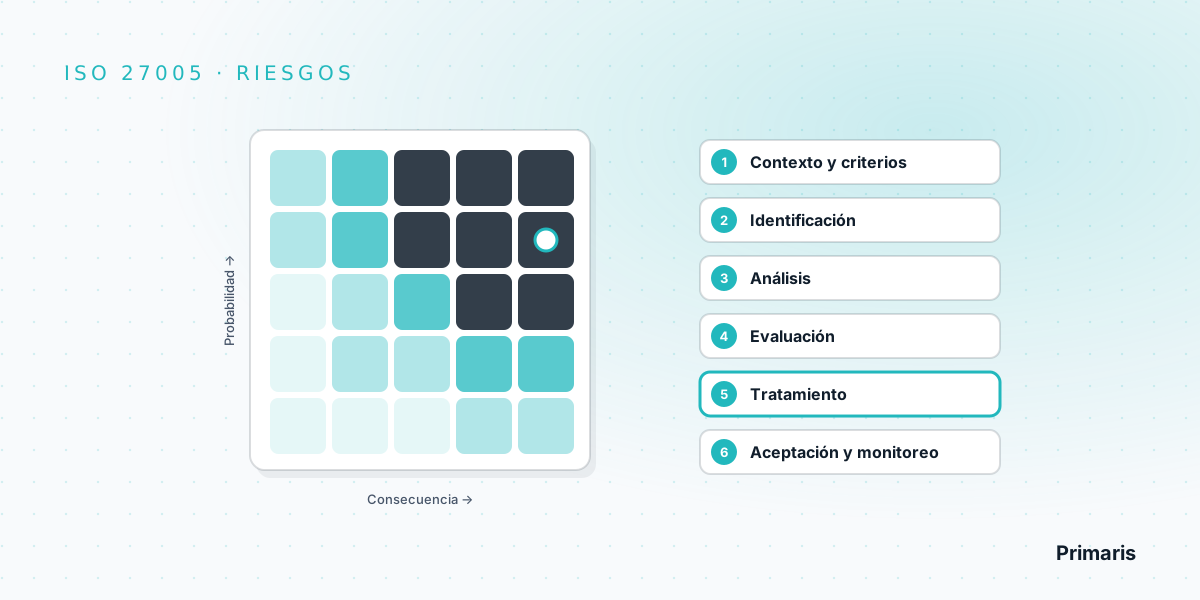
1. Establecer el contexto
Definir alcance, partes interesadas, requisitos legales y contractuales y, sobre todo, los criterios: escalas de consecuencia y probabilidad, cómo se calcula el nivel de riesgo y qué nivel es aceptable. Sin criterios aprobados por la dirección, el resto del proceso es opinión.
2. Identificar los riesgos
Describir qué puede pasar, por qué y con qué efecto. Aquí se elige el enfoque (por eventos, por activos o ambos) y se asigna un dueño a cada riesgo.
3. Analizar los riesgos
Estimar la consecuencia y la probabilidad de cada escenario considerando los controles que ya existen. El análisis puede ser cualitativo (escalas descriptivas), cuantitativo (valores monetarios o frecuencias) o una mezcla.
4. Evaluar los riesgos
Comparar el nivel resultante con los criterios de aceptación y priorizar. El resultado es la matriz o registro de riesgos ordenado.
5. Tratar los riesgos
Para cada riesgo no aceptable, elegir una opción: modificarlo (aplicar controles), evitarlo (dejar la actividad que lo genera), compartirlo (seguros, contratos, tercerización) o retenerlo. Luego se determinan los controles necesarios, se comparan con el Anexo A de ISO 27001 para no omitir ninguno y se arma el plan de tratamiento.
6. Aceptar el riesgo residual
Los dueños del riesgo aprueban el plan de tratamiento y aceptan formalmente el riesgo que queda. Es un requisito de ISO 27001 (6.1.3) y una de las evidencias que el auditor pide con más frecuencia.
7. Comunicar, monitorear y revisar
Los riesgos cambian: nuevos sistemas, proveedores, amenazas o incidentes. El registro debe revisarse a intervalos planificados y cada vez que hay un cambio significativo, y sus resultados deben llegar a la revisión por la dirección.
ISO 27005: enfoque basado en eventos vs basado en activos
| Aspecto | Basado en eventos | Basado en activos |
|---|---|---|
| Punto de partida | Fuentes de riesgo y escenarios estratégicos ("¿qué podría pasarnos?"). | Inventario de activos, con sus amenazas y vulnerabilidades. |
| Nivel de detalle | Alto nivel, orientado al negocio. | Detallado, orientado a sistemas y procesos. |
| Cuándo conviene | Primera evaluación, conversación con la dirección, organizaciones grandes. | Diseñar controles concretos, profundizar en sistemas críticos. |
| Riesgo típico | Quedarse en lo genérico si no se baja a controles. | Listas enormes de activos con riesgos repetidos y poco útiles. |
Desde la versión 2013, ISO 27001 ya no exige identificar riesgos por activo. Muchas organizaciones obtienen el mejor resultado combinando ambos: escenarios por eventos para ver el panorama y análisis por activos solo para los sistemas críticos.
Ejemplo de matriz de riesgo con ISO 27005
ISO 27005 no impone una matriz concreta: cada organización define sus escalas. El siguiente es un ejemplo ilustrativo con escalas de 1 a 5 para consecuencia y probabilidad, y nivel = consecuencia × probabilidad (criterio de aceptación de ejemplo: hasta 6).
| Escenario de riesgo | Consecuencia | Probabilidad | Nivel | Tratamiento |
|---|---|---|---|---|
| Ransomware cifra servidores y respaldos en la misma cuenta cloud | 5 | 3 | 15 · Alto | Modificar: respaldos inmutables, cuentas separadas, MFA. |
| Exfiltración de datos de clientes por credenciales robadas de un proveedor | 4 | 3 | 12 · Alto | Modificar: accesos mínimos, revisión de proveedores. Compartir: cláusulas contractuales. |
| Caída del ERP por falla de hardware en sala local | 3 | 2 | 6 · Medio | Retener: dentro del criterio, con seguimiento. |
| Pérdida de un notebook cifrado | 2 | 3 | 6 · Medio | Retener: cifrado y borrado remoto ya operan. |
Las cifras de la tabla son ilustrativas. Lo que importa ante un auditor es que las escalas estén definidas por escrito, que el criterio de aceptación esté aprobado y que cada fila tenga dueño, tratamiento y fecha.
Errores típicos al aplicar ISO 27005
- Criterios sin aprobar. Escalas inventadas por TI, sin respaldo de la dirección. El auditor pregunta quién decidió que un nivel 6 es aceptable.
- Inventarios de activos interminables. Miles de filas con los mismos riesgos copiados. Mucho esfuerzo, poca decisión.
- Riesgos sin dueño. "TI" no es un dueño; una persona con autoridad para decidir sí lo es.
- No considerar los controles existentes. Se sobrestima el riesgo y se planifican controles que ya existen.
- Evaluar una vez y olvidar. La matriz del año de certificación no sirve tras una migración a la nube o un proveedor nuevo.
- Desconectar riesgos y SoA. Cada control incluido o excluido en la Declaración de Aplicabilidad debería poder rastrearse hasta un riesgo o un requisito.
Una buena forma de detectar estos problemas antes de la auditoría es un gap análisis de ISO 27001, que revisa la metodología de riesgos junto con las cláusulas 4 a 10 y los controles del Anexo A.
¿Tu metodología de riesgos resistiría una auditoría ISO 27001?
En Primaris revisamos tu proceso de riesgos dentro del gap análisis y lo dejamos operando en la implementación de ISO 27001, con matriz, plan de tratamiento y evidencia en Confirmer360. El certificado lo emite un organismo certificador acreditado; nosotros te dejamos preparado.
Ver gap análisis ISO 27001 Ver servicio ISO 27001Preguntas frecuentes
¿Qué es ISO 27005?
Es la guía internacional para gestionar los riesgos de seguridad de la información en apoyo de un SGSI basado en ISO 27001. La edición vigente es ISO/IEC 27005:2022, publicada en octubre de 2022.
¿ISO 27005 es certificable?
No. Es una norma de orientación. Lo que se certifica es ISO 27001; ISO 27005 ayuda a diseñar la metodología de riesgos que ISO 27001 exige.
¿Es obligatorio usar ISO 27005 para certificar ISO 27001?
No. ISO 27001 exige una metodología definida, con criterios de aceptación y resultados consistentes, válidos y comparables, pero no obliga a usar una metodología concreta.
¿Qué diferencia hay entre el enfoque basado en eventos y el basado en activos?
El basado en eventos parte de escenarios y fuentes de riesgo; el basado en activos parte del inventario e identifica amenazas y vulnerabilidades por activo. Pueden combinarse.
¿Qué relación tiene ISO 27005 con ISO 31000?
ISO 31000 es la norma general de gestión de riesgos. ISO 27005 adapta sus principios al contexto de la seguridad de la información.
¿Cada cuánto hay que actualizar la evaluación de riesgos?
ISO 27001 pide hacerlo a intervalos planificados y ante cambios significativos. La frecuencia concreta la define la organización en su metodología.