La IA ya está dentro de las empresas: en el chatbot de atención, en el scoring de clientes, en el filtro de currículums o en el asistente que redacta correos. En muchas organizaciones nadie sabe con certeza cuántos sistemas de IA se usan, quién los aprobó, con qué datos se alimentan ni qué pasa si se equivocan. ISO/IEC 42001 propone una forma ordenada de responder esas preguntas.
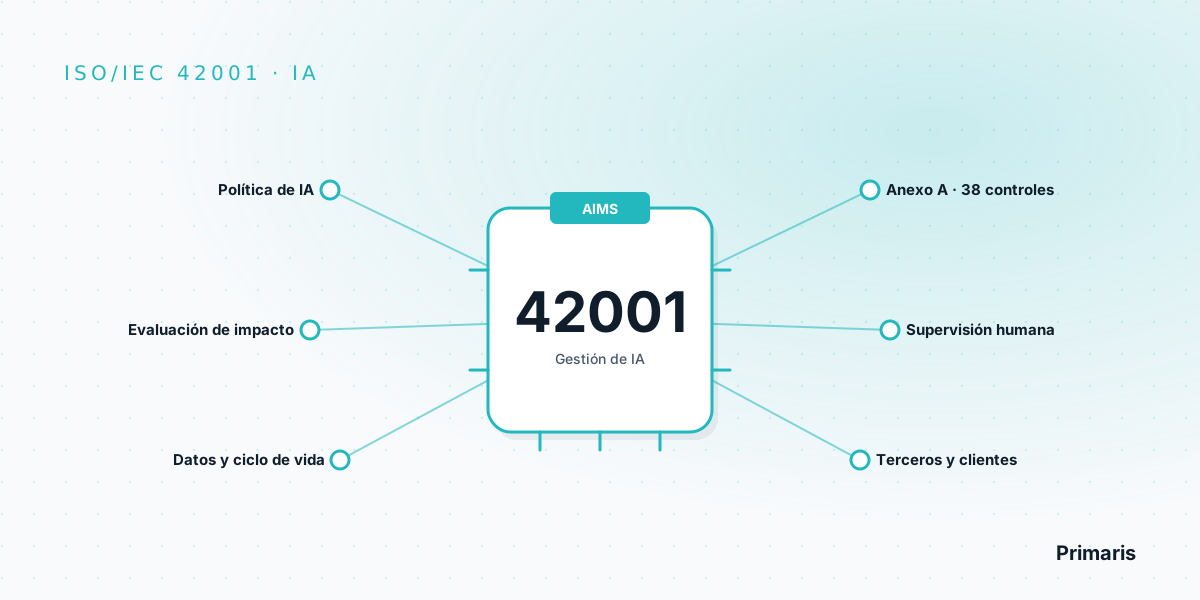
ISO/IEC 42001:2023 especifica los requisitos de un sistema de gestión de inteligencia artificial (AIMS). Aplica a quien desarrolla, provee o usa IA. Usa la misma estructura de cláusulas 4 a 10 que ISO 27001, agrega una evaluación de impacto de los sistemas de IA y trae un Anexo A con 38 controles. Es certificable, pero no reemplaza las obligaciones legales de protección de datos.
Qué es ISO 42001
ISO/IEC 42001 se publicó en diciembre de 2023 (primera edición) y fue elaborada por el comité conjunto ISO/IEC JTC 1/SC 42, dedicado a inteligencia artificial. ISO la presenta como la primera norma de sistema de gestión para IA del mundo.
Un sistema de gestión de IA es el conjunto de políticas, objetivos y procesos con que una organización gobierna el desarrollo, la provisión o el uso responsable de sistemas de IA. La norma no evalúa un algoritmo en particular ni dice qué modelo usar: define cómo la organización decide, controla, documenta y mejora su uso de la IA con el ciclo planificar-hacer-verificar-actuar.
Conviene distinguirla de otras normas de la misma familia que ISO menciona como complementarias:
- ISO/IEC 22989: terminología y conceptos de IA.
- ISO/IEC 23053: marco para describir sistemas de IA basados en aprendizaje automático.
- ISO/IEC 23894: guía de gestión de riesgos de IA.
- ISO/IEC 42005:2025: guía para la evaluación de impacto de sistemas de IA.
- ISO/IEC 42006:2025: requisitos para los organismos que auditan y certifican sistemas de gestión de IA.
De todas ellas, la que establece requisitos para la organización y se certifica es ISO 42001.
¿Para quién es ISO 42001?
Según ISO, la norma aplica a organizaciones de cualquier tamaño que desarrollan, proveen o usan productos o servicios basados en IA, en cualquier industria, incluidas entidades públicas y sin fines de lucro. En la práctica, el interés suele venir de tres perfiles:
- Empresas que desarrollan IA o la integran en su producto (por ejemplo, un SaaS con funciones de IA) y necesitan mostrar a clientes corporativos que la gobiernan.
- Empresas que usan IA en decisiones sobre personas: evaluación crediticia, selección de personal, detección de fraude, segmentación comercial.
- Organizaciones con un sistema ISO 27001 o ISO 27701 en marcha que quieren extender la misma disciplina a la IA sin crear una estructura nueva.
Requisitos de ISO 42001: cláusulas 4 a 10
Como toda norma de sistema de gestión moderna, los requisitos auditables están en las cláusulas 4 a 10. Lo propio de ISO 42001 aparece en los detalles:
| Cláusula | Qué agrega ISO 42001 |
|---|---|
| 4 · Contexto | Determinar el rol de la organización frente a la IA (desarrolla, provee, usa) y el alcance del AIMS. |
| 5 · Liderazgo | Política de IA aprobada por la dirección, roles y responsabilidades. |
| 6 · Planificación | Evaluación de riesgos de IA (6.1.2), tratamiento de riesgos con Declaración de Aplicabilidad (6.1.3) y evaluación de impacto de los sistemas de IA (6.1.4). Objetivos de IA. |
| 7 · Soporte | Recursos, competencias, concientización, comunicación y documentación. |
| 8 · Operación | Ejecutar las evaluaciones de riesgo y de impacto, y el tratamiento de riesgos, de forma planificada y ante cambios relevantes. |
| 9 · Evaluación del desempeño | Seguimiento, auditoría interna y revisión por la dirección. |
| 10 · Mejora | No conformidades, acciones correctivas y mejora continua. |
Quien conoce un SGSI reconoce la lógica: riesgos, tratamiento, controles, Declaración de Aplicabilidad, auditoría y mejora. La gran diferencia es que la IA obliga a mirar, además de los riesgos para la organización, los impactos en personas y en la sociedad.
El Anexo A de ISO 42001: 38 controles en nueve objetivos
El Anexo A es un conjunto de controles de referencia. Como en ISO 27001, no todos son obligatorios para todos: la organización selecciona los que su tratamiento de riesgos necesita y justifica en la Declaración de Aplicabilidad los que aplica y los que excluye. Los objetivos de control son:
- A.2 Políticas relacionadas con la IA.
- A.3 Organización interna (roles, responsabilidades, reporte de inquietudes).
- A.4 Recursos para los sistemas de IA (datos, herramientas, infraestructura, personas).
- A.5 Evaluación de los impactos de los sistemas de IA.
- A.6 Ciclo de vida del sistema de IA (diseño, desarrollo, verificación, despliegue, operación).
- A.7 Datos para los sistemas de IA (origen, calidad, preparación).
- A.8 Información para las partes interesadas.
- A.9 Uso de los sistemas de IA.
- A.10 Relaciones con terceros y clientes.
El Anexo B entrega la guía de implementación de cada control (cumple un papel parecido al de ISO 27002 frente a ISO 27001). Los anexos C y D son informativos: posibles objetivos y fuentes de riesgo de la IA, y uso del sistema de gestión en distintos sectores.
Evaluación de impacto de sistemas de IA en ISO 42001
La cláusula 6.1.4 pide definir un proceso para evaluar las posibles consecuencias de un sistema de IA sobre individuos, grupos de personas y la sociedad, considerando su contexto de uso. La cláusula 8.4 pide ejecutarlo y conservar los resultados. Para el "cómo", ISO publicó ISO/IEC 42005:2025 como guía específica.
En la práctica, una evaluación de impacto útil responde preguntas como estas:
- ¿Qué decide o recomienda el sistema y sobre quién?
- ¿Qué pasa si se equivoca, y quién lo detecta?
- ¿Puede tratar distinto a grupos de personas sin una razón legítima?
- ¿Qué datos usa, de dónde vienen y si incluyen datos personales o sensibles?
- ¿Hay supervisión humana real antes de que la decisión produzca efectos?
Esta evaluación no es lo mismo que una evaluación de impacto en protección de datos (EIPD), aunque se cruzan. La EIPD mira el riesgo para los titulares de datos personales en un tratamiento; la evaluación de ISO 42001 mira el sistema de IA completo, haya o no datos personales. Cuando un sistema de IA trata datos personales, conviene coordinarlas para no duplicar trabajo. Más detalle sobre la EIPD en nuestra guía de EIPD en Chile.
ISO 42001, ISO 27001 e ISO 27701: cómo se integran
Las tres normas comparten la estructura de cláusulas 4 a 10, así que pueden operar como un solo sistema de gestión con distintos alcances:
- ISO 27001 protege la confidencialidad, integridad y disponibilidad de la información, incluida la que alimenta o produce un sistema de IA.
- ISO 27701 gestiona la privacidad y el tratamiento de datos personales.
- ISO 42001 gestiona el uso responsable de la IA: transparencia, supervisión humana, calidad de datos e impactos en las personas.
Una organización con ISO 27001 ya tiene funcionando la auditoría interna, la revisión por la dirección, la gestión documental y la metodología de riesgos. Extenderlas a la IA es bastante más corto que partir de cero.
ISO 42001 y la protección de datos personales: decisiones automatizadas
Muchos sistemas de IA tratan datos personales. En Chile, la Ley 21.719 reconoce a los titulares, entre otros, el derecho a no ser objeto de decisiones automatizadas, y los tratamientos que incluyen perfilamiento o decisiones automatizadas están entre los casos en que corresponde evaluar el impacto antes de tratar los datos.
Aquí conviene ser preciso, porque se mezclan requisitos de naturaleza distinta:
- Lo que exige la ley: las obligaciones de la Ley 21.719 aplican a quien trate datos personales, tenga o no ISO 42001.
- Lo que aporta la norma (voluntaria): un inventario de sistemas de IA, responsables, evaluaciones de impacto, controles de supervisión humana y registros que ayudan a demostrar cómo se gobiernan esas decisiones.
Certificar ISO 42001 no equivale a cumplir la ley, y cumplir la ley no exige certificar ISO 42001. Lo razonable es que ambos trabajos se alimenten: el inventario de IA y el registro de tratamientos deberían conversar entre sí.
Por dónde empezar con ISO 42001
- Inventario de IA. Qué sistemas existen, quién los usa, para qué decisiones y con qué datos. Incluye las herramientas de terceros que los equipos adoptaron por su cuenta.
- Definir el rol. ¿Desarrollas, provees o solo usas IA? Cambia el alcance y los controles relevantes.
- Política de IA. Usos permitidos, usos prohibidos, quién aprueba un sistema nuevo.
- Riesgos e impactos. Priorizar los sistemas que deciden sobre personas.
- Integrar con lo que ya existe. Si hay SGSI o programa de privacidad, extenderlo en vez de duplicarlo.
¿Estás evaluando cómo gobernar la IA en tu empresa?
Si ya trabajas con ISO 27001 o con un programa de protección de datos, podemos revisar contigo cómo encaja ISO 42001 en lo que ya tienes y cuáles serían los primeros pasos razonables. Es una conversación inicial gratuita de orientación.
Agendar conversación inicial Ver servicio ISO 27001Preguntas frecuentes
¿Qué es ISO 42001?
ISO/IEC 42001:2023 es la norma internacional que especifica los requisitos de un sistema de gestión de inteligencia artificial (AIMS). Se publicó en diciembre de 2023 y es la primera norma de sistema de gestión dedicada a la IA.
¿ISO 42001 es certificable?
Sí. Existe ISO/IEC 42006:2025, que fija los requisitos para los organismos que auditan y certifican estos sistemas. La certificación la emite un organismo certificador acreditado, no una consultora.
¿ISO 42001 es solo para empresas que desarrollan IA?
No. Aplica a organizaciones de cualquier tamaño que desarrollan, proveen o usan productos o servicios basados en IA, en cualquier industria, incluido el sector público.
¿Cuántos controles tiene el Anexo A de ISO 42001?
38 controles de referencia agrupados en nueve objetivos de control, numerados de A.2 a A.10. La organización selecciona los que necesita según su tratamiento de riesgos.
¿Qué diferencia hay entre ISO 42001 e ISO 27001?
ISO 27001 gestiona la seguridad de la información; ISO 42001 gestiona el uso responsable de la IA y sus impactos en las personas. Comparten la estructura de cláusulas 4 a 10 y pueden integrarse.
¿ISO 42001 sirve para cumplir la Ley 21.719?
No la reemplaza. La ley tiene obligaciones propias, como el derecho a no ser objeto de decisiones automatizadas. ISO 42001 ayuda a ordenar la gobernanza de la IA y su evidencia, pero el cumplimiento legal se analiza por separado.