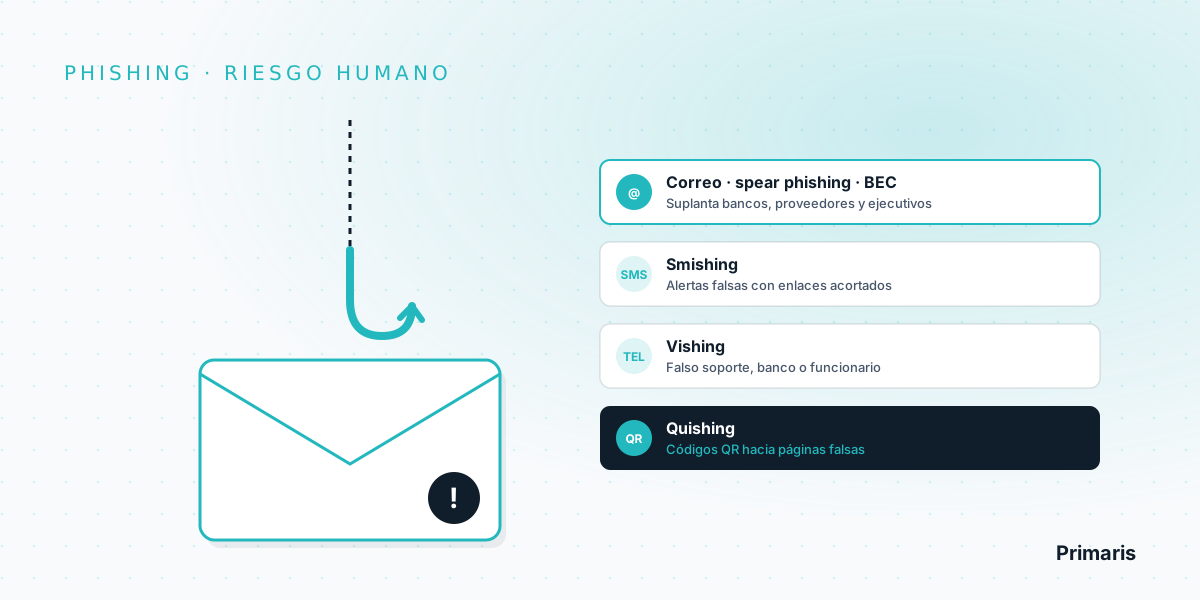
El phishing es un ataque de ingeniería social: alguien se hace pasar por una entidad de confianza para que una persona entregue sus credenciales, abra un archivo malicioso o autorice un pago. No explota una falla del software, sino la prisa, la confianza o el miedo de quien recibe el mensaje. Por eso ningún filtro lo detiene por completo y la defensa tiene que incluir a las personas.
Qué es el phishing: la definición en una frase
El phishing es una suplantación de identidad que busca que una persona haga algo que favorece al atacante: hacer clic, escribir una contraseña o transferir dinero. Llega por correo, SMS, llamadas o códigos QR. Se reduce con controles técnicos y con un programa continuo de capacitación y simulaciones, medido por tasa de clic y, sobre todo, por tasa de reporte. En ISO 27001 se vincula con los controles A.6.3 (concientización) y A.6.8 (notificación de eventos).
El nombre viene del inglés fishing (pescar): el atacante lanza un anzuelo y espera que alguien muerda. En una empresa, el anzuelo suele imitar a un banco, a un servicio público, a un proveedor de nube, a Recursos Humanos o a un ejecutivo de la propia organización.
Por qué el phishing sigue funcionando en las empresas
Los datos de los informes de referencia muestran que el factor humano sigue en el centro de las brechas:
- El Data Breach Investigations Report (DBIR) 2026 de Verizon encontró el elemento humano no intencional en el 62% de las brechas analizadas, y el phishing como vector de acceso inicial en el 16%, igual que el año anterior. El pretexting (engaños conversacionales, a menudo por teléfono) llegó al 6%.
- El Internet Crime Report 2025 del FBI (IC3) registró 24.768 denuncias de compromiso de correo empresarial (BEC) en Estados Unidos, con pérdidas reportadas por más de US$3.046 millones. Fue la segunda categoría con más pérdidas, después del fraude de inversión.
- En Chile, el CSIRT de Gobierno publica varias veces por semana alertas de campañas de fraude que suplantan a instituciones como la Dirección del Trabajo o el Poder Judicial.
La explicación es simple: un mensaje bien construido no necesita vulnerar ningún sistema. Le basta con que una persona con acceso legítimo actúe sin verificar.
Tipos de phishing que afectan a las empresas
El término se usa como paraguas para varias técnicas. Conviene distinguirlas porque cada una requiere entrenamiento y controles distintos.
| Tipo | Canal | Cómo funciona | Control clave |
|---|---|---|---|
| Phishing masivo | Correo | El mismo mensaje a miles de personas: falso aviso del banco, de una encomienda o de una cuenta bloqueada. | Filtro de correo, autenticación del dominio, capacitación básica. |
| Spear phishing | Correo, redes sociales | Mensaje dirigido a una persona o área con datos reales: nombre, cargo, proyecto o proveedor. | Simulaciones por área, verificación de solicitudes inusuales. |
| BEC o fraude del CEO | Correo, mensajería | Suplanta a un ejecutivo o a un proveedor para pedir una transferencia urgente o un cambio de cuenta bancaria. | Doble aprobación de pagos y confirmación por un canal distinto. |
| Smishing | SMS, WhatsApp | Alertas bancarias, despachos o validaciones de identidad con un enlace acortado. | Capacitación en el teléfono, MFA resistente a phishing. |
| Vishing | Llamada telefónica | Falso soporte de TI, ejecutivo del banco o funcionario público que pide códigos o accesos. | Protocolo de verificación de identidad, especialmente en mesa de ayuda. |
| Phishing con QR (quishing) | Correo, papel, afiches | Un código QR lleva a una página falsa de inicio de sesión o de pago y evita los filtros que revisan enlaces. | Capacitación específica y revisión de la URL antes de ingresar datos. |
El DBIR 2026 agrega un matiz relevante: en las simulaciones, los canales centrados en el teléfono (SMS, voz y correos que piden devolver una llamada) tuvieron una tasa mediana de clic cercana a 2%, frente a 1,4% del correo, alrededor de un 40% más. Entrenar solo con correos deja fuera los vectores que hoy rinden más al atacante.
Cómo reconocer un correo de phishing: ejemplos y señales
Los siguientes son ejemplos genéricos, construidos a partir de patrones habituales:
- Falsa devolución de impuestos: "Tiene un monto pendiente de devolución. Confirme sus datos antes de 24 horas". El enlace lleva a un dominio parecido al oficial, con una letra cambiada.
- Factura de proveedor modificada: "Por cambio de banco, a partir de este mes transfiera a la siguiente cuenta". Viene de un dominio casi idéntico al del proveedor real, o de su cuenta comprometida.
- Mensaje del gerente: "Estoy en reunión, necesito que gestiones un pago hoy. No me llames, respóndeme por aquí". Busca saltarse el proceso normal de aprobación.
- Alerta de la nube: "Su buzón alcanzó el límite. Inicie sesión para no perder correos". Lleva a una copia de la página de inicio de sesión corporativa.
Las señales que se repiten:
- Urgencia o miedo: plazos cortos, bloqueos, multas, oportunidades que expiran.
- Remitente o dominio que no calza: letras cambiadas, subdominios raros, cuentas gratuitas que dicen ser una empresa.
- Enlace que no coincide con el texto: al pasar el cursor (o mantener presionado en el celular) la dirección real es otra.
- Petición fuera de proceso: cambiar una cuenta bancaria, comprar tarjetas de regalo, compartir un código de verificación.
- Pedido de reserva: "no se lo comentes a nadie", "no me llames".
Una advertencia: con herramientas de IA generativa, los mensajes ya no tienen errores de ortografía. Enseñar a buscar faltas de redacción como señal principal es un consejo desactualizado. Lo que hay que entrenar es la reacción ante la petición, no la forma del mensaje.
Cómo proteger a tu empresa del phishing
La protección combina tres capas. Ninguna basta por sí sola.
1. Controles técnicos
- Autenticación del dominio de correo (SPF, DKIM y DMARC) para dificultar la suplantación de tu propio dominio.
- Filtrado de correo y de navegación web.
- Autenticación multifactor en todos los accesos, idealmente con métodos resistentes al phishing.
- Un botón de "reportar phishing" en el cliente de correo, conectado al equipo que responde.
2. Procesos que no dependen de la memoria de una persona
- Doble aprobación para pagos y para cambios de datos bancarios de proveedores.
- Confirmación por un canal distinto (llamar al número conocido, no al que viene en el correo).
- Protocolo de verificación de identidad en la mesa de ayuda antes de reiniciar contraseñas o MFA.
- Procedimiento de gestión de incidentes que diga qué hacer cuando alguien cae.
3. Personas entrenadas y medidas
Es la capa que aborda directamente el engaño. Y es la única que mejora con la práctica.
Por qué la capacitación y la simulación de phishing reducen el riesgo
Una charla anual con un video no cambia hábitos. Lo que funciona es la exposición repetida a situaciones realistas, con retroalimentación en el momento del error. Eso es una simulación de phishing: un ataque controlado y autorizado que la empresa envía a sus propios colaboradores por correo, SMS o llamada, para medir quién cae, entrenar justo en ese momento y repetir.
El dato más útil de los estudios recientes no está en la tasa de clics, sino en la de reportes. El DBIR 2025 de Verizon analizó campañas de simulación en miles de organizaciones: quienes habían recibido capacitación en los 30 días previos reportaron el correo simulado cerca de un 21% de las veces, frente a una base de 5%, es decir, unas cuatro veces más. En cambio, el efecto de cada capacitación sobre la tasa de clic fue pequeño. La conclusión práctica es que un programa continuo convierte a los colaboradores en sensores: aunque alguien haga clic, otra persona avisa a tiempo y el incidente se contiene antes.
Para que la simulación sea útil y no un ejercicio punitivo:
- Usa escenarios locales y por área: finanzas recibe facturas, RR. HH. recibe currículos, TI recibe alertas de plataformas.
- Incluye SMS y voz, no solo correo.
- Entrega formación breve inmediatamente después del error.
- Reconoce a quien reporta. Castigar al que hace clic enseña a esconder errores.
- Mantén una frecuencia regular, porque el efecto de la capacitación se diluye con el tiempo.
Las simulaciones rinden más dentro de un programa de capacitación y awareness continuo, con cursos breves sobre ingeniería social, contraseñas y manejo de datos personales.
Cómo medir un programa contra el phishing
Lo que no se mide se vuelve un trámite. Estos son los indicadores básicos:
| Indicador | Qué mide | Cómo leerlo |
|---|---|---|
| Tasa de clic | Porcentaje de destinatarios que hizo clic en el enlace o abrió el adjunto. | Debe bajar en el tiempo, pero compárala solo entre campañas de dificultad similar. |
| Tasa de ingreso de credenciales | Porcentaje que además escribió usuario y contraseña. | Es el indicador de daño real; prioriza a esas personas y áreas. |
| Tasa de reporte | Porcentaje que marcó el mensaje como sospechoso. | Debe subir. Es el mejor indicador de cultura de seguridad. |
| Tiempo hasta el primer reporte | Minutos entre el envío y el primer aviso. | Mientras más corto, antes puede el equipo bloquear un ataque real. |
| Reincidencia | Personas que caen en más de una campaña. | Requieren acompañamiento específico, no sanción automática. |
Desglosa siempre por área y por canal, y presenta la evolución, no una foto aislada. Si la dificultad de los escenarios sube con el tiempo, una tasa de clic estable puede ser en realidad una mejora.
Phishing e ISO 27001: el control A.6.3 de concientización
ISO/IEC 27001:2022 dedica el capítulo A.6 del Anexo A a las personas. Dos controles se relacionan directamente con el phishing:
- A.6.3 Concientización, educación y formación en seguridad de la información: el personal debe recibir concientización y formación adecuadas, con actualizaciones periódicas según su rol.
- A.6.8 Notificación de eventos de seguridad de la información: la organización debe ofrecer un mecanismo para que el personal reporte a tiempo los eventos que observe.
A esto se suma la cláusula 7.3 (toma de conciencia) del cuerpo de la norma. La norma no exige simulaciones de phishing por nombre, pero un programa con campañas periódicas, registros por persona y reportes de evolución es una evidencia sólida para el auditor de la certificadora. Lo mismo vale para las medidas de concientización y capacitación que pide la Ley 21.663 Marco de Ciberseguridad.
¿Quieres saber qué tan expuesta está tu empresa al phishing?
En Primaris diseñamos, ejecutamos y reportamos campañas de phishing simulado por correo, SMS y voz, con escenarios localizados para Chile y la plataforma Certisec Academy. Recibes la evidencia para ISO 27001 y la Ley 21.663.
Ver simulación de phishing Ver capacitación y awarenessPreguntas frecuentes
¿Qué es el phishing en palabras simples?
Es un engaño en el que un atacante se hace pasar por alguien de confianza (un banco, un servicio público, un proveedor o tu propio jefe) para que entregues credenciales, abras un archivo malicioso o autorices un pago. Llega por correo, SMS, llamada, redes sociales o códigos QR.
¿Cuál es la diferencia entre phishing y spear phishing?
El phishing masivo envía el mismo mensaje a miles de personas esperando que alguna caiga. El spear phishing apunta a una persona o área concreta y usa datos reales (nombre, cargo, proveedores, proyectos) para que el mensaje resulte creíble.
¿Qué hago si un colaborador hizo clic en un enlace de phishing?
Que lo reporte de inmediato al área de TI o seguridad, sin miedo a sanciones. Si ingresó una contraseña, hay que cambiarla y cerrar las sesiones abiertas; si descargó un archivo, aislar el equipo. Luego se revisa si otros recibieron el mismo mensaje y se bloquea el remitente o el dominio.
¿Sirven realmente las simulaciones de phishing?
Sirven sobre todo para aumentar la tasa de reporte y detectar áreas de mayor riesgo. El informe DBIR 2025 de Verizon observó que quienes habían recibido capacitación en los últimos 30 días reportaban los correos simulados cerca de 21% de las veces, frente a una base de 5%. La tasa de clics baja más lentamente, por eso conviene medir ambas.
¿Qué indicadores debe tener un programa contra el phishing?
Como mínimo: tasa de clic, tasa de ingreso de credenciales, tasa de reporte, tiempo hasta el primer reporte y evolución entre campañas, desglosadas por área y por canal (correo, SMS, voz).
¿ISO 27001 exige capacitación contra el phishing?
ISO 27001:2022 incluye el control A.6.3 de concientización, educación y formación en seguridad de la información, y el A.6.8 sobre notificación de eventos. No exige simulaciones de phishing por nombre, pero son una forma medible de ejecutar y evidenciar esos controles ante el auditor.