El CISO (Chief Information Security Officer) es la persona que responde, ante la dirección, por la seguridad de la información de la empresa. No es el técnico que configura el firewall ni el administrador de sistemas: es quien decide qué riesgos se tratan primero, con qué recursos y cómo se demuestra a clientes, auditores y reguladores que la empresa los gestiona.
Qué es un CISO: la definición corta
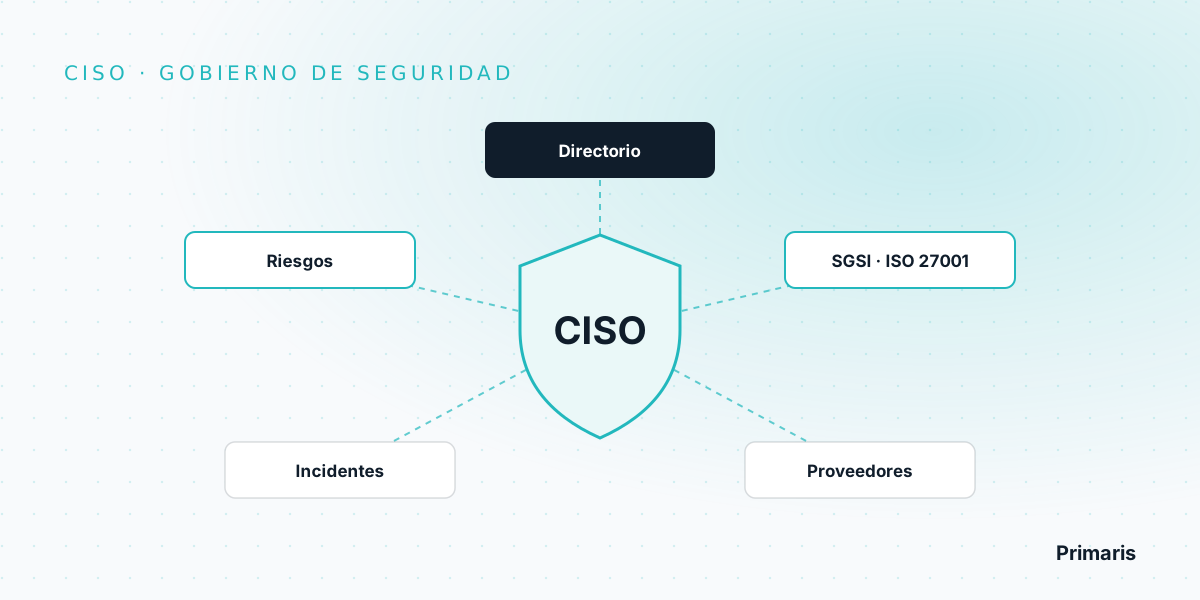
El CISO es el responsable ejecutivo de la seguridad de la información. Define la estrategia, gestiona los riesgos, mantiene el SGSI, coordina la respuesta a incidentes y reporta a la alta dirección. Es un rol distinto al del CIO, el CTO y el DPO. Si tu empresa necesita esa función pero no un cargo de jornada completa, el modelo de CISO virtual cubre las mismas responsabilidades con dedicación parcial.
En español también se le llama director, gerente o responsable de seguridad de la información. El nombre del cargo importa menos que tres condiciones: que tenga autoridad real, que tenga acceso a la alta dirección y que su responsabilidad esté escrita.
Qué hace un CISO: responsabilidades principales
Las funciones de un CISO se agrupan en seis frentes:
- Gobernanza y estrategia. Redacta y mantiene la política de seguridad, define objetivos medibles y una hoja de ruta de madurez alineada con el negocio.
- Gestión de riesgos. Mantiene la matriz de riesgos, propone el tratamiento (mitigar, transferir, aceptar o evitar) y lleva a la dirección las decisiones de aceptación de riesgo que no le corresponde tomar solo.
- Sistema de gestión. Opera el SGSI: controles, indicadores, auditorías internas, no conformidades y mejora continua, sea que la empresa busque la certificación ISO 27001 o solo alinearse al marco.
- Incidentes y continuidad. Prepara el procedimiento de respuesta, coordina la contención y las notificaciones que correspondan y se asegura de que se aprenda de cada caso.
- Terceros y proveedores. Evalúa a los proveedores que acceden a información crítica y responde los cuestionarios de seguridad que envían los clientes.
- Personas y cultura. Impulsa el programa de concientización, incluidas las simulaciones de phishing, y mide su efecto.
A eso se suma una función transversal: reportar. Un CISO traduce hallazgos técnicos a lenguaje de negocio (probabilidad, impacto, costo de no actuar) para que el directorio decida con información.
A quién reporta el CISO
No hay una sola respuesta correcta, pero sí una regla: el CISO necesita independencia frente a las áreas que supervisa. Las líneas de reporte más comunes son:
- Gerencia general: da autoridad y visibilidad. Es frecuente en empresas medianas.
- Comité de riesgos o directorio: habitual en sectores regulados, donde la seguridad se trata como riesgo de negocio.
- Gerencia de riesgos o cumplimiento: funciona bien cuando esa gerencia tiene peso en la toma de decisiones.
- Gerencia de TI (CIO): es la opción más común en empresas pequeñas, pero genera un conflicto de interés: el CISO tendría que objetar decisiones de su propia jefatura. Si se elige, conviene asegurar una línea directa con la gerencia general para temas de riesgo.
ISO 27001 no impone un organigrama, pero sí exige que la alta dirección asigne y comunique las responsabilidades y autoridades de seguridad de la información (cláusula 5.3) y que existan roles definidos (control A.5.2). Un auditor preguntará quién tiene esa autoridad y cómo llega a la dirección.
Perfil del CISO: qué debe saber
El perfil combina tres capas:
- Base técnica: redes, sistemas, nube, identidad y accesos, desarrollo seguro y gestión de vulnerabilidades. No necesita operar todo, pero sí entender lo que le reportan.
- Gestión y normativa: ISO 27001 y su familia, gestión de riesgos, continuidad del negocio, Ley 21.663 Marco de Ciberseguridad y Ley 21.719 de protección de datos personales en lo que toca a seguridad.
- Habilidades ejecutivas: comunicación con el directorio, negociación de presupuesto, manejo de crisis y capacidad de decir que no con argumentos.
Certificaciones como CISSP, CISM o la de auditor líder ISO 27001 son señales útiles de formación, pero no reemplazan la experiencia gestionando un programa real.
CISO vs CIO, CTO y DPO: diferencias
La confusión entre estos roles es frecuente, sobre todo en empresas donde una sola persona ocupa varios.
| Rol | Responde por | Pregunta que se hace | Riesgo si se mezcla con el CISO |
|---|---|---|---|
| CISO | Seguridad de la información y sus riesgos. | ¿Qué puede salir mal y cómo lo evitamos o contenemos? | — |
| CIO | Sistemas y tecnología que soportan el negocio. | ¿Funciona, está disponible y cuesta lo razonable? | La disponibilidad y el costo terminan ganando a la seguridad. |
| CTO | Producto tecnológico y su arquitectura. | ¿Podemos construirlo y lanzarlo a tiempo? | La velocidad de entrega posterga controles. |
| DPO / DPD | Cumplimiento de la normativa de datos personales. | ¿Tratamos los datos de las personas de forma lícita y respetamos sus derechos? | Se pierde el foco legal y de derechos de los titulares. |
El caso del DPO merece una aclaración. En la Ley 21.719, designar un Delegado de Protección de Datos es voluntario y se vincula con el modelo de prevención de infracciones; lo explicamos en ¿Es obligatorio el DPO en Chile?. El CISO protege toda la información (contratos, código, finanzas, datos personales); el DPD vela por que el tratamiento de datos personales cumpla la ley. Comparten temas, como las brechas de seguridad, pero cada uno mira desde un ángulo distinto.
Cuándo una empresa necesita un CISO
No hay una obligación legal general de tener un cargo llamado "CISO" en Chile. Lo que sí existen son exigencias de responsabilidad: la Ley 21.663 obliga a los operadores de importancia vital a designar un delegado de ciberseguridad, e ISO 27001 exige roles y responsabilidades asignados. Más allá de la norma, estas señales indican que la función ya hace falta:
- Tus clientes empresariales envían cuestionarios de seguridad y nadie es dueño de responderlos.
- Estás implementando o ya obtuviste ISO 27001 y el sistema necesita alguien que lo mantenga entre auditorías.
- Tu empresa podría ser calificada como operador de importancia vital o presta servicios a uno.
- Tratas datos personales a escala y te preparas para la Ley 21.719.
- Tuviste un incidente y la respuesta fue improvisada.
- El CTO o el gerente de TI hace de responsable de seguridad "en sus ratos libres".
- El directorio pregunta por el riesgo cibernético y no hay métricas que mostrar.
La alternativa: CISO virtual
Muchas empresas tienen la necesidad pero no el volumen para justificar un cargo de jornada completa. El CISO virtual (vCISO) es un profesional externo, con experiencia ejecutiva, que asume las responsabilidades del rol con dedicación parcial y recurrente: participa en las reuniones de gestión, mantiene la matriz de riesgos y el SGSI, atiende auditorías y cuestionarios de clientes, coordina incidentes y reporta a la dirección.
La diferencia con una consultoría de proyecto es la continuidad: el proyecto termina con un entregable; el CISO virtual sigue operando el programa mes a mes. Funciona mejor cuando la empresa designa un interlocutor interno y le da al CISO virtual acceso a la información y autoridad para escalar.
Si quieres comparar modelos de contratación, dedicación y rangos de costo, lo detallamos en CISO Virtual en Chile: cuándo conviene y cuánto cuesta.
Cómo saber si tu CISO (interno o virtual) está funcionando
- Existe una matriz de riesgos actualizada y la dirección aprobó formalmente los riesgos aceptados.
- La dirección recibe un reporte periódico con indicadores, no solo una lista de tareas.
- Los cuestionarios de seguridad de clientes se responden en plazo y con evidencia.
- Hay un procedimiento de incidentes probado, no solo escrito.
- Las auditorías internas encuentran menos no conformidades repetidas.
¿Tu empresa necesita un CISO pero no un cargo de jornada completa?
Con el CISO Virtual de Primaris, un profesional senior se integra a tu equipo con dedicación mensual: gobernanza, riesgos, SGSI, incidentes, proveedores y reporte al directorio, con el respaldo de nuestro equipo y de Confirmer360.
Ver servicio CISO Virtual Agendar conversación inicialPreguntas frecuentes
¿Qué significa CISO?
CISO es la sigla en inglés de Chief Information Security Officer, en español director o responsable de seguridad de la información. Es el cargo ejecutivo que lidera la estrategia, los riesgos y el programa de seguridad de la información de una organización.
¿A quién debe reportar el CISO?
Idealmente a la gerencia general, a un comité de riesgos o directamente al directorio. Puede reportar a TI, pero entonces conviene que tenga acceso directo a la alta dirección, porque parte de su trabajo es cuestionar decisiones del propio equipo de tecnología.
¿Cuál es la diferencia entre un CISO y un CIO?
El CIO es responsable de que la tecnología funcione y apoye al negocio. El CISO es responsable de que los riesgos de seguridad de la información estén identificados, tratados y comunicados. Sus prioridades a veces chocan, por eso no conviene que una sola persona ocupe ambos roles.
¿El CISO y el DPO son lo mismo?
No. El CISO protege toda la información de la empresa y responde por la seguridad. El DPO o Delegado de Protección de Datos (DPD) supervisa el cumplimiento de la normativa de datos personales, como la Ley 21.719, y vela por los derechos de los titulares. Trabajan coordinados, pero son funciones distintas.
¿Es obligatorio tener un CISO en Chile?
No existe una obligación general de contratar un cargo llamado CISO. Sin embargo, la Ley 21.663 exige a los operadores de importancia vital designar un delegado de ciberseguridad, e ISO 27001 exige asignar responsabilidades y autoridades de seguridad de la información. En la práctica, muchos clientes y auditores preguntan quién es el responsable.
¿Qué es un CISO virtual?
Es un profesional externo que cumple las funciones de CISO con dedicación parcial y recurrente: gobernanza, riesgos, SGSI, incidentes, proveedores y reporte a la dirección. Es una alternativa para empresas que necesitan el rol pero no justifican un cargo de jornada completa.