Cuando una empresa chilena empieza a vender a clientes grandes, tarde o temprano aparece la pregunta: "¿tienen ISO 27001 o SOC 2?". Ambos sirven para demostrar que la seguridad de la información se gestiona en serio, pero no son lo mismo: cambian quién los emite, qué entregan, qué mercado los pide y cómo se mantienen.
ISO 27001 vs SOC 2 en una frase
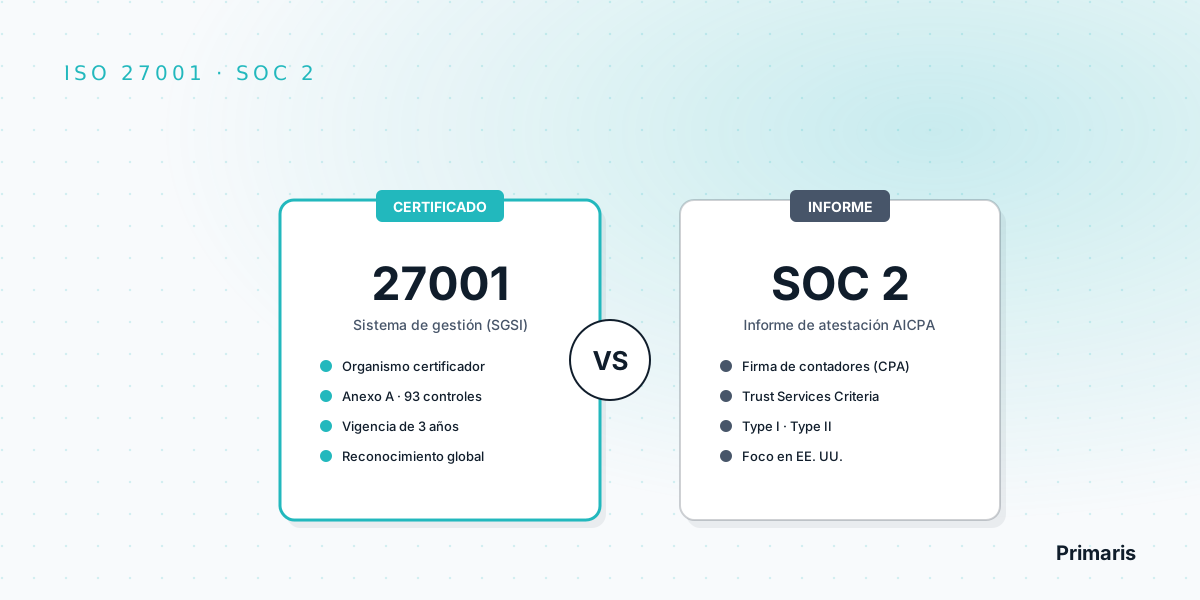
ISO 27001 es una certificación internacional de un sistema de gestión (SGSI), emitida por un organismo certificador acreditado. SOC 2 es un informe de atestación del AICPA, en el que un contador público independiente opina sobre los controles de una organización de servicios. En Chile, Latinoamérica y Europa pesa más ISO 27001; en clientes de Estados Unidos es frecuente que pidan SOC 2. Comparten muchos controles, así que uno facilita el otro.
Qué es SOC 2
SOC significa System and Organization Controls. Es una familia de servicios que, según el AICPA (American Institute of Certified Public Accountants), prestan los contadores públicos certificados (CPA) para entregar información que ayude a evaluar los riesgos de externalizar servicios. El AICPA dicta las normas profesionales de estos exámenes.
Dentro de esa familia, SOC 2 se enfoca en los controles de una organización de servicios (un SaaS, un centro de datos, un procesador de pagos, un call center) relevantes para la seguridad, la disponibilidad, la integridad del procesamiento, la confidencialidad o la privacidad. El resultado es un informe que incluye la descripción del sistema preparada por la empresa, la aseveración de la administración y la opinión del auditor.
Según el Journal of Accountancy del AICPA, el uso del informe SOC 2 generalmente está restringido a quienes tienen relación con el servicio (clientes, auditores, reguladores), y por eso suele compartirse bajo acuerdo de confidencialidad. Existe una versión resumida de uso general, el SOC 3, cuya distribución no está restringida.
Trust Services Criteria: las cinco categorías de SOC 2
El auditor evalúa los controles contra los Trust Services Criteria (TSC) del AICPA, organizados en cinco categorías:
- Seguridad: protección contra accesos no autorizados. Es la base común y se incluye en todo informe SOC 2.
- Disponibilidad: que el sistema esté operativo según lo comprometido.
- Integridad del procesamiento: que el procesamiento sea completo, válido, exacto y oportuno.
- Confidencialidad: protección de la información designada como confidencial.
- Privacidad: tratamiento de la información personal conforme a los compromisos de la organización.
La empresa elige, junto con el auditor, qué categorías además de seguridad entran en el alcance, según lo que promete a sus clientes. Un dato de contexto: a fines de octubre de 2026 el AICPA publicó para consulta borradores de unos Trust Services Criteria actualizados (propuesta 2027). Mientras no se aprueben, siguen rigiendo los criterios vigentes.
SOC 2 Type I vs Type II
- Type I: el auditor opina sobre la descripción del sistema y sobre si los controles están adecuadamente diseñados a una fecha determinada. Es una fotografía.
- Type II: incluye lo anterior y agrega una opinión sobre si los controles operaron eficazmente durante un período, con el detalle de las pruebas realizadas y sus resultados. Es una película.
Muchas empresas parten con un Type I para tener algo que mostrar pronto y luego pasan al Type II, que es el que normalmente piden los clientes exigentes porque demuestra operación sostenida. El período del Type II se acuerda con el auditor y debe ser lo bastante largo para que pueda opinar sobre la eficacia de los controles.
Diferencias entre ISO 27001 y SOC 2
| Dimensión | ISO/IEC 27001:2022 | SOC 2 |
|---|---|---|
| Qué es | Norma internacional de sistema de gestión (SGSI). | Examen de atestación sobre controles de una organización de servicios. |
| Resultado | Certificado, con alcance declarado. | Informe con la opinión del auditor, la descripción del sistema y, en Type II, las pruebas y excepciones. |
| Quién lo emite | Organismo certificador acreditado e independiente. | Firma de contadores públicos (CPA) bajo normas del AICPA. |
| Marco de referencia | Cláusulas 4 a 10 y 93 controles del Anexo A, seleccionados según el análisis de riesgos. | Trust Services Criteria: seguridad obligatoria más las categorías elegidas. |
| Enfoque | El sistema de gestión: riesgos, liderazgo, mejora continua. | Diseño y, en Type II, operación de los controles en un período. |
| Vigencia | Certificado de 3 años con auditorías de seguimiento anuales. | El informe cubre una fecha o un período; los clientes suelen pedir uno reciente cada año. |
| Difusión | El certificado puede mostrarse públicamente. | Uso generalmente restringido; se comparte bajo confidencialidad (SOC 3 es la versión pública). |
| Mercado donde más se pide | Global: Chile, Latinoamérica, Europa, Asia. | Estados Unidos, sobre todo en software y servicios en la nube. |
La diferencia de fondo es de naturaleza. ISO 27001 certifica que existe un sistema de gestión que identifica riesgos y los trata de forma continua; para profundizar en su estructura, revisa nuestra guía ISO 27001. SOC 2 entrega a cada cliente evidencia detallada de cómo funcionaron controles concretos, incluidas las excepciones que el auditor encontró. Por eso un comprador estadounidense suele preferir leer el informe completo, mientras que un comprador europeo o chileno suele conformarse con el certificado y la Declaración de Aplicabilidad.
ISO 27001 o SOC 2: cuál elegir según tus clientes
Si tus clientes están en Chile o Latinoamérica
ISO 27001 es la referencia más reconocida en licitaciones, cuestionarios de bancos, retail y empresas reguladas. También se alinea con lo que piden la Ley 21.663 Marco de Ciberseguridad (que exige a los operadores de importancia vital mantener un sistema de gestión de seguridad de la información) y con las medidas de seguridad de la Ley 21.719. En la mayoría de los casos, conviene partir por ISO 27001.
Si vendes a empresas de Estados Unidos
Si tu producto es un SaaS o un servicio en la nube con clientes estadounidenses, es habitual que el área de compras o de riesgo pida un informe SOC 2 Type II. Algunas aceptan ISO 27001 como alternativa, pero conviene confirmarlo antes de invertir.
Si tienes clientes en ambos mercados
La ruta más eficiente suele ser construir primero un SGSI sólido bajo ISO 27001 y luego sumar el examen SOC 2 reutilizando controles y evidencias. Lo contrario también es posible, pero ISO 27001 aporta la gestión de riesgos y la mejora continua que SOC 2 no exige como sistema.
La regla práctica
Revisa los contratos, las licitaciones y los cuestionarios de seguridad que ya te llegaron. Lo que tus clientes piden por escrito es el mejor criterio. Si nadie lo ha pedido aún, ISO 27001 es la apuesta con más alcance desde Chile.
Cómo reutilizar controles entre ISO 27001 y SOC 2
Ambos marcos evalúan muchos de los mismos dominios. Un mismo control, bien documentado, sirve de evidencia para los dos:
- Gestión de accesos: altas, bajas, revisión periódica de privilegios y autenticación multifactor.
- Gestión de riesgos: metodología, matriz y plan de tratamiento.
- Gestión de cambios: aprobación, pruebas y registro de cambios en producción.
- Incidentes: procedimiento, registro y lecciones aprendidas.
- Proveedores: evaluación y seguimiento de terceros con acceso a información.
- Personas: verificación de antecedentes, acuerdos de confidencialidad y concientización, incluidas las simulaciones de phishing.
- Continuidad y respaldos: copias, pruebas de restauración y planes de recuperación.
Para aprovechar la superposición:
- Mantén un inventario único de controles etiquetado con su referencia en el Anexo A y en los TSC.
- Guarda la evidencia con fecha y responsable: SOC 2 Type II necesita demostrar operación a lo largo del período, no solo que el control existe.
- Haz un gap analysis que identifique qué controles ya cubren ambos marcos y cuáles son propios de uno.
- Coordina los calendarios de auditoría para no duplicar el esfuerzo del equipo.
Ojo con un error frecuente: reutilizar controles no significa reutilizar la auditoría. Cada marco requiere su propio examen por el emisor correspondiente.
Qué hace Primaris y qué no
Primaris prepara y acompaña a las empresas para la certificación ISO 27001 y deja el SGSI operando, pero no emite certificados: el certificado ISO lo otorga un organismo certificador acreditado e independiente, y el informe SOC 2 solo puede emitirlo una firma CPA. Lo que sí hacemos es implementar los controles con evidencia reutilizable y responder los cuestionarios de seguridad que tus clientes envían, incluidos los que preguntan por SOC 2.
¿Tus clientes te piden ISO 27001 o SOC 2?
Te ayudamos a decidir el camino según tus contratos, a implementar el SGSI y a responder los cuestionarios de seguridad de clientes enterprise sin frenar tus ventas.
Ver servicio ISO 27001 Ver due diligence tecnológicoPreguntas frecuentes
¿Qué es SOC 2?
SOC 2 es un informe de atestación definido por el AICPA (Instituto Americano de Contadores Públicos Certificados). Un contador público independiente examina los controles de una organización de servicios frente a los Trust Services Criteria (seguridad, disponibilidad, integridad del procesamiento, confidencialidad y privacidad) y emite una opinión.
¿SOC 2 es una certificación?
No en sentido estricto. SOC 2 es un informe con la opinión de un auditor (CPA) sobre los controles. No hay un certificado ni un registro público de empresas aprobadas. ISO 27001, en cambio, sí es una certificación emitida por un organismo certificador acreditado.
¿Cuál es la diferencia entre SOC 2 Type I y Type II?
El Type I evalúa la descripción del sistema y si los controles están adecuadamente diseñados a una fecha determinada. El Type II agrega una opinión sobre si esos controles operaron eficazmente durante un período, e incluye las pruebas del auditor y sus resultados. Los clientes suelen pedir el Type II.
¿Qué conviene a una empresa chilena: ISO 27001 o SOC 2?
Si tus clientes están en Chile, Latinoamérica o Europa, ISO 27001 suele ser la referencia más reconocida. Si vendes software o servicios a empresas de Estados Unidos, es frecuente que pidan SOC 2. La decisión debe partir de lo que exigen tus contratos y cuestionarios de clientes.
¿Se pueden tener ISO 27001 y SOC 2 a la vez?
Sí. Ambos marcos comparten buena parte de los controles: gestión de accesos, riesgos, incidentes, cambios, proveedores y concientización. Un SGSI bien implementado permite reutilizar políticas, procedimientos y evidencias, aunque cada uno exige su propia auditoría.
¿Quién puede emitir un informe SOC 2?
Solo una firma de contadores públicos (CPA) que realiza el examen bajo las normas de atestación del AICPA. Una consultora puede preparar a la empresa, pero no puede emitir el informe.