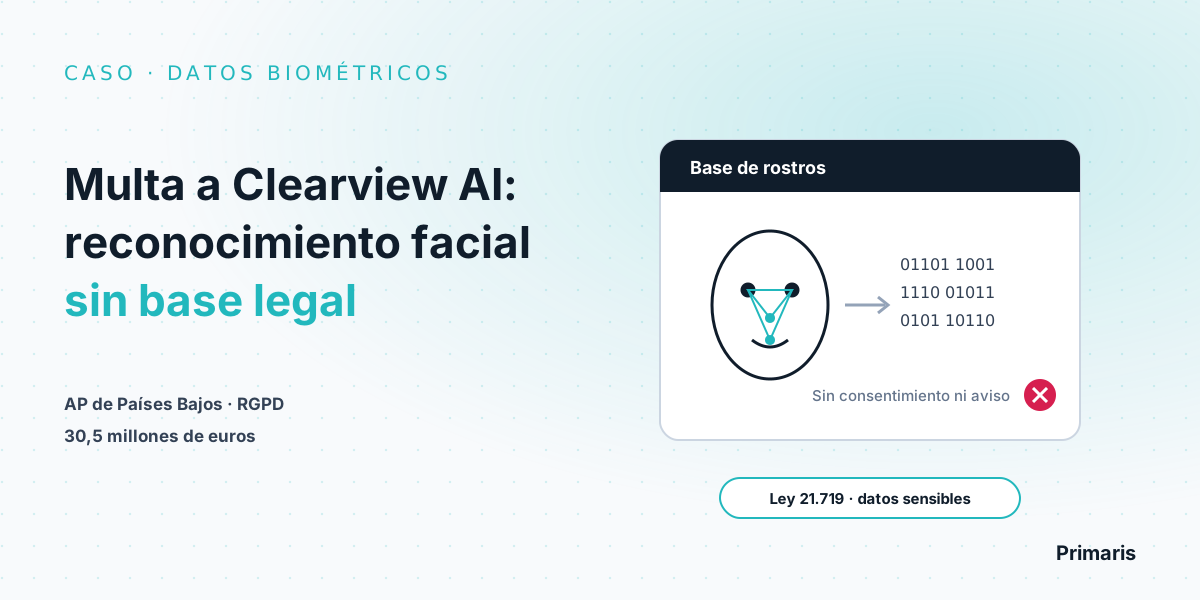
El 3 de septiembre de 2024, la autoridad de protección de datos de Países Bajos, la Autoriteit Persoonsgegevens (AP), dio a conocer una multa de 30,5 millones de euros a la empresa estadounidense Clearview AI por la recolección ilegal de datos para reconocimiento facial. La decisión, fechada el 16 de mayo de 2024, incluye además órdenes de cese con multas coercitivas de hasta algo más de 5 millones de euros si la empresa no corrige. Los detalles están en el comunicado de la AP y en el resumen publicado por el Comité Europeo de Protección de Datos (EDPB).
Clearview AI extrajo fotos de internet, las convirtió en códigos biométricos y ofreció búsquedas por rostro, sin base legal ni información a las personas. La AP también advirtió que usar sus servicios es ilegal. En Chile, los datos biométricos son datos sensibles: la Ley 21.719 exige por regla general consentimiento expreso (art. 16), información específica sobre el sistema biométrico (art. 16 ter) y, en los casos que indica, una evaluación de impacto (art. 15 ter).
Qué pasó con Clearview AI: los hechos
Según la AP, Clearview AI construyó una base de datos con más de 30.000 millones de fotos de rostros, obtenidas automáticamente de internet y convertidas en un código biométrico único por cada cara, sin conocimiento ni consentimiento de las personas. El servicio se ofrece a organismos de persecución penal. La investigación combinó una actuación de oficio con varias reclamaciones de personas que intentaron ejercer sus derechos.
De acuerdo con el resumen del EDPB, la AP constató seis infracciones del RGPD:
- Tratamiento sin base legal de datos de personas en Países Bajos.
- Tratamiento de datos biométricos, una categoría especial prohibida salvo excepciones (art. 9 del RGPD).
- Falta de información a las personas afectadas.
- Falta de respuesta a dos solicitudes de acceso y no facilitar el ejercicio de ese derecho.
- No designar un representante en la Unión Europea.
La AP impuso cuatro órdenes con multas coercitivas para poner fin a las infracciones y advirtió que, como Clearview incumple la ley, usar sus servicios también es ilegal para las organizaciones neerlandesas. Su presidente, Aleid Wolfsen, anunció que se investigaría si los directivos de la empresa podían ser responsabilizados personalmente. Clearview no presentó objeción contra la decisión, por lo que no puede apelar la multa; la empresa sostiene que el RGPD no le es aplicable porque no tiene establecimiento en la Unión Europea, argumento que la AP rechazó.
Por qué este caso importa en Chile
La sanción se aplicó bajo el Reglamento General de Protección de Datos (RGPD) europeo, y el modelo de negocio de Clearview es extremo. No es razonable concluir que una empresa chilena común enfrentaría algo similar. Pero el caso sirve para entender por qué los datos biométricos tienen reglas reforzadas: un rostro o una huella no se pueden cambiar como una contraseña.
En Chile la biometría ya es cotidiana: control de acceso a oficinas, plantas o edificios con huella o rostro, relojes de marcación de asistencia, validación de identidad en aplicaciones y cámaras con analítica de video. La Ley 21.719, cuya entrada en vigencia está prevista para el 15 de octubre de 2027, clasifica estos datos como sensibles. Las reglas generales están explicadas en datos personales y datos sensibles.
Qué exige la Ley 21.719 sobre biometría
| Aspecto | Qué dice la Ley 21.719 |
|---|---|
| Dato sensible (art. 2 letra g) | Los datos biométricos están en la lista legal de datos personales sensibles, junto con la salud, el perfil biológico humano y otras categorías. |
| Definición de biométrico (art. 16 ter) | El obtenido a partir de un tratamiento técnico específico, relativo a características físicas, fisiológicas o conductuales que permitan o confirmen la identificación única de una persona: huella, iris, rasgos de la mano o faciales, voz. |
| Consentimiento (art. 16) | Por regla general, consentimiento expreso, otorgado por declaración escrita, verbal o un medio tecnológico equivalente. Las excepciones son acotadas. |
| Información específica (art. 16 ter) | Informar la identificación del sistema biométrico usado, la finalidad específica, el período de uso y la forma de ejercer los derechos. |
| Evaluación de impacto (art. 15 ter) | Previa al tratamiento cuando sea probable un alto riesgo; entre otros casos, en tratamientos masivos o a gran escala y en datos sensibles tratados en las hipótesis de excepción del consentimiento. |
| Infracciones (art. 34 quáter) | Tratar, comunicar o ceder a sabiendas datos sensibles en contravención a la ley es gravísima (hasta 20.000 UTM). |
El detalle de la escala está en multas y sanciones de la Ley 21.719.
Cinco lecciones prácticas para tu empresa
1. Pregúntate si necesitas biometría
Antes de instalar un lector de huella o una cámara con reconocimiento facial, evalúa si una tarjeta o un código cumplen la misma función. Si la finalidad se logra sin datos sensibles, el riesgo jurídico baja de inmediato.
2. Que lo público no te confunda
Clearview usaba fotos disponibles en internet y aun así fue sancionado. En Chile, la excepción para datos sensibles que el titular hizo manifiestamente públicos está limitada a fines relacionados con esa publicación. Que una imagen esté en una red social no autoriza a convertirla en un código biométrico.
3. Informa lo que exige el artículo 16 ter
El aviso a trabajadores, clientes o visitas debe identificar el sistema biométrico, la finalidad, el período de uso y cómo ejercer los derechos. Un letrero genérico de "zona videovigilada" no cubre esos contenidos.
4. Evalúa el impacto antes de implementar
La evaluación de impacto ordena las preguntas clave: necesidad, proporcionalidad, plazos de conservación, proveedores y medidas de seguridad. Aunque tu caso no esté entre los obligatorios del artículo 15 ter, hacerla te deja respaldo para demostrar que el tratamiento fue pensado.
5. Revisa a tus proveedores
La AP advirtió que usar los servicios de Clearview es ilegal. La lección general es que contratar tecnología biométrica de un tercero no traslada la responsabilidad: revisa dónde se almacenan los códigos, quién accede a ellos y qué dice el contrato con el proveedor.
¿Usas huella o reconocimiento facial en tu empresa?
En Primaris realizamos evaluaciones de impacto (EIPD) de tratamientos de alto riesgo como la biometría, con abogados y equipo técnico en el mismo proyecto, y dejamos documentadas las medidas y la información que hay que entregar. Conversación inicial gratuita.
Ver servicio EIPD Guía de datos sensiblesPreguntas frecuentes
¿Por qué multaron a Clearview AI?
La Autoriteit Persoonsgegevens (AP) de Países Bajos concluyó que Clearview AI construyó una base de datos con más de 30.000 millones de fotos obtenidas de internet, que convierte en códigos biométricos, y que trató datos de personas en Países Bajos sin base legal, trató datos biométricos prohibidos, no informó a las personas, no respondió solicitudes de acceso y no designó un representante en la Unión Europea. La multa fue de 30,5 millones de euros, con una decisión de 16 de mayo de 2024 publicada el 3 de septiembre de 2024.
¿Clearview AI apeló la multa?
No. Según la AP, Clearview no presentó objeción contra la decisión y, por lo tanto, no puede apelar la multa. La empresa sostiene que el RGPD no le es aplicable porque no tiene establecimiento en la Unión Europea, postura que la AP rechazó.
¿Qué es un dato biométrico según la Ley 21.719?
El artículo 16 ter lo define como el obtenido a partir de un tratamiento técnico específico, relativo a características físicas, fisiológicas o conductuales que permitan o confirmen la identificación única de una persona, como la huella digital, el iris, los rasgos de la mano o faciales y la voz. Los datos biométricos son datos sensibles.
¿Qué hay que informar antes de usar huella o reconocimiento facial en Chile?
Además de cumplir las reglas de los datos sensibles, el artículo 16 ter exige informar al titular la identificación del sistema biométrico usado, la finalidad específica, el período durante el cual se usarán los datos y la forma de ejercer sus derechos.
¿Es obligatoria la evaluación de impacto para la biometría?
El artículo 15 ter exige la evaluación de impacto cuando sea probable que un tratamiento implique un alto riesgo, y en particular en tratamientos masivos o a gran escala y en el tratamiento de datos sensibles en las hipótesis de excepción del consentimiento. Para la biometría conviene evaluarla siempre, aunque no se esté en un caso obligatorio.
¿Qué sanción arriesga en Chile el mal uso de datos sensibles?
Tratar, comunicar o ceder a sabiendas datos sensibles en contravención a la ley es infracción gravísima (artículo 34 quáter), con multa de hasta 20.000 UTM. La entrada en vigencia de la Ley 21.719 está prevista para el 15 de octubre de 2027.