Saber si un dato es personal, y si además es sensible, es la primera pregunta de cualquier programa de cumplimiento. De esa respuesta dependen la base de licitud que necesitas, la información que debes entregar, si corresponde una evaluación de impacto y qué tan grave sería un error. La Ley 21.719, con entrada en vigencia prevista para el 15 de octubre de 2027, redefine ambos conceptos.
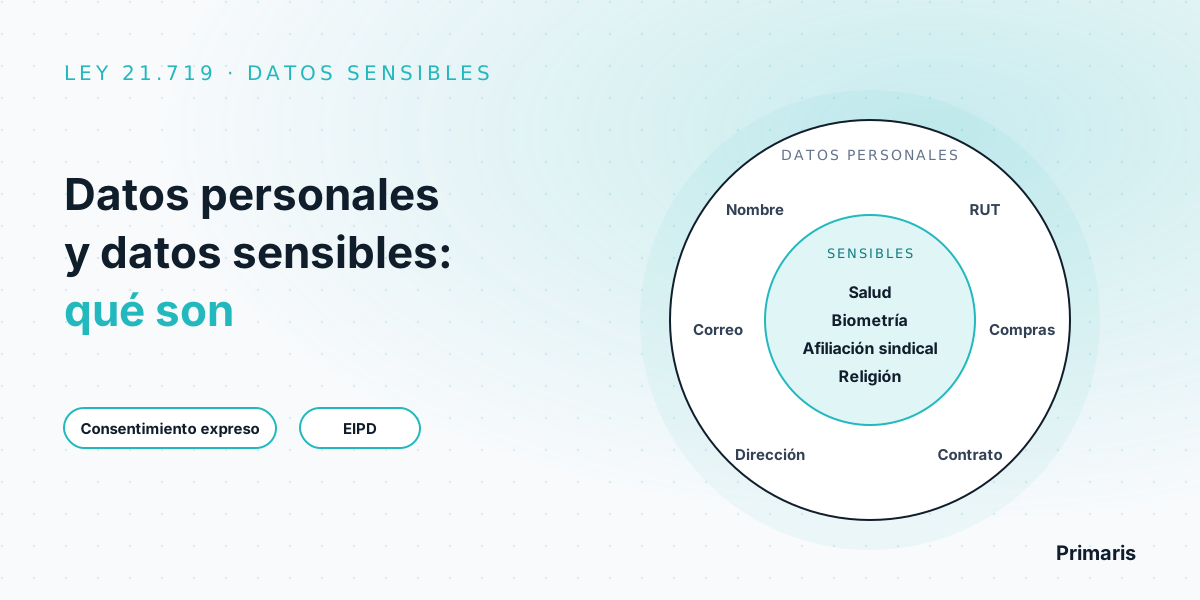
Dato personal es cualquier información sobre una persona natural identificada o identificable: nombre, RUT, correo, número de cliente. Los datos sensibles son un subconjunto con una lista legal cerrada: salud, perfil biológico, biometría, origen étnico, afiliación política, sindical o gremial, situación socioeconómica, convicciones, religión, vida sexual, orientación sexual e identidad de género. Para tratarlos, la regla general es el consentimiento expreso, y en varios supuestos la EIPD es obligatoria.
Qué son los datos personales según la Ley 21.719
La Ley 21.719 reemplaza las definiciones del artículo 2 de la ley de protección de datos. Un dato personal es "cualquier información vinculada o referida a una persona natural identificada o identificable". Y agrega que es identificable toda persona cuya identidad pueda determinarse, directa o indirectamente, mediante identificadores como el nombre, el número de cédula de identidad o el análisis de elementos propios de su identidad física, fisiológica, genética, psíquica, económica, cultural o social.
Tres consecuencias prácticas:
- No hace falta el nombre. Un RUT, un número de cliente o una combinación de datos que permita llegar a la persona basta para que sea dato personal.
- Protege a personas naturales. Los datos de una empresa como tal no son datos personales; los de sus trabajadores, socios o contactos sí.
- Que un dato sea público no lo deja fuera. La ley regula expresamente el tratamiento de datos obtenidos de fuentes de acceso público, por ejemplo al permitir la oposición cuando no hay otro fundamento legal (art. 8).
Qué son los datos sensibles: la lista de la ley
El mismo artículo 2 define los datos personales sensibles como aquellos que se refieren a las características físicas o morales de las personas o a hechos o circunstancias de su vida privada o intimidad, que revelen alguna de estas categorías:
| Categoría de dato sensible | Ejemplos habituales en empresas |
|---|---|
| Origen étnico o racial | Pertenencia a pueblos originarios declarada en un formulario. |
| Afiliación política, sindical o gremial | Afiliación sindical registrada para descuentos por planilla. |
| Situación socioeconómica | Tramos de ingreso, puntajes socioeconómicos, beneficios sociales. |
| Convicciones ideológicas o filosóficas | Respuestas de encuestas de opinión vinculadas a una persona. |
| Creencias religiosas | Preferencias alimentarias o permisos asociados a una religión. |
| Datos relativos a la salud | Licencias médicas, fichas clínicas, exámenes preocupacionales. |
| Perfil biológico humano | Datos genéticos, proteómicos o metabólicos. |
| Datos biométricos | Huella digital, iris, rasgos faciales o de la mano, voz. |
| Vida sexual, orientación sexual e identidad de género | Cambio de nombre social registrado en sistemas de RR.HH. |
La ley precisa además qué es un dato biométrico (art. 16 ter): el obtenido a partir de un tratamiento técnico específico, relativo a características físicas, fisiológicas o conductuales que permitan o confirmen la identificación única de una persona, como la huella digital, el iris, los rasgos de la mano o faciales y la voz.
Categorías especiales que no son "sensibles", pero casi
Los datos de niños, niñas y adolescentes no están en la lista de sensibles, pero tienen reglas propias (art. 16 quáter): su tratamiento debe atender a su interés superior y a su autonomía progresiva; los de menores de 14 años requieren el consentimiento de padres, representantes legales o quien tenga su cuidado personal; y los datos sensibles de adolescentes menores de 16 años también requieren ese consentimiento, salvo que la ley lo autorice o mandate. Los datos de geolocalización se tratan bajo las mismas fuentes de licitud generales de los artículos 12 y 13 (art. 16 sexies).
Por qué importan los datos personales sensibles: reglas reforzadas
1. Consentimiento expreso como regla general
Para cualquier dato personal, el consentimiento debe ser libre, informado, específico, previo e inequívoco (art. 12). Para los datos sensibles, la ley exige además que sea expreso, otorgado por declaración escrita, verbal o un medio tecnológico equivalente (art. 16). Las excepciones para tratar datos sensibles sin consentimiento son acotadas:
- Datos que el titular hizo manifiestamente públicos, usados para fines relacionados con esa publicación.
- Personas jurídicas sin fines de lucro con finalidad política, filosófica, religiosa, cultural, sindical o gremial, respecto de sus miembros y bajo condiciones estrictas.
- Cuando sea indispensable para salvaguardar la vida, salud o integridad del titular o de otra persona, o el titular esté impedido de consentir.
- Formulación, ejercicio o defensa de un derecho ante tribunales u órganos administrativos.
- Ejercicio de derechos y cumplimiento de obligaciones en el ámbito laboral o de seguridad social, en el marco de la ley.
- Cuando la ley lo autorice o mandate expresamente.
2. Reglas propias para salud y biometría
Los datos de salud y de perfil biológico solo pueden tratarse para los fines previstos por las leyes sanitarias, con excepciones específicas como medicina preventiva o laboral, diagnóstico o alerta sanitaria decretada (art. 16 bis). La ley prohíbe tratar y ceder estos datos cuando se han recolectado en el ámbito laboral, educativo, deportivo, social, de seguros, de seguridad o identificación, salvo que una ley lo autorice expresamente en casos calificados. Para la biometría, además del consentimiento, hay que informar el sistema biométrico usado, la finalidad específica, el período de uso y la forma de ejercer los derechos (art. 16 ter).
3. Evaluación de impacto (EIPD)
El artículo 15 ter exige una evaluación de impacto siempre en el tratamiento de datos sensibles y especialmente protegidos en las hipótesis de excepción del consentimiento, y también en tratamientos masivos o a gran escala, perfilamiento con efectos jurídicos significativos y monitoreo sistemático de zonas de acceso público. Más allá de esos casos obligatorios, recomendamos evaluar cualquier tratamiento relevante de datos sensibles. El detalle está en nuestra página de EIPD en Chile.
4. Infracciones más graves
Tratar, comunicar o ceder a sabiendas datos sensibles o de niños, niñas y adolescentes en contravención a la ley, o vulnerar el deber de secreto sobre datos sensibles, está tipificado como infracción gravísima (art. 34 quáter). La escala de multas está en la guía de sanciones de la Ley 21.719.
Ejemplos de datos personales y datos sensibles por industria
Los ejemplos son ilustrativos. La clasificación final de cada tratamiento debe quedar documentada en el registro de actividades de tratamiento.
| Industria | Datos personales | Datos sensibles | Punto de atención |
|---|---|---|---|
| Salud | Datos de contacto, previsión, agenda de horas. | Ficha clínica, diagnósticos, exámenes, datos genéticos. | Fines limitados por las leyes sanitarias (art. 16 bis). |
| RR.HH. | CV, contrato, remuneraciones, evaluaciones. | Licencias médicas, afiliación sindical, huella o rostro en control de asistencia. | Excepción laboral del art. 16 letra e) y restricción a datos de salud recolectados en el ámbito laboral. |
| Retail | Historial de compras, programa de fidelización, preferencias. | Reconocimiento facial en tiendas; compras que revelen salud (farmacia). | Oposición al marketing y a la elaboración de perfiles (art. 8). |
| Fintech | Identificación, cuentas, transacciones. | Biometría en el enrolamiento, situación socioeconómica. | Decisiones automatizadas como el scoring (art. 8 bis) y EIPD (art. 15 ter). |
Un matiz para el sector financiero: la ley tiene una regla especial (art. 13, letra a) que permite tratar sin consentimiento los datos relativos a obligaciones de carácter económico, financiero, bancario o comercial, incluidos los referidos a la situación socioeconómica, siempre que se haga conforme al Título III de la ley. Fuera de ese marco, la situación socioeconómica sigue siendo un dato sensible.
Cómo gestionar datos personales y sensibles en tu empresa
Lo exigido por la ley: identificar la base de licitud de cada tratamiento, informar a los titulares, obtener consentimiento expreso cuando corresponda y realizar la EIPD en los casos del artículo 15 ter. Lo que recomendamos para hacerlo sostenible:
- Inventario. Levanta el registro de actividades de tratamiento y marca qué tratamientos incluyen datos sensibles o de menores.
- Minimización. Pregunta si de verdad necesitas el dato sensible. Muchas veces un formulario pide más de lo necesario.
- Consentimientos trazables. Guarda cuándo, cómo y para qué se otorgó cada consentimiento expreso, porque la carga de probarlo es del responsable (art. 12).
- Accesos restringidos y cifrado para los sistemas que almacenan datos sensibles.
- Transparencia. La política de privacidad debe describir las categorías de datos que tratas, y los titulares pueden ejercer sus derechos ARSOP sobre todos ellos.
¿Tratas datos de salud, biometría o datos de menores?
Te ayudamos a clasificar tus tratamientos, definir las bases de licitud y realizar las evaluaciones de impacto que correspondan. Conversación inicial gratuita.
Ver servicio EIPD Ver consultoría Ley 21.719Preguntas frecuentes
¿Qué es un dato personal según la Ley 21.719?
Es cualquier información vinculada o referida a una persona natural identificada o identificable. Una persona es identificable cuando su identidad puede determinarse directa o indirectamente, por ejemplo mediante su nombre, su número de cédula de identidad o elementos propios de su identidad física, fisiológica, genética, psíquica, económica, cultural o social.
¿Qué son los datos personales sensibles?
Son los datos que se refieren a características físicas o morales de las personas o a hechos o circunstancias de su vida privada o intimidad, que revelen el origen étnico o racial, la afiliación política, sindical o gremial, la situación socioeconómica, las convicciones ideológicas o filosóficas, las creencias religiosas, los datos de salud, el perfil biológico humano, los datos biométricos y la información sobre vida sexual, orientación sexual e identidad de género.
¿Se pueden tratar datos sensibles sin consentimiento?
La regla general es el consentimiento expreso del titular, por declaración escrita, verbal o un medio tecnológico equivalente. La ley contempla excepciones acotadas, como datos que el titular hizo manifiestamente públicos, la protección de la vida o la salud, la defensa de un derecho ante tribunales, obligaciones del ámbito laboral o de seguridad social, o cuando una ley lo autoriza o mandata.
¿Los datos de niños, niñas y adolescentes son datos sensibles?
No están en la lista de datos sensibles, pero son una categoría especial con reglas propias: su tratamiento debe atender al interés superior del niño y a su autonomía progresiva, y los datos de menores de 14 años requieren el consentimiento de padres, representantes legales o quien tenga su cuidado personal, salvo que la ley lo autorice.
¿Cuándo hay que hacer una EIPD por tratar datos sensibles?
La Ley 21.719 exige la evaluación de impacto siempre que se traten datos sensibles y especialmente protegidos en las hipótesis de excepción del consentimiento, y también en tratamientos masivos o a gran escala, perfilamiento con efectos jurídicos significativos y monitoreo sistemático de zonas de acceso público.
¿El RUT o el correo electrónico son datos personales?
Sí. El número de cédula de identidad aparece expresamente en la definición legal como identificador, y un correo electrónico vinculado a una persona natural es información referida a una persona identificable. No son datos sensibles, pero sí están protegidos por la ley.