Hasta ahora bastaba con tener una política de privacidad genérica en el sitio web. Con la Ley 21.719, con entrada en vigencia prevista para el 15 de octubre de 2027, la política pasa a ser la pieza pública del deber de información y transparencia: tiene contenidos mínimos definidos por ley, debe estar siempre disponible y tiene que coincidir con lo que la empresa realmente hace con los datos.
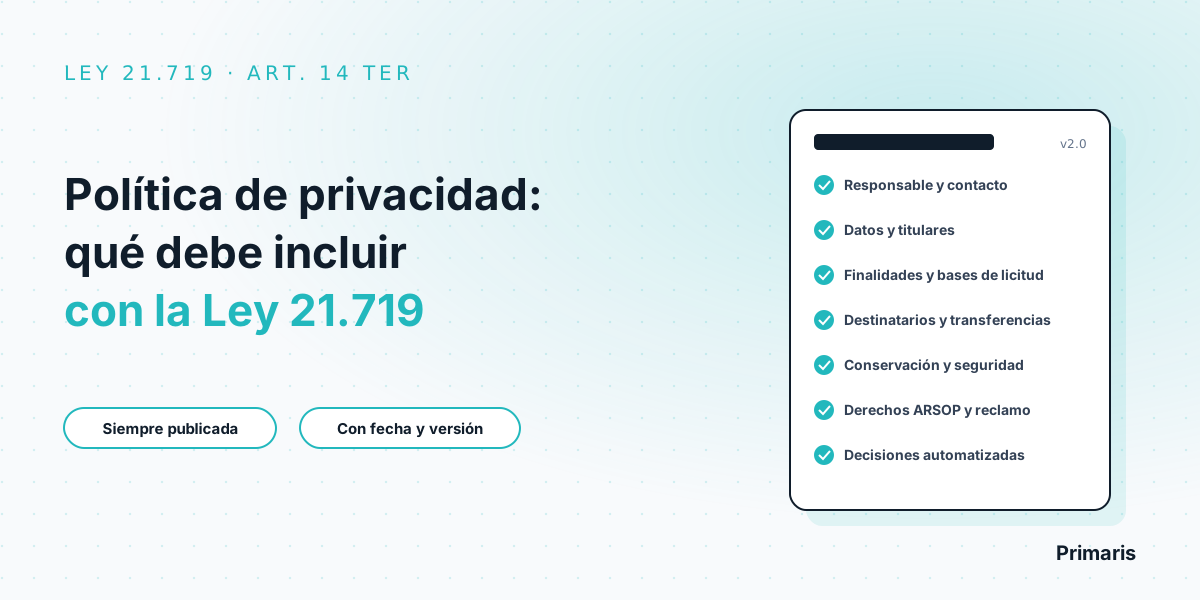
El artículo 14 ter obliga a mantener publicada, en el sitio web o un medio equivalente, la política de tratamiento de datos con su fecha y versión, y al menos doce bloques de información: responsable, canal de contacto, datos y titulares, finalidades y bases de licitud, seguridad, derechos, reclamo ante la Agencia, transferencias internacionales, conservación, fuente, retiro del consentimiento y decisiones automatizadas. Incumplirlo es infracción leve. La política informa, pero no reemplaza el consentimiento.
Qué exige la Ley 21.719 a una política de privacidad
La Ley 21.719 incorpora a la ley de protección de datos el artículo 14 ter, "Deber de información y transparencia". El responsable debe facilitar y mantener permanentemente a disposición del público, en su sitio web o en cualquier otro medio de información equivalente, al menos la siguiente información:
| Letra (art. 14 ter) | Contenido mínimo |
|---|---|
| a) | La política de tratamiento de datos personales adoptada, con su fecha y versión. |
| b) | Individualización del responsable y su representante legal, e identificación del encargado de prevención, si existiere. |
| c) | Domicilio postal, correo electrónico, formulario de contacto o medio tecnológico equivalente, de fácil acceso, para recibir las solicitudes de los titulares. |
| d) | Categorías de datos tratados, universo de personas de las bases de datos, destinatarios, finalidades, base de legitimidad y, si se usa interés legítimo, cuál es. |
| e) | Política y medidas de seguridad adoptadas para proteger las bases de datos. |
| f) | Derecho a solicitar acceso, rectificación, supresión, oposición y portabilidad. |
| g) | Derecho a recurrir ante la Agencia si el responsable rechaza o no responde oportunamente. |
| h) | Transferencias internacionales, si el país u organización ofrece nivel adecuado de protección y, si no, qué garantías las justifican. |
| i) | Período de conservación de los datos. |
| j) | Fuente de los datos y si proceden de fuentes de acceso público. |
| k) | Si el tratamiento se basa en el consentimiento, el derecho a retirarlo en cualquier momento. |
| l) | Existencia de decisiones automatizadas y perfilamiento, con información significativa sobre la lógica aplicada y sus consecuencias. |
La ley también prevé que los estándares mínimos del deber de información se diferencien según el tipo de dato, si el responsable es persona natural o jurídica, el tamaño de la empresa, su actividad y el volumen de datos (art. 14 septies). Mientras esos estándares no se detallen, la lista del artículo 14 ter es la base.
Política de privacidad: ejemplo de estructura, sección por sección
Esta es una estructura modelo que ordena los contenidos del artículo 14 ter de forma legible. Los textos en cursiva son ejemplos de redacción genéricos, solo de referencia: no son un texto legal listo para usar y deben reemplazarse por la descripción real de tus tratamientos, revisada por un abogado.
1. Identificación y versión
Quién es el responsable, su RUT, su representante legal, la fecha de vigencia y el número de versión (letras a y b).
Ejemplo de referencia: "[Razón social], RUT [número], representada legalmente por [nombre], es responsable del tratamiento de los datos personales descritos en esta política. Versión [n.º], vigente desde el [fecha]."
2. Canal de contacto y ejercicio de derechos
Un canal concreto y operativo: correo dedicado, formulario o medio equivalente (letra c). Si designaste un Delegado de Protección de Datos, conviene indicarlo.
Ejemplo de referencia: "Puedes ejercer tus derechos o hacer consultas escribiendo a [correo dedicado] o mediante el formulario disponible en [URL]."
3. Qué datos tratamos, de quién y de dónde vienen
Categorías de datos, tipos de titulares (clientes, postulantes, trabajadores, proveedores, visitantes del sitio) y la fuente de los datos (letras d y j). Si tratas datos sensibles, decláralo sin ambigüedad; revisa qué califica como tal en nuestra guía de datos personales y datos sensibles.
4. Para qué usamos los datos y con qué base legal
Una tabla por finalidad funciona mejor que un párrafo largo: finalidad, datos involucrados, base de licitud y, si se invoca interés legítimo, cuál es (letra d).
Ejemplo de referencia: "Finalidad: envío de comunicaciones comerciales. Base de licitud: consentimiento. Puedes retirarlo en cualquier momento desde [enlace], sin que ello afecte los tratamientos realizados antes de su retiro."
5. A quién comunicamos los datos y transferencias internacionales
Destinatarios o categorías de destinatarios, y si hay transferencias a otros países, si ofrecen nivel adecuado de protección o qué garantías se aplican (letras d y h). Los servicios en la nube alojados fuera de Chile suelen olvidarse aquí.
6. Cuánto tiempo conservamos los datos
Un plazo o criterio por finalidad (letra i). "Por el tiempo necesario" sin más detalle no informa nada al titular.
7. Cómo protegemos los datos
La política y las medidas de seguridad, descritas a un nivel que informe sin exponer detalles que faciliten un ataque (letra e).
8. Decisiones automatizadas
Si existen decisiones automatizadas o perfilamiento, la lógica aplicada y sus consecuencias previstas (letra l). Si no existen, decirlo expresamente da claridad.
9. Tus derechos y cómo reclamar
Los derechos de acceso, rectificación, supresión, oposición y portabilidad, y el derecho a recurrir ante la Agencia de Protección de Datos Personales (letras f y g). Recomendamos informar también el plazo legal de respuesta, explicado en nuestro artículo sobre derechos ARCO y ARSOP.
Ejemplo de referencia: "Tienes derecho a solicitar el acceso, rectificación, supresión, oposición y portabilidad de tus datos. Si rechazamos tu solicitud o no respondemos a tiempo, puedes recurrir ante la Agencia de Protección de Datos Personales."
Errores comunes en una política de privacidad
- Copiar la política de otra empresa. Describe tratamientos que no existen y omite los que sí. Es el error más frecuente.
- Sin fecha ni versión. La ley las exige expresamente (letra a).
- Finalidades vagas como "mejorar nuestros servicios" sin datos ni base legal asociados.
- Un canal que nadie revisa. Si el correo publicado no tiene responsable, las solicitudes vencen. Omitir la respuesta o responder fuera de plazo es infracción leve (art. 34 bis).
- Olvidar las transferencias internacionales por proveedores en la nube.
- Mezclar política y consentimiento en una sola casilla "acepto la política".
- No actualizarla cuando cambian los procesos, proveedores o sistemas.
Política de privacidad, aviso y consentimiento: no son lo mismo
| Pieza | Para qué sirve | Dónde aparece |
|---|---|---|
| Política de privacidad | Informa de forma completa y permanente cómo trata los datos la organización (art. 14 ter). | Sitio web o medio equivalente, siempre disponible. |
| Aviso de privacidad | Informa en el momento de la recolección lo esencial de ese tratamiento y remite a la política. Es una buena práctica para cumplir el principio de transparencia. | Formularios, apps, contratos, cámaras, procesos de selección. |
| Consentimiento | Autoriza un tratamiento cuando esa es la base de licitud. Debe ser libre, informado, específico, previo e inequívoco, y revocable en cualquier momento (art. 12). Para datos sensibles, expreso (art. 16). | Casilla, firma o acto afirmativo por finalidad, con registro. |
Dos reglas del artículo 12 que afectan el diseño: se presume que el consentimiento no es libre cuando se pide dentro de un contrato o servicio en que esa recolección no es necesaria, y corresponde al responsable probar que contó con el consentimiento. Por eso conviene separar las casillas por finalidad y guardar evidencia de cada una. En datos biométricos, además, la ley exige informar el sistema usado, la finalidad, el período de uso y cómo ejercer los derechos (art. 16 ter).
Cómo pasar de una política genérica a una política real
Una política correcta es el resultado de un trabajo previo, no el punto de partida. Recomendamos este orden: levantar el registro de actividades de tratamiento, definir finalidades y bases de licitud, revisar contratos con proveedores y transferencias, fijar plazos de conservación y recién entonces redactar. Ese es el orden de una implementación de la Ley 21.719 por bloques.
¿Tu política de privacidad describe lo que tu empresa realmente hace?
Redactamos la política a partir de tus tratamientos reales, junto con avisos, consentimientos y contratos con encargados. Responde el cuestionario y recibe una propuesta.
Evaluar mi empresa Ver consultoría Ley 21.719Preguntas frecuentes
¿Es obligatorio tener una política de privacidad en Chile?
Sí. La Ley 21.719 establece un deber de información y transparencia: el responsable debe mantener permanentemente a disposición del público, en su sitio web o un medio equivalente, la política de tratamiento de datos personales que haya adoptado, con su fecha y versión, junto con otra información mínima que enumera el artículo 14 ter.
¿Qué debe contener una política de privacidad según la Ley 21.719?
Al menos: identificación del responsable y su representante legal, canal para ejercer derechos, categorías de datos y de titulares, destinatarios, finalidades, base de licitud e intereses legítimos, medidas de seguridad, derechos de los titulares y de reclamar ante la Agencia, transferencias internacionales, plazo de conservación, fuente de los datos, derecho a retirar el consentimiento y existencia de decisiones automatizadas.
¿Puedo copiar una política de privacidad de ejemplo?
No es recomendable. La política debe describir los tratamientos reales de tu empresa: qué datos, para qué, con qué base y a quién se comunican. Un texto copiado suele describir tratamientos que no existen u omitir los que sí, y eso puede constituir un incumplimiento del deber de información.
¿La política de privacidad reemplaza el consentimiento?
No. La política informa; el consentimiento autoriza. Cuando el tratamiento se basa en el consentimiento, este debe ser libre, informado, específico, previo e inequívoco, y otorgarse mediante una declaración o un acto afirmativo claro. Aceptar una política genérica no reemplaza ese consentimiento.
¿Qué pasa si la política de privacidad está incompleta?
Incumplir total o parcialmente el deber de información y transparencia del artículo 14 ter está tipificado como infracción leve en la Ley 21.719. Además, una política que no coincide con la realidad dificulta demostrar la licitud de los tratamientos.
¿Cada cuánto hay que actualizar la política de privacidad?
La ley exige publicar la fecha y la versión de la política, pero no fija una periodicidad. Recomendamos revisarla cada vez que cambie un tratamiento, un proveedor relevante o una transferencia internacional, y al menos una vez al año.