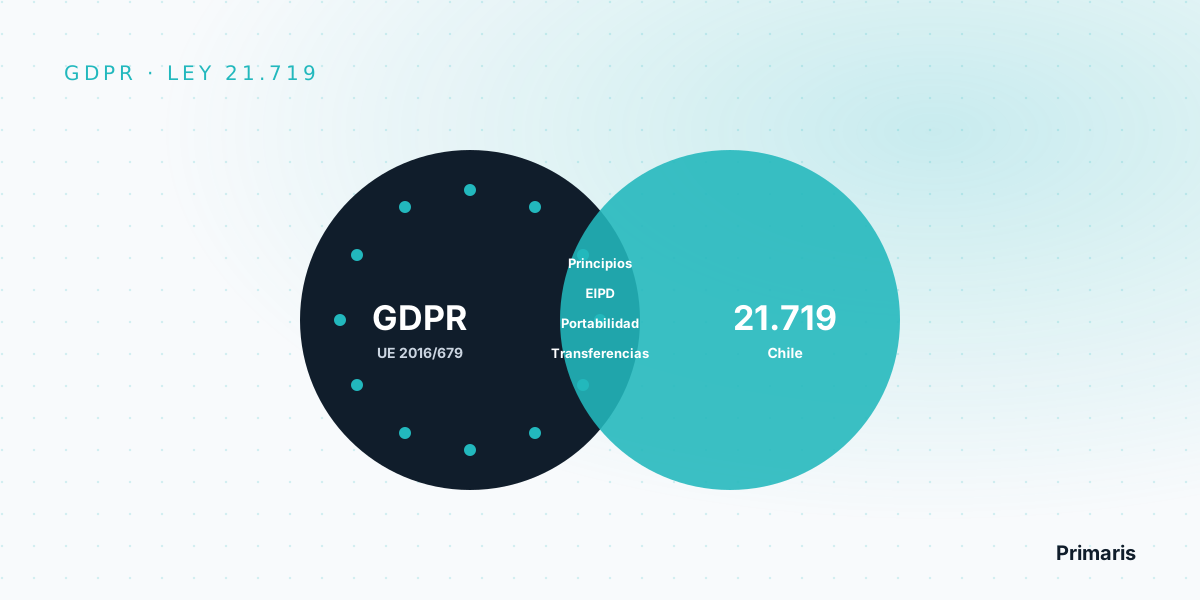
El GDPR, o RGPD en español, es el Reglamento (UE) 2016/679, aplicable en la Unión Europea desde el 25 de mayo de 2018. La Ley 21.719 chilena comparte su arquitectura: principios, bases de licitud, derechos, evaluación de impacto, seguridad y una autoridad de control con poder sancionador. Pero tiene reglas propias que una empresa con experiencia europea no puede dar por sentadas.
GDPR y Ley 21.719 en una frase
Cumplir el GDPR deja a una empresa en buena posición para la Ley 21.719, pero no la deja cumpliendo. Las diferencias de fondo están en las bases de licitud, los plazos de respuesta a titulares, el aviso de brechas, el delegado (voluntario en Chile), la escala de multas en UTM y el Modelo de Prevención de Infracciones certificable por la Agencia chilena. La entrada en vigencia de la Ley 21.719 está prevista para el 15 de octubre de 2027.
¿En qué se parecen el GDPR y la Ley 21.719?
Las coincidencias son de estructura y de lenguaje. Quien conoce el GDPR reconoce de inmediato:
- Principios equivalentes. Licitud, finalidad, proporcionalidad, calidad, responsabilidad, seguridad, transparencia y confidencialidad (art. 3 de la Ley 21.719; art. 5 del GDPR).
- Responsabilidad proactiva. En ambos, el responsable debe poder acreditar la licitud de lo que hace.
- Alcance extraterritorial. Ambas normas alcanzan a empresas extranjeras que ofrecen bienes o servicios a personas en su territorio o monitorean su comportamiento (art. 1 bis de la Ley 21.719; art. 3 del GDPR).
- Protección desde el diseño y por defecto (art. 14 quáter; art. 25 del GDPR).
- Evaluación de impacto previa a tratamientos de alto riesgo (art. 15 ter; art. 35 del GDPR).
- Derechos de los titulares muy similares, incluida la portabilidad y el derecho frente a decisiones automatizadas.
- Transferencias internacionales basadas en adecuación del país de destino o en garantías como cláusulas contractuales y normas corporativas vinculantes (arts. 27 y 28; arts. 44 a 49 del GDPR).
- Una autoridad de control con potestad sancionadora: la Agencia de Protección de Datos Personales en Chile y las autoridades nacionales de control en la Unión.
Tabla comparativa: GDPR vs Ley 21.719
| Materia | GDPR (UE) 2016/679 | Ley 21.719 (Chile) |
|---|---|---|
| Aplicación | Desde el 25 de mayo de 2018 (art. 99). | Entrada en vigencia prevista para el 15 de octubre de 2027. |
| Bases de licitud | Seis: consentimiento, contrato, obligación legal, intereses vitales, misión de interés público e interés legítimo (art. 6). | Consentimiento (art. 12) más obligación legal, contrato, interés legítimo, datos de obligaciones económicas y financieras, y defensa de derechos ante tribunales u órganos públicos (art. 13). |
| Derechos | Acceso, rectificación, supresión, limitación, portabilidad, oposición y decisiones automatizadas (arts. 15 a 22). | ARSOP: acceso, rectificación, supresión, oposición, portabilidad y bloqueo (art. 4), más decisiones automatizadas (art. 8 bis). |
| Plazo de respuesta | Un mes, prorrogable dos meses más (art. 12.3). | Treinta días corridos, prorrogables una vez por treinta (art. 11). Bloqueo temporal: dos días hábiles. |
| Brechas: autoridad | Sin dilación indebida y, de ser posible, en 72 horas (art. 33). | Por los medios más expeditos posibles y sin dilaciones indebidas (art. 14 sexies). |
| Brechas: titulares | Cuando la brecha implique alto riesgo para sus derechos (art. 34). | Cuando afecte datos sensibles, de niños y niñas menores de 14 años o de obligaciones económicas, financieras, bancarias o comerciales (art. 14 sexies). |
| Registro de tratamientos | Registro de actividades exigido expresamente (art. 30). | Deber de publicar categorías de datos, finalidades, destinatarios, plazos y transferencias (art. 14 ter). |
| Delegado | Obligatorio en los casos del art. 37. | Voluntario (art. 50); forma parte del Modelo de Prevención de Infracciones. |
| Multas | Hasta 10 M€ o 2%, y hasta 20 M€ o 4% del volumen de negocio anual global, la cifra mayor (art. 83). | Hasta 5.000, 10.000 o 20.000 UTM. En reincidencia grave o gravísima de empresas que no son de menor tamaño: hasta 2% o 4% de los ingresos anuales (art. 35). |
| Programa de cumplimiento | Códigos de conducta y mecanismos de certificación (arts. 40 a 42), que pueden considerarse al fijar la multa. | Modelo de Prevención de Infracciones certificado por la Agencia por tres años, considerado atenuante (arts. 49 a 52). |
Las diferencias que más se pasan por alto
1. Las bases de licitud no son las mismas
Es el error más frecuente al trasladar un inventario europeo. El artículo 13 de la Ley 21.719 no replica la lista del artículo 6 del GDPR: incorpora como base el tratamiento de datos de obligaciones económicas, financieras, bancarias o comerciales conforme al Título III de la ley, y la defensa de derechos ante tribunales u órganos públicos. Cada base del inventario hay que revisarla contra el texto chileno.
2. El consentimiento tiene reglas propias
La ley chilena exige un consentimiento libre, informado, específico, previo e inequívoco, revocable por medios similares a los usados para darlo, y presume que no fue libre cuando se pide en un contrato que no necesita esos datos (art. 12). La idea es cercana al GDPR, pero la redacción y sus excepciones son distintas.
3. Aviso de brechas a titulares por categoría de dato
En el GDPR el aviso a los interesados depende del nivel de riesgo. En la Ley 21.719 depende sobre todo de la categoría de los datos afectados: sensibles, de menores de catorce años o financieros. Y si no es posible avisar a cada titular, la ley exige publicar un aviso en un medio de comunicación masivo de alcance nacional.
4. El bloqueo temporal corre en dos días hábiles
Cuando un titular pide rectificar, suprimir u oponerse, puede exigir además el bloqueo temporal de sus datos, y el responsable debe responder en dos días hábiles. Mientras no responda, no puede tratar esos datos (art. 11). Es un plazo mucho más corto que los que maneja un equipo acostumbrado al GDPR.
5. Las multas se calculan distinto
El GDPR usa el porcentaje sobre la facturación global desde la primera infracción. La Ley 21.719 fija topes en UTM y solo abre el porcentaje sobre ingresos en reincidencia, para empresas que no son de menor tamaño. Además suma un recargo del 50% si no se subsana a tiempo y la inscripción en un registro público. Ver la escala completa de sanciones.
6. El delegado es voluntario, pero el MPI lo exige
En Chile nadie está obligado a designar un delegado. Sin embargo, quien quiera certificar un Modelo de Prevención de Infracciones debe designarlo como parte del programa. Lo explicamos en ¿es obligatorio el DPD?
¿Qué le sirve a una empresa que ya cumple el GDPR?
Separamos lo que se reutiliza de lo que hay que adaptar. Lo que sigue es nuestra recomendación de método; las obligaciones son las de la ley citada en cada punto.
Se reutiliza, con revisión:
- El registro de actividades de tratamiento como base del inventario chileno, revisando cada base de licitud contra los artículos 12 y 13.
- La metodología de evaluación de impacto (DPIA), ajustando los casos en que la Ley 21.719 la exige siempre (art. 15 ter). Ver EIPD en Chile.
- Los procesos de atención de derechos, ajustando plazos y agregando el bloqueo temporal.
- El procedimiento de gestión de brechas, agregando los criterios chilenos de aviso a titulares.
- Los contratos con encargados y las cláusulas para transferencias, a la espera de las cláusulas modelo que apruebe la Agencia (art. 28).
- Los controles de seguridad, sobre todo si existe un SGSI bajo ISO 27001 o un sistema de privacidad bajo ISO 27701.
Se construye para Chile:
- La información pública que exige el artículo 14 ter, incluido el derecho a reclamar ante la Agencia chilena.
- Un canal de contacto operativo si la empresa no tiene domicilio en Chile y trata datos de personas que residen en el país (art. 14).
- La matriz de sanciones chilena para priorizar riesgos y, si conviene, el Modelo de Prevención de Infracciones.
Con nuestra metodología, una implementación completa toma habitualmente entre 2 y 3 meses. El plazo depende del número de tratamientos, del punto de partida (políticas existentes, ISO 27001), de cuántas razones sociales y sedes entran y de la disponibilidad de tu equipo.
¿Ya cumples el GDPR y operas en Chile?
Hacemos el cruce entre tu programa europeo y la Ley 21.719: qué reutilizar, qué ajustar y qué construir, con una abogada especialista y un líder de ciberseguridad en el mismo equipo.
Ver consultoría Ley de Datos Agendar conversación inicialPreguntas frecuentes
¿Qué es el GDPR?
El GDPR (en español, RGPD) es el Reglamento (UE) 2016/679, el Reglamento General de Protección de Datos de la Unión Europea. Se aplica desde el 25 de mayo de 2018 y es la referencia internacional con la que más se compara la Ley 21.719 chilena.
¿Si mi empresa cumple el GDPR, ya cumple la Ley 21.719?
No automáticamente. Buena parte del trabajo se reutiliza (inventario de tratamientos, evaluaciones de impacto, procesos de derechos, contratos con proveedores, gestión de incidentes), pero la Ley 21.719 tiene diferencias propias: bases de licitud distintas, plazos de respuesta, reglas de aviso de brechas a titulares, bloqueo temporal y un régimen de sanciones y certificación administrado por la Agencia chilena.
¿El GDPR se aplica a empresas chilenas?
Puede aplicarse. Según su artículo 3, el GDPR alcanza a responsables no establecidos en la Unión cuando ofrecen bienes o servicios a personas que están en la Unión o controlan su comportamiento allí. La Ley 21.719 tiene una regla parecida para empresas extranjeras que se dirigen a personas en Chile (artículo 1 bis).
¿Las multas de la Ley 21.719 son iguales a las del GDPR?
No. El GDPR fija multas de hasta 10 o 20 millones de euros, o del 2% o 4% del volumen de negocio anual global, la cifra que sea mayor. La Ley 21.719 fija multas de hasta 5.000, 10.000 o 20.000 UTM según la gravedad, y solo en caso de reincidencia en infracciones graves o gravísimas de empresas que no son de menor tamaño permite llegar al 2% o 4% de los ingresos anuales.
¿En cuánto tiempo se notifica una brecha en el GDPR y en la Ley 21.719?
El GDPR exige notificar a la autoridad de control sin dilación indebida y, de ser posible, a más tardar 72 horas después de conocer la brecha (artículo 33). La Ley 21.719 exige reportar a la Agencia por los medios más expeditos posibles y sin dilaciones indebidas (artículo 14 sexies), sin fijar un número de horas en la ley.
¿El delegado de protección de datos es obligatorio en ambas normas?
No. En el GDPR es obligatorio en los casos del artículo 37, por ejemplo autoridades públicas u observación habitual y sistemática a gran escala. En la Ley 21.719 la designación del delegado es voluntaria y forma parte del Modelo de Prevención de Infracciones, que también es voluntario.
¿Qué derechos son iguales en el GDPR y en la Ley 21.719?
Ambas normas reconocen acceso, rectificación, supresión, oposición, portabilidad y el derecho frente a decisiones automatizadas. El bloqueo de la Ley 21.719 cumple una función parecida a la limitación del tratamiento del GDPR. En Chile este conjunto se conoce como derechos ARSOP.
Fuentes: Reglamento (UE) 2016/679 en EUR-Lex y Ley 21.719 en LeyChile. Este artículo es informativo y no constituye asesoría legal para un caso concreto.