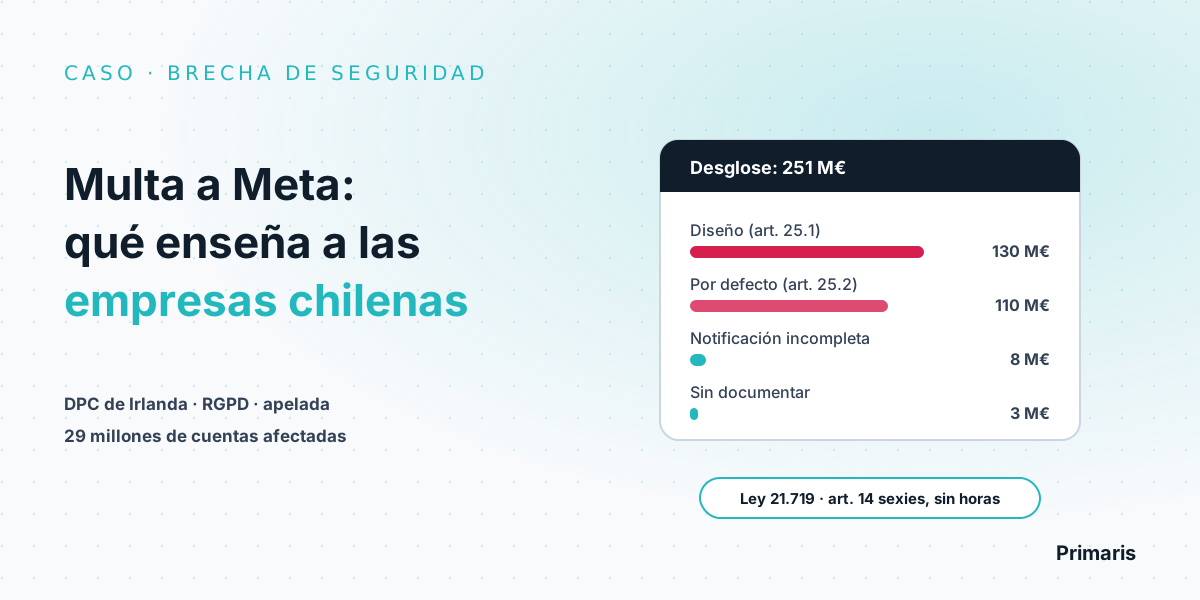
El 17 de diciembre de 2024, la Comisión de Protección de Datos de Irlanda (DPC) anunció multas por un total de 251 millones de euros a Meta Platforms Ireland Limited por una brecha de seguridad de Facebook ocurrida en septiembre de 2018. Lo interesante del caso es el desglose: una parte castiga cómo se notificó y documentó la brecha, y la mayor parte castiga que la protección de datos no estuviera incorporada en el diseño. Ambos deberes existen también en la Ley 21.719.
Atacantes explotaron una falla en funciones de Facebook para obtener tokens de acceso y entrar en unos 29 millones de cuentas en el mundo, cerca de 3 millones en la Unión Europea. La DPC multó a Meta por notificar la brecha de forma incompleta, no documentarla bien y no aplicar protección de datos desde el diseño y por defecto. La multa está apelada. En Chile, la Ley 21.719 exige reportar a la Agencia sin dilaciones indebidas, sin fijar horas, y registrar cada vulneración (art. 14 sexies).
Qué pasó: los hechos
Según la DPC, el origen fue una función para subir videos introducida en julio de 2017. Combinada con la función "View As" (Ver como), que permitía a un usuario ver su perfil tal como lo vería otra persona, y con el "Happy Birthday Composer", podía generar un token de acceso con permisos completos sobre el perfil de otro usuario. Entre el 14 y el 28 de septiembre de 2018, terceros no autorizados usaron scripts para explotar esa falla y obtener la capacidad de iniciar sesión como los titulares de las cuentas. Facebook eliminó la funcionalidad poco después de que su equipo de seguridad detectara actividad inusual, y Meta reportó la brecha a la DPC en septiembre de 2018.
Los datos expuestos incluían nombres, correos electrónicos, teléfonos, ubicación, lugar de trabajo, fecha de nacimiento, religión, género, publicaciones, membresías en grupos y datos personales de niños. La DPC adoptó dos decisiones, con amonestación por cada infracción:
- Notificación incompleta (art. 33.3 RGPD): 8 millones de euros. La notificación no incluyó toda la información que Meta podía y debía haber entregado.
- Falta de documentación (art. 33.5 RGPD): 3 millones de euros. No se documentaron adecuadamente los hechos de cada brecha ni las medidas para remediarlas.
- Protección de datos desde el diseño (art. 25.1 RGPD): 130 millones de euros.
- Protección de datos por defecto (art. 25.2 RGPD): 110 millones de euros.
El comisionado adjunto de la DPC, Graham Doyle, señaló que el caso muestra cómo no incorporar los requisitos de protección de datos a lo largo del ciclo de diseño y desarrollo puede exponer a las personas a riesgos y daños muy graves. Meta presentó una acción contra la decisión ante el Tribunal Superior de Irlanda en enero de 2025, según Irish Examiner, y el registro de multas de la DPC la mantiene como pendiente de apelación.
Por qué este caso importa en Chile
La sanción se aplicó bajo el RGPD europeo, no bajo la ley chilena, y no se puede afirmar que una autoridad chilena resolvería igual. Pero el caso deja una idea clara: sufrir un ataque no es lo mismo que incumplir. Lo que se castigó fue lo que la empresa controlaba: la calidad de la notificación, el registro interno y el diseño de sus sistemas.
Hay además una diferencia importante de plazos. El RGPD pide notificar a la autoridad sin dilación indebida y, de ser posible, dentro de las 72 horas. La Ley 21.719 no fija horas: el artículo 14 sexies exige reportar "por los medios más expeditos posibles y sin dilaciones indebidas". Eso no da más tiempo; obliga a justificar cualquier demora. Si tu organización está además sujeta a la Ley 21.663 Marco de Ciberseguridad, el reporte al CSIRT Nacional sí tiene plazos en horas, como explicamos en nuestra guía sobre el CSIRT Nacional.
Qué exige la Ley 21.719 ante una brecha de seguridad
| Aspecto | Qué dice la Ley 21.719 |
|---|---|
| Reporte a la Agencia (art. 14 sexies) | Por los medios más expeditos posibles y sin dilaciones indebidas, cuando la vulneración cause destrucción, filtración, pérdida, alteración, comunicación o acceso no autorizado a datos personales y exista un riesgo razonable para los titulares. No fija horas. |
| Comunicación a titulares (art. 14 sexies) | Obligatoria si afecta datos sensibles, de niños y niñas menores de 14 años o relativos a obligaciones económicas, financieras, bancarias o comerciales. En lenguaje claro, a cada titular o, si no es posible, mediante aviso en un medio masivo de alcance nacional. |
| Registro (art. 14 sexies) | Naturaleza de la vulneración, efectos, categorías de datos, número aproximado de titulares afectados y medidas adoptadas. |
| Diseño y defecto (art. 14 quáter) | Medidas técnicas y organizativas desde el diseño y, por defecto, tratar solo los datos estrictamente necesarios. |
| Seguridad (art. 14 quinquies) | Medidas adecuadas al riesgo, como seudonimización y cifrado, capacidad de restaurar los datos y verificación regular de su eficacia. Ante un incidente, el responsable debe acreditar que las medidas existían y funcionaban. |
| Sanciones (art. 35) | Infracciones leves hasta 5.000 UTM, graves hasta 10.000 UTM y gravísimas hasta 20.000 UTM. |
La clasificación de cada infracción está en multas y sanciones de la Ley 21.719.
Cinco lecciones prácticas para tu empresa
1. Prepara la notificación antes del incidente
Una de las multas a Meta fue por una notificación incompleta. Ten plantillas listas para el reporte a la Agencia y para la comunicación a titulares, con los campos que exige el artículo 14 sexies.
2. Lleva un registro de todas las vulneraciones
Documentar no es opcional ni solo para las brechas graves. Cada incidente debe quedar con su naturaleza, efectos, datos afectados, titulares estimados y medidas, porque es lo primero que se pide en una fiscalización.
3. Define quién decide si hay "riesgo razonable"
Sin horas fijas, la pregunta será si actuaste sin dilaciones indebidas. Un protocolo con responsables y criterios de evaluación del riesgo documentados es la mejor defensa.
4. Revisa cómo interactúan tus funciones
La falla de Meta nació de combinar funciones que, por separado, parecían inofensivas. Las pruebas de seguridad deben cubrir cómo se combinan los permisos y los tokens, no solo cada módulo aislado.
5. Identifica qué brechas exigen avisar a los titulares
Si tratas datos sensibles, de menores de 14 años o financieros y comerciales, una brecha te obliga a comunicar a cada persona afectada. Saber de antemano dónde están esos datos ahorra días críticos.
¿Tu equipo sabría qué hacer mañana ante una brecha?
En Primaris diseñamos el protocolo de gestión de brechas alineado al artículo 14 sexies: evaluación del riesgo, registro de la vulneración, plantillas de reporte a la Agencia y comunicación a titulares, y simulacros con tu equipo. Conversación inicial gratuita.
Ver gestión de brechas Agendar conversación inicialPreguntas frecuentes
¿Por qué multaron a Meta con 251 millones de euros?
La Comisión de Protección de Datos de Irlanda (DPC) sancionó a Meta Platforms Ireland por una brecha de 2018 en Facebook: notificó la brecha de forma incompleta (8 millones de euros), no documentó adecuadamente los hechos y las medidas (3 millones) y no aplicó protección de datos desde el diseño (130 millones) ni por defecto (110 millones). La decisión se anunció el 17 de diciembre de 2024 bajo el RGPD europeo.
¿La multa a Meta está firme?
No. Meta presentó una acción ante el Tribunal Superior (High Court) de Irlanda en enero de 2025 y el registro de multas de la DPC la muestra como pendiente de apelación. Según la propia DPC, mientras la apelación esté pendiente la multa no puede cobrarse.
¿Cuántas horas tengo para reportar una brecha de datos en Chile?
La Ley 21.719 no fija un número de horas. El artículo 14 sexies exige reportar a la Agencia de Protección de Datos Personales por los medios más expeditos posibles y sin dilaciones indebidas, cuando exista un riesgo razonable para los derechos y libertades de los titulares. Las 72 horas son del RGPD europeo, y los plazos en horas de Chile corresponden a la Ley 21.663 Marco de Ciberseguridad, para el reporte de incidentes al CSIRT Nacional.
¿Cuándo hay que avisar a los titulares afectados por una brecha?
Según el artículo 14 sexies, cuando la vulneración se refiere a datos sensibles, a datos de niños y niñas menores de 14 años o a datos relativos a obligaciones de carácter económico, financiero, bancario o comercial. La comunicación debe hacerse en lenguaje claro y sencillo, a cada titular y, si no es posible, mediante un aviso en un medio de comunicación social masivo y de alcance nacional.
¿Qué debe registrar una empresa sobre sus brechas?
El artículo 14 sexies obliga a registrar las comunicaciones de vulneraciones, describiendo su naturaleza, sus efectos, las categorías de datos, el número aproximado de titulares afectados y las medidas adoptadas para gestionarlas y precaver incidentes futuros. La entrada en vigencia de la Ley 21.719 está prevista para el 15 de octubre de 2027.