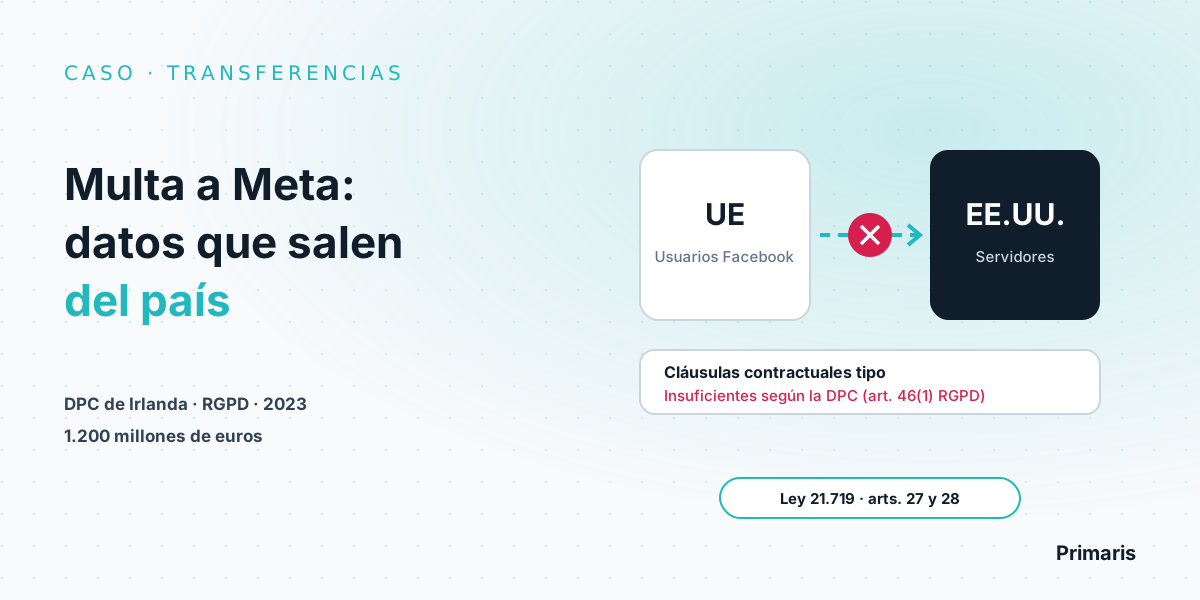
El 22 de mayo de 2023, la Comisión de Protección de Datos de Irlanda (DPC) anunció una multa de 1.200 millones de euros a Meta Platforms Ireland Limited por las transferencias de datos personales de usuarios europeos de Facebook a Estados Unidos. No hubo hackeo ni filtración: el problema fue el mecanismo legal con que los datos salían de Europa. La Ley 21.719 chilena tiene su propio régimen de transferencias internacionales, y muchas empresas lo están subestimando.
Meta usaba cláusulas contractuales tipo aprobadas por la Comisión Europea, más medidas complementarias, y aun así fue sancionada: el regulador concluyó que esas herramientas no resolvían el riesgo de acceso de autoridades estadounidenses. Firmar un contrato estándar no bastó. En Chile, los artículos 27 y 28 de la Ley 21.719 exigen que toda transferencia internacional tenga una base: país adecuado, garantías adecuadas o una excepción acotada, y que el responsable pueda acreditarlo.
Qué pasó con Meta: los hechos
Según el comunicado de la DPC, la investigación comenzó en agosto de 2020, poco después de la sentencia Schrems II del Tribunal de Justicia de la Unión Europea, que anuló el acuerdo Privacy Shield entre la UE y Estados Unidos. Tras esa sentencia, Meta siguió transfiriendo datos de Facebook a Estados Unidos apoyándose en las cláusulas contractuales tipo (SCC) actualizadas en 2021 y en medidas complementarias propias.
La DPC concluyó que Meta infringió el artículo 46(1) del RGPD, porque esas herramientas no abordaban los riesgos para los derechos de los usuarios que el tribunal europeo había identificado. La decisión final, adoptada el 12 de mayo de 2023, impuso:
- Una multa de 1.200 millones de euros.
- Una orden de suspender toda transferencia futura de datos personales a Estados Unidos en un plazo de cinco meses desde la notificación.
- Una orden de cumplimiento para cesar, en seis meses, el tratamiento ilícito, incluido el almacenamiento en Estados Unidos, de los datos de usuarios europeos ya transferidos en infracción del RGPD.
Un dato relevante: la DPC no proponía multa en su proyecto de decisión. Cuatro autoridades europeas objetaron y el caso fue resuelto por el Comité Europeo de Protección de Datos (EDPB), cuya decisión vinculante del 13 de abril de 2023 sirvió de referencia para fijar el monto. Meta anunció que impugnaría la decisión, incluida la multa, ante los tribunales; a la fecha de esta nota no encontramos una sentencia firme que la haya anulado.
Por qué este caso importa en Chile
La sanción se aplicó bajo el Reglamento General de Protección de Datos (RGPD) europeo, no bajo la ley chilena, y no significa que una situación similar recibiría la misma respuesta en Chile. Pero la lógica es comparable: la Ley 21.719, cuya entrada en vigencia está prevista para el 15 de octubre de 2027, también trata la transferencia internacional como una operación que necesita su propia justificación, separada de la licitud del tratamiento. Las diferencias de fondo entre ambas normas están en nuestra comparación GDPR vs Ley 21.719.
En la práctica, casi toda empresa chilena transfiere datos al extranjero sin darse cuenta: el correo corporativo, el CRM, la nube donde vive el ERP, la plataforma de marketing o la casa matriz que consolida información. La lección de Meta es que tener un contrato no es lo mismo que tener garantías adecuadas, y que la carga de demostrarlo recae en quien envía los datos.
Qué exige la Ley 21.719 sobre transferencias internacionales
El régimen está en los artículos 27 y 28. Estas son sus reglas principales:
| Aspecto | Qué dice la Ley 21.719 |
|---|---|
| Regla general (art. 27) | La transferencia es lícita si se cumplen los requisitos del tratamiento y, además, el destino es un país adecuado, existen cláusulas contractuales, normas corporativas vinculantes u otros instrumentos con garantías adecuadas, o se adopta un modelo de cumplimiento o mecanismo de certificación con garantías adecuadas. |
| Países adecuados (art. 28) | Los determina la Agencia, considerando principios, derechos de los titulares, existencia de una autoridad de control, obligaciones de información y seguridad, y responsabilidades. La Agencia publicará el listado en su web. |
| Garantías adecuadas (art. 28) | Instrumentos con principios, derechos y garantías similares o mayores a los de la ley, que otorguen derechos exigibles y acciones legales efectivas a los titulares. La Agencia podrá aprobar cláusulas modelo, que no requerirán garantías adicionales. |
| Grupos empresariales (art. 28) | Pueden usar normas corporativas vinculantes previamente aprobadas por la Agencia. El que transfiere responde por las infracciones de los miembros del grupo. |
| Excepciones (art. 27) | Sin adecuación ni garantías, solo transferencias específicas y no habituales: por ejemplo, con consentimiento expreso para una transferencia determinada, o cuando sea necesaria para un contrato con el titular. |
| Prueba y fiscalización (arts. 28 y 29) | El responsable debe acreditar ante la Agencia que la transferencia cumplió la ley. La Agencia puede formular recomendaciones y, en casos calificados, suspender temporalmente el envío. |
| Infracciones (arts. 34 ter y 34 quáter) | Transferir en contravención a la ley es infracción grave (hasta 10.000 UTM); hacerlo a sabiendas es gravísima (hasta 20.000 UTM). |
Además, el artículo 14 ter obliga a informar públicamente si se transfieren datos a un tercer país y si este ofrece o no un nivel adecuado de protección. La escala completa de multas está en multas y sanciones de la Ley 21.719.
Cinco lecciones prácticas para tu empresa
1. Haz el mapa de hacia dónde salen tus datos
No se puede justificar una transferencia que no se conoce. El registro de actividades de tratamiento debe indicar, para cada tratamiento, qué proveedores o empresas del grupo reciben datos y en qué país los almacenan o acceden a ellos.
2. Un contrato tipo no es un cheque en blanco
Meta tenía cláusulas estándar y fue sancionada porque no resolvían el riesgo del país de destino. En Chile, la ley exige garantías que otorguen derechos exigibles y acciones efectivas a los titulares. Revisar el contenido de las cláusulas, y no solo su existencia, es parte del trabajo.
3. No conviertas la excepción en la regla
El consentimiento expreso o la necesidad contractual sirven para transferencias específicas y no habituales. Un flujo permanente de datos hacia un proveedor extranjero necesita un país adecuado o garantías adecuadas, no una excepción.
4. Si eres parte de un grupo internacional, evalúa normas corporativas vinculantes
Para filiales chilenas de grupos extranjeros, la ley abre la vía de normas corporativas vinculantes aprobadas por la Agencia, con una regla de responsabilidad exigente para quien transfiere.
5. Sigue a la Agencia
El listado de países adecuados y las cláusulas modelo los publicará la Agencia de Protección de Datos Personales. Mientras tanto, conviene dejar documentado el análisis de cada transferencia para poder ajustarlo sin rehacer el inventario.
¿Sabes hoy a qué países salen los datos de tu empresa?
En Primaris implementamos la Ley 21.719 con abogados y equipo técnico en el mismo proyecto: levantamos el inventario de tratamientos y de transferencias, revisamos contratos con proveedores y dejamos el análisis documentado en Confirmer360. Conversación inicial gratuita.
Ver consultoría Ley 21.719 Agendar conversación inicialPreguntas frecuentes
¿Por qué multaron a Meta con 1.200 millones de euros?
La Comisión de Protección de Datos de Irlanda (DPC) concluyó que Meta Platforms Ireland infringió el artículo 46(1) del RGPD al seguir transfiriendo datos personales de usuarios europeos de Facebook a Estados Unidos después de la sentencia Schrems II de 2020. Meta usaba las cláusulas contractuales tipo de 2021 y medidas complementarias, pero la DPC estimó que no resolvían los riesgos identificados por el Tribunal de Justicia de la UE. La decisión se anunció el 22 de mayo de 2023.
¿Quién decidió el monto de la multa a Meta?
La DPC no proponía inicialmente una multa. Cuatro autoridades europeas objetaron su proyecto de decisión y el caso pasó al Comité Europeo de Protección de Datos (EDPB), que adoptó una decisión vinculante el 13 de abril de 2023. La multa de 1.200 millones de euros se fijó con referencia a esa decisión. Meta anunció que la impugnaría ante los tribunales.
¿La Ley 21.719 permite transferir datos personales fuera de Chile?
Sí, siempre que el tratamiento sea lícito y se cumpla alguno de los supuestos del artículo 27: que el país de destino tenga un nivel adecuado de protección determinado por la Agencia; que existan cláusulas contractuales, normas corporativas vinculantes u otros instrumentos con garantías adecuadas; o que se adopte un modelo de cumplimiento o mecanismo de certificación con garantías adecuadas.
¿Qué pasa si no hay país adecuado ni garantías en una transferencia desde Chile?
El artículo 27 solo permite, en ese caso, transferencias específicas y no habituales bajo supuestos acotados, como el consentimiento expreso del titular para una transferencia determinada o la necesidad para celebrar o ejecutar un contrato con el titular. Además, el artículo 28 permite que la Agencia autorice una transferencia para un caso particular mediante resolución fundada.
¿Qué sanción arriesga en Chile una transferencia internacional irregular?
Realizar transferencias internacionales en contravención a la ley es infracción grave (artículo 34 ter), con multa de hasta 10.000 UTM. Si se hace a sabiendas, es infracción gravísima (artículo 34 quáter), con multa de hasta 20.000 UTM. La entrada en vigencia de la Ley 21.719 está prevista para el 15 de octubre de 2027.