El 13 de noviembre de 2026, la Comisión de Protección de Datos de Irlanda (DPC) informó una multa de 11 millones de euros a MTCH Technology Services Limited, la empresa propietaria de Tinder, por irregularidades en el acceso de los usuarios a sus datos personales. La nota de la agencia EFE, publicada en Chile por BioBioChile, lo equipara a unos 12.000 millones de pesos. La sanción es europea, pero el derecho en juego, el derecho de acceso, es exactamente el mismo que la Ley 21.719 garantiza a los titulares en Chile.
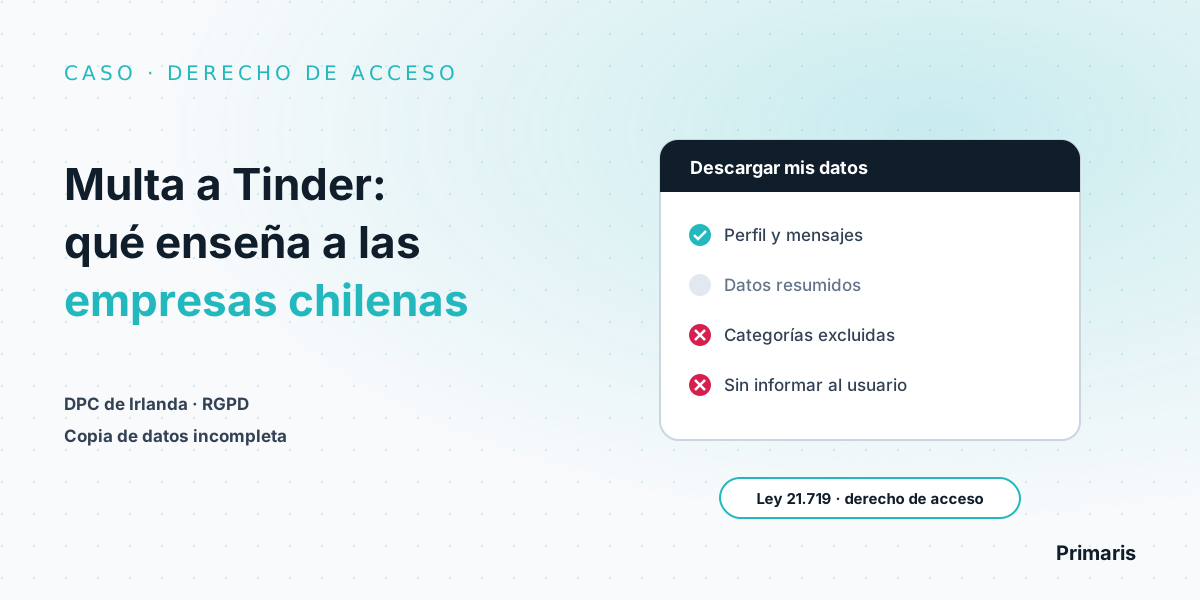
Tinder tenía una herramienta de autoservicio para que cada usuario descargara sus datos, pero la copia era incompleta: excluía categorías de información sin avisar y entregaba otras solo resumidas. Tener el botón no bastó. En Chile, la Ley 21.719 exige entregar los datos y además su origen, finalidades, destinatarios y período de tratamiento, en 30 días corridos.
Qué pasó con Tinder: los hechos
Según lo informado por la DPC, la investigación comenzó en 2020 y se centró en cómo Tinder respondía a las solicitudes de los usuarios para acceder a su información. Ya en julio de 2026 se había conocido que el regulador pretendía aplicar una multa de entre 8 y 11 millones de euros. La decisión final quedó en el máximo de ese rango.
El problema principal estaba en la herramienta "Download My Data" (Descarga mis datos):
- No entregaba una copia completa de los datos personales.
- Excluía algunas categorías de información sin informar a los usuarios de esa exclusión.
- Entregaba otros datos solo de forma resumida, no en su totalidad.
Además de la multa, la empresa debe adecuar sus operaciones de tratamiento de datos en un plazo de tres meses. El comisionado adjunto de la DPC, Graham Doyle, señaló que "decenas de miles de usuarios" usaron la herramienta durante el período analizado y que los usuarios deben ser informados "de forma transparente y justa sobre el alcance de la información facilitada".
Por qué este caso importa en Chile
La sanción se aplicó bajo el Reglamento General de Protección de Datos (RGPD) europeo, no bajo la ley chilena. Pero la Ley 21.719, cuya entrada en vigencia está prevista para el 15 de octubre de 2027, consagra el mismo derecho y, en algunos aspectos, es más explícita sobre qué hay que entregar. Las diferencias y similitudes entre ambas normas están en nuestra comparación GDPR vs Ley 21.719.
La lección de fondo es incómoda: el error de Tinder no fue no tener un proceso, sino tener uno incompleto. Muchas empresas chilenas que están preparando su adecuación piensan en el derecho de acceso como "exportar la ficha del cliente desde el CRM". Si los datos de esa persona también viven en el sistema de facturación, en la plataforma de marketing, en los registros de soporte o en un proveedor externo, la respuesta queda incompleta, como la de Tinder.
Qué exige la Ley 21.719 sobre el derecho de acceso
El derecho de acceso es la "A" de los derechos ARSOP. Estas son las reglas que fija la ley:
| Aspecto | Qué dice la Ley 21.719 |
|---|---|
| Qué se entrega (art. 5) | Confirmación de si los datos se tratan y los datos mismos, junto con su origen, finalidades, destinatarios, período de tratamiento y, si aplica, el interés legítimo invocado y la lógica de las decisiones automatizadas. |
| Plazo (art. 11) | 30 días corridos desde la recepción de la solicitud, prorrogables por una sola vez por otros 30 días corridos. |
| Costo (art. 10) | Gratuito al menos una vez por trimestre. Solo se pueden cobrar costos directos si se pide más de una vez en el trimestre. |
| Medios (art. 10) | El responsable debe disponer de medios, incluidos medios tecnológicos, que permitan ejercer los derechos de forma expedita, ágil y eficaz. |
| Infracciones (arts. 34 bis y 34 ter) | No responder o responder fuera de plazo es infracción leve (hasta 5.000 UTM). Impedir u obstaculizar el ejercicio del derecho es infracción grave (hasta 10.000 UTM). |
El detalle completo de la escala de sanciones está en multas y sanciones de la Ley 21.719.
Cinco lecciones prácticas para tu empresa
1. Sabe dónde están los datos de cada persona
No puedes entregar una copia completa de lo que no sabes que tienes. El inventario de tratamientos (qué datos, en qué sistemas, con qué proveedores) es la base para responder bien. Si ese inventario no existe, cualquier respuesta de acceso es una apuesta.
2. Un botón de autoservicio no reemplaza al proceso
La herramienta de Tinder existía y aun así fue sancionada. Un portal o una descarga automática sirve, siempre que entregue todo lo que corresponde o, al menos, informe con claridad qué no incluye y cómo pedirlo.
3. Entrega los datos, no un resumen
Uno de los reproches a Tinder fue entregar información solo resumida. En Chile, el artículo 5 pide los datos y el contexto del tratamiento: origen, finalidades, destinatarios y período. Una frase genérica del tipo "tratamos tus datos para mejorar nuestros servicios" no cumple.
4. Controla el plazo y deja respaldo
Treinta días corridos pasan rápido cuando hay que consultar a cuatro áreas y dos proveedores. Cada solicitud debe registrarse con su fecha de recepción, sus responsables y la respuesta enviada, para poder demostrar el cumplimiento ante la Agencia de Protección de Datos Personales.
5. Prueba tu propio proceso
Haz una solicitud de acceso de prueba, como si fueras un cliente, y revisa qué recibes. Es la forma más barata de descubrir el problema que la DPC tardó años en investigar.
¿Tu empresa podría responder hoy una solicitud de acceso completa?
En Primaris implementamos la Ley 21.719 con abogados y equipo técnico en el mismo proyecto, y dejamos las solicitudes ARSOP operando en Confirmer360, con control de plazos y respaldo de cada respuesta. Conversación inicial gratuita.
Conocer la plataforma Ver consultoría Ley 21.719Preguntas frecuentes
¿Por qué multaron a Tinder?
La Comisión de Protección de Datos de Irlanda (DPC) concluyó que la herramienta de autoservicio de Tinder para descargar los datos personales no entregaba una copia completa: excluía algunas categorías de información sin avisar a los usuarios y entregaba otras solo de forma resumida. La sanción, informada el 13 de noviembre de 2026, fue de 11 millones de euros bajo el Reglamento General de Protección de Datos (RGPD) europeo.
¿La multa a Tinder aplica en Chile?
No. Es una sanción del regulador irlandés bajo el RGPD europeo. Pero el derecho que estaba en juego, el derecho de acceso, también existe en la Ley 21.719 chilena (artículo 5), con plazos de respuesta y sanciones propias.
¿Qué debe entregar una empresa chilena cuando un titular ejerce su derecho de acceso?
Según el artículo 5, el titular puede confirmar si sus datos se tratan y obtenerlos, junto con su origen, las finalidades, los destinatarios, el período de tratamiento y, si corresponde, el interés legítimo invocado y la lógica de las decisiones automatizadas.
¿Cuánto plazo hay para responder una solicitud de acceso en Chile?
El artículo 11 de la ley fija 30 días corridos desde la recepción de la solicitud, prorrogables por una sola vez por otros 30 días corridos. El acceso es gratuito al menos una vez por trimestre.
¿Qué sanción arriesga una empresa chilena que no responde bien una solicitud de acceso?
No responder o responder fuera de plazo es infracción leve (artículo 34 bis), con multa de hasta 5.000 UTM. Impedir u obstaculizar el ejercicio del derecho de acceso es infracción grave (artículo 34 ter), con multa de hasta 10.000 UTM. La entrada en vigencia de la Ley 21.719 está prevista para el 15 de octubre de 2027.