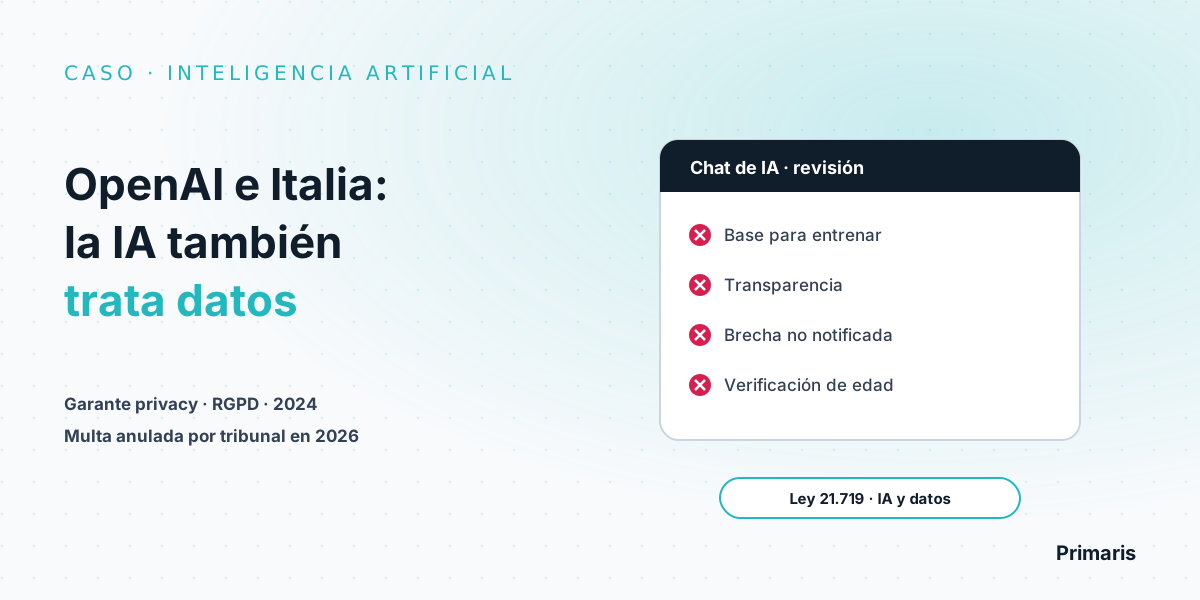
El 20 de diciembre de 2024, el Garante per la protezione dei dati personali de Italia informó una multa de 15 millones de euros a OpenAI por la gestión de ChatGPT. En marzo de 2026, el Tribunal de Roma acogió la oposición de la empresa y la decisión quedó sin efecto. Aun así, el caso es la radiografía más completa que tenemos de lo que un regulador revisa en un servicio de IA generativa, y casi todos esos puntos tienen un equivalente en la Ley 21.719.
El Garante reprochó a OpenAI cuatro cosas: entrenar con datos personales sin base jurídica adecuada, falta de transparencia, no notificar una brecha de marzo de 2023 y no verificar la edad de los usuarios. La sanción fue anulada por razones de competencia, no porque se validaran esas prácticas. En Chile, la Ley 21.719 exige base de licitud, información sobre decisiones automatizadas, reporte de brechas, evaluación de impacto en alto riesgo y reglas especiales para datos de niños, niñas y adolescentes.
Qué pasó con OpenAI: los hechos
La investigación del Garante comenzó en marzo de 2023 y terminó con la decisión n.° 755 del 2 de noviembre de 2024, comunicada el 20 de diciembre. Según el comunicado, OpenAI:
- No notificó a la autoridad una brecha de datos sufrida en marzo de 2023.
- Trató datos personales de usuarios para entrenar ChatGPT sin haber identificado antes una base jurídica adecuada.
- Infringió el principio de transparencia y las obligaciones de información hacia los usuarios.
- No previó mecanismos de verificación de edad, con el riesgo de exponer a menores de 13 años a respuestas inadecuadas para su desarrollo.
Además de la multa, el Garante ordenó una campaña de comunicación de seis meses en radio, televisión, prensa e internet para explicar cómo se recolectan datos para entrenar la IA y cómo ejercer los derechos de oposición, rectificación y supresión. Como OpenAI estableció su sede europea en Irlanda durante la investigación, el Garante remitió el expediente a la autoridad irlandesa (DPC) para las eventuales infracciones continuadas.
El desenlace judicial: según una nota publicada por el propio Garante, la decisión fue retirada temporalmente de su sitio tras la sentencia del Tribunal de Roma n.° 4153/2026, publicada el 18 de marzo de 2026, que acogió la oposición contra el provvedimento. La prensa especializada, como Il Sole 24 Ore, informa que el tribunal anuló la sanción por falta de competencia del Garante bajo el mecanismo de ventanilla única, sin pronunciarse sobre si las infracciones existieron.
Por qué este caso importa en Chile
El caso se resolvió bajo el Reglamento General de Protección de Datos (RGPD) europeo y el derecho italiano, y la anulación se debió a una regla de reparto de competencias entre autoridades europeas que no existe en Chile. No es una predicción de lo que haría la Agencia chilena. Lo útil es la lista de preguntas que el regulador hizo, porque la Ley 21.719, cuya entrada en vigencia está prevista para el 15 de octubre de 2027, permite hacer preguntas muy parecidas.
Y no aplican solo a quien desarrolla modelos. Una empresa chilena que usa IA para evaluar postulantes, puntuar clientes, atender por chat o analizar conversaciones también trata datos personales con esa tecnología, y responde como responsable.
Qué exige la Ley 21.719 a quien usa IA con datos personales
| Reproche a OpenAI | Equivalente en la Ley 21.719 |
|---|---|
| Entrenar sin base jurídica | Todo tratamiento requiere consentimiento (art. 12) u otra fuente de licitud del art. 13, como el interés legítimo si no afecta los derechos del titular. El responsable debe acreditar la licitud. |
| Falta de transparencia | El art. 14 ter exige publicar finalidades, base de licitud y, si hay decisiones automatizadas, información significativa sobre la lógica aplicada y sus consecuencias. |
| Brecha no notificada | El art. 14 sexies obliga a reportar a la Agencia, por los medios más expeditos posibles y sin dilaciones indebidas, las vulneraciones de seguridad con riesgo razonable para los titulares. La ley no fija un plazo en horas. |
| Sin verificación de edad | El art. 16 quáter exige atender al interés superior del niño; para menores de 14 años se requiere consentimiento de padres o representantes, salvo autorización legal. |
| Decisiones automatizadas | El art. 8 bis da derecho a oponerse y a no ser objeto de decisiones automatizadas con efectos jurídicos o significativos, con derecho a explicación e intervención humana. |
| Evaluación previa del riesgo | El art. 15 ter exige una EIPD antes de tratamientos de alto riesgo, y siempre en perfilamiento con efectos significativos o tratamiento masivo. |
En sanciones, tratar datos sin base de licitud es infracción grave (art. 34 ter, hasta 10.000 UTM); no hacer la EIPD cuando corresponde es gravísima (art. 34 quáter, hasta 20.000 UTM). El resto de la escala está en multas y sanciones de la Ley 21.719.
Cinco lecciones prácticas para tu empresa
1. Define la base de licitud antes de entrenar o ajustar un modelo
Si usarás datos de clientes, trabajadores o conversaciones para entrenar o ajustar un sistema, la base debe estar decidida y documentada antes. Reutilizar datos recolectados para otra finalidad es un riesgo en sí mismo.
2. Explica la IA en tu política de privacidad
Si hay decisiones automatizadas o perfilamiento, la ley pide informar la lógica y las consecuencias. Revisa tu política de privacidad con esa pregunta.
3. Haz la EIPD antes, no después
Un proyecto de IA con datos personales a gran escala o con efectos sobre las personas suele caer en los supuestos del art. 15 ter. La EIPD es el lugar natural para documentar riesgos, necesidad y medidas de mitigación.
4. Ten listo el proceso de brechas
Uno de los reproches más simples de evitar fue no notificar un incidente. Define quién evalúa, quién decide y cómo se reporta a la Agencia sin dilaciones indebidas.
5. Pregúntate si hay menores entre tus usuarios
Si tu servicio puede ser usado por niños, niñas o adolescentes, necesitas reglas de edad y consentimiento coherentes con el art. 16 quáter. Para gobernar la IA más allá de la privacidad, la norma ISO 42001 ofrece un sistema de gestión específico.
¿Tu empresa ya usa IA con datos personales?
En Primaris implementamos la Ley 21.719 con abogados y equipo técnico en el mismo proyecto: revisamos bases de licitud, transparencia, EIPD y gestión de brechas de tus casos de uso de IA, y podemos orientarte sobre cómo encaja ISO 42001 en lo que ya tienes. Conversación inicial gratuita.
Ver consultoría Ley 21.719 Conocer ISO 42001Preguntas frecuentes
¿Por qué el Garante italiano multó a OpenAI?
En su comunicado del 20 de diciembre de 2024, el Garante per la protezione dei dati personali informó una multa de 15 millones de euros porque OpenAI no le notificó una brecha de datos sufrida en marzo de 2023, trató datos personales para entrenar ChatGPT sin una base jurídica adecuada, incumplió el principio de transparencia y las obligaciones de información, y no tenía mecanismos de verificación de edad para menores de 13 años.
¿La multa a OpenAI sigue vigente?
No. Según una nota publicada por el propio Garante, el Tribunal de Roma acogió la oposición contra la decisión mediante la sentencia n.° 4153/2026, publicada el 18 de marzo de 2026, y la decisión fue retirada temporalmente de su sitio web. La prensa especializada informa que el fundamento fue de competencia, por el mecanismo de ventanilla única europeo, y no un pronunciamiento sobre el fondo.
¿La Ley 21.719 regula la inteligencia artificial?
No es una ley de IA, pero se aplica a todo tratamiento de datos personales, incluido el que hacen sistemas de IA. Exige una base de licitud (artículos 12 y 13), transparencia (artículo 14 ter), reconoce el derecho a no ser objeto de decisiones automatizadas con efectos significativos (artículo 8 bis) y obliga a hacer una evaluación de impacto ante tratamientos de alto riesgo (artículo 15 ter).
¿Se pueden usar datos de clientes para entrenar un modelo de IA en Chile?
Solo con una base de licitud: consentimiento libre, informado, específico e inequívoco (artículo 12) o alguna fuente del artículo 13, como el interés legítimo, siempre que no afecte los derechos y libertades del titular. El responsable debe acreditar la licitud y no puede usar los datos para una finalidad distinta de aquella para la que se recolectaron.
¿Qué exige la Ley 21.719 con los datos de niños y adolescentes?
El artículo 16 quáter exige atender al interés superior del niño y a su autonomía progresiva. Para tratar datos de menores de 14 años se requiere el consentimiento de sus padres, representantes legales o quien tenga su cuidado personal, salvo que la ley lo autorice. Tratar datos de niños, niñas y adolescentes con infracción a la ley es infracción grave, y gravísima si se hace a sabiendas.