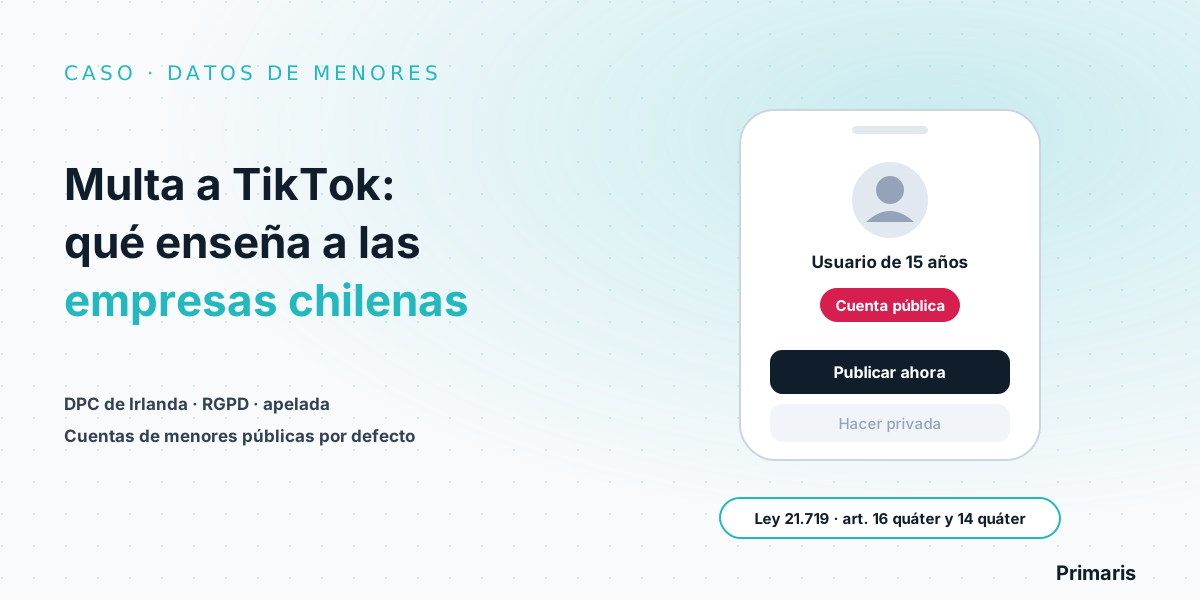
El 15 de septiembre de 2023, la Comisión de Protección de Datos de Irlanda (DPC) anunció una multa de 345 millones de euros a TikTok Technology Limited por la forma en que trató los datos personales de usuarios menores de edad. La sanción se aplicó bajo el Reglamento General de Protección de Datos (RGPD) europeo, pero los problemas que la motivaron, configuraciones abiertas por defecto, controles parentales débiles e información poco clara para los menores, son exactamente los que la Ley 21.719 busca evitar en Chile.
TikTok dejaba públicas por defecto las cuentas de usuarios de 13 a 17 años, permitía que un adulto no verificado como padre o tutor se vinculara a la cuenta de un menor y no explicaba con claridad las consecuencias de esas opciones. La multa está apelada. En Chile, la Ley 21.719 fija reglas especiales para los datos de menores de 18 años (art. 16 quáter), exige protección desde el diseño y por defecto (art. 14 quáter) y obliga a evaluar el impacto de los tratamientos de alto riesgo (art. 15 ter).
Qué pasó: los hechos
La DPC abrió la investigación en 2021 y analizó el período entre el 31 de julio y el 31 de diciembre de 2020. El foco estuvo en los usuarios de 13 a 17 años, aunque también revisó aspectos relativos a menores de 13. La decisión se adoptó el 1 de septiembre de 2023 y declaró infracciones a varios artículos del RGPD, entre ellos los de minimización de datos, seguridad, transparencia y protección de datos desde el diseño y por defecto. Los hallazgos principales fueron:
- Cuentas públicas por defecto. Al registrarse, la cuenta de un menor quedaba pública salvo que eligiera hacerla privada, de modo que su contenido podía ser visto por cualquier persona.
- Family Pairing sin verificación. La función para vincular la cuenta de un menor con la de un adulto no verificaba que ese adulto fuera efectivamente su padre, madre o tutor. Según el análisis de la IAPP, ese adulto podía, por ejemplo, habilitar mensajes directos para usuarios mayores de 16 años.
- Falta de transparencia. La información entregada a los menores sobre las consecuencias de tener una cuenta pública no era suficiente.
- Diseño que empuja. Por una objeción de autoridades alemanas, el Comité Europeo de Protección de Datos (EDPB) emitió el 2 de agosto de 2023 una decisión vinculante que agregó una infracción al principio de lealtad: en la ventana de registro, la opción de mantener la cuenta pública era simplemente "Skip" (omitir), y al publicar un video el botón "Post Now" aparecía destacado en negro frente a un "Cancel" en gris claro.
Sobre la verificación de edad, el EDPB expresó "serias dudas" de que la autodeclaración de la fecha de nacimiento fuera una medida suficientemente eficaz, pero señaló que no contaba con información suficiente para concluir que hubo infracción en ese punto.
Además de la multa, la DPC aplicó una amonestación y ordenó a TikTok adecuar sus tratamientos en un plazo de tres meses. TikTok impugnó la decisión ante los tribunales irlandeses y ante el Tribunal General de la Unión Europea, como informó The Irish Times. El registro de multas de la DPC la mantiene como pendiente de apelación.
Por qué este caso importa en Chile
La Ley 21.719, cuya entrada en vigencia está prevista para el 15 de octubre de 2027, es más explícita que el RGPD en materia de menores: define quién es niño y quién adolescente, y fija reglas de consentimiento distintas para cada grupo. No se puede afirmar que una autoridad chilena resolvería igual, pero el caso muestra con claridad qué miran los reguladores.
El caso no afecta solo a redes sociales. Colegios, clínicas pediátricas, aplicaciones de juegos, plataformas educativas, programas de fidelización familiar y tiendas en línea que no filtran la edad también tratan datos de menores. Si tu sistema deja perfiles visibles, comparte datos con terceros o activa funciones sociales por defecto, el riesgo es el mismo que el de TikTok.
Qué exige la Ley 21.719 para los datos de niños, niñas y adolescentes
| Aspecto | Qué dice la Ley 21.719 |
|---|---|
| Principio rector (art. 16 quáter) | Los datos de niños, niñas y adolescentes solo pueden tratarse atendiendo a su interés superior y al respeto de su autonomía progresiva. |
| Niños y niñas: menores de 14 años (art. 16 quáter) | Se requiere el consentimiento de sus padres, representantes legales o de quien tenga su cuidado personal, salvo que la ley lo autorice o mande expresamente. |
| Adolescentes: de 14 a 17 años (art. 16 quáter) | Sus datos se tratan con las normas de autorización de los adultos, salvo los datos sensibles de adolescentes menores de 16 años, que requieren el consentimiento de sus padres, representantes legales o de quien tenga su cuidado personal. |
| Diseño y defecto (art. 14 quáter) | Medidas técnicas y organizativas desde el diseño y, por defecto, tratar solo los datos estrictamente necesarios, considerando la cantidad de datos, la extensión del tratamiento, el plazo de conservación y su accesibilidad. |
| Evaluación de impacto (art. 15 ter) | Obligatoria, antes de iniciar el tratamiento, cuando sea probable un alto riesgo para los titulares; siempre en casos como la elaboración de perfiles con efectos significativos o el tratamiento masivo o a gran escala. |
| Sanciones (art. 35) | Infracciones leves hasta 5.000 UTM, graves hasta 10.000 UTM y gravísimas hasta 20.000 UTM. |
El artículo 16 quáter agrega una obligación especial para establecimientos educacionales y para toda entidad que trate datos de menores: velar por su uso lícito y su protección. Para distinguir qué datos son sensibles, revisa nuestra guía de datos personales y datos sensibles, y para la escala completa de multas, multas y sanciones de la Ley 21.719.
Cinco lecciones prácticas para tu empresa
1. Averigua si tratas datos de menores, aunque no sea tu público objetivo
Muchos servicios "para adultos" terminan con usuarios de 15 o 16 años. Revisa tu registro de actividades de tratamiento y pregunta en qué canales podrían entrar menores y qué datos dejan.
2. Configura lo más protector como opción inicial
El reproche central a TikTok fue que la opción abierta era la predeterminada. Perfiles privados, geolocalización apagada y comunicaciones con desconocidos desactivadas deben ser el punto de partida, no algo que el menor tenga que descubrir en la configuración.
3. Diseña las pantallas sin empujar
Un botón destacado para compartir y uno gris para proteger no es neutral. Revisa formularios y ventanas de consentimiento con la misma lupa que aplicó el EDPB: ¿ambas opciones se presentan con igual peso?
4. Verifica a quien dice ser el adulto responsable
Si tu servicio pide el consentimiento de padres o tutores para menores de 14 años, define cómo comprobarás esa relación. Un consentimiento que cualquiera puede dar no protege a nadie.
5. Haz la evaluación de impacto antes de lanzar
Una EIPD bien hecha obliga a preguntar qué pasa si un adulto desconocido ve el perfil de un menor. Es más barato responderlo antes del lanzamiento que después de una fiscalización.
¿Tu empresa trata datos de niños, niñas o adolescentes?
En Primaris revisamos tus tratamientos con abogados y equipo técnico en el mismo proyecto, identificamos dónde aparecen datos de menores y realizamos la evaluación de impacto que exige la Ley 21.719. Conversación inicial gratuita.
Ver consultoría Ley 21.719 Conocer el servicio de EIPDPreguntas frecuentes
¿Por qué multaron a TikTok con 345 millones de euros?
La Comisión de Protección de Datos de Irlanda (DPC) concluyó que, entre el 31 de julio y el 31 de diciembre de 2020, las cuentas de usuarios menores de edad quedaban públicas por defecto, que la función Family Pairing permitía vincular a un adulto no verificado como padre o tutor, que la información entregada a los menores no era suficientemente transparente y que el diseño de ciertas ventanas los empujaba hacia opciones menos protectoras. La decisión se adoptó el 1 de septiembre de 2023 bajo el RGPD europeo.
¿La multa a TikTok está firme?
No. TikTok impugnó la decisión ante tribunales irlandeses y ante el Tribunal General de la Unión Europea, y el registro de multas de la DPC la muestra como pendiente de apelación. Según la propia DPC, mientras la apelación esté pendiente la multa no puede cobrarse.
¿Quiénes son niños y adolescentes para la Ley 21.719?
El artículo 16 quáter considera niños o niñas a los menores de 14 años y adolescentes a los mayores de 14 y menores de 18 años. Para tratar datos de niños y niñas se requiere el consentimiento de sus padres, representantes legales o de quien tenga su cuidado personal, salvo que la ley lo autorice o mande expresamente.
¿Un adolescente puede consentir solo el tratamiento de sus datos en Chile?
Según el artículo 16 quáter, los datos de los adolescentes se tratan con las mismas normas de autorización que los de los adultos, salvo los datos sensibles de adolescentes menores de 16 años, que requieren el consentimiento de sus padres, representantes legales o de quien tenga su cuidado personal, salvo que la ley lo autorice o mande expresamente. En todo caso, el tratamiento debe atender al interés superior del menor y a su autonomía progresiva.
¿La Ley 21.719 exige privacidad por defecto?
Sí. El artículo 14 quáter obliga al responsable a aplicar medidas técnicas y organizativas desde el diseño y a garantizar que, por defecto, solo se traten los datos personales específicos y estrictamente necesarios, considerando el número de datos recogidos, la extensión del tratamiento, el plazo de conservación y su accesibilidad. La entrada en vigencia de la Ley 21.719 está prevista para el 15 de octubre de 2027.