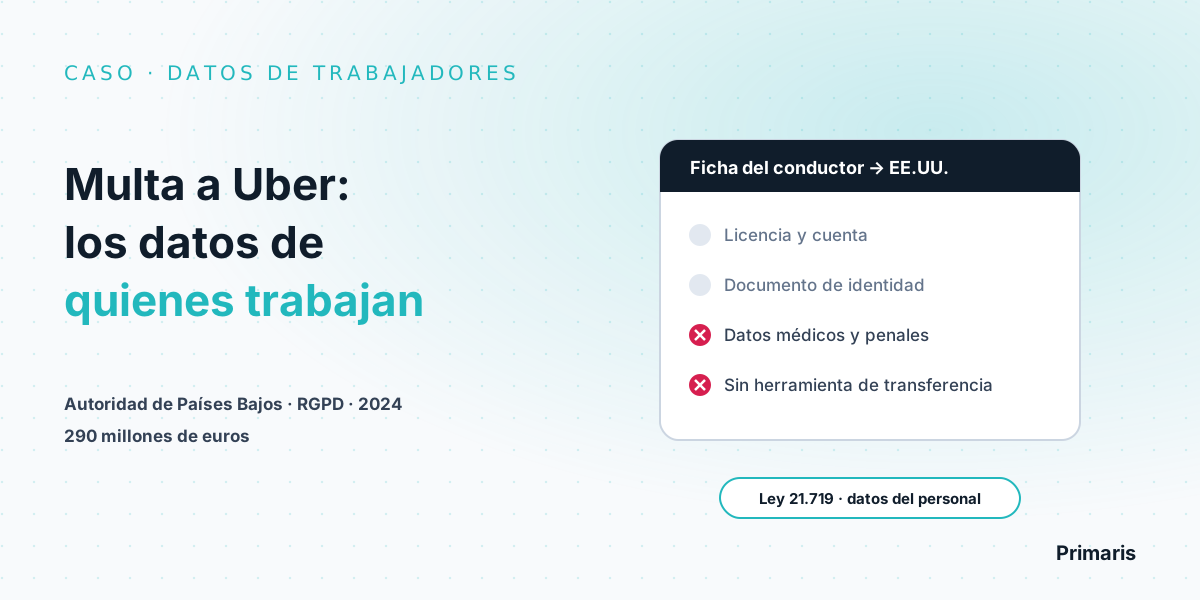
El 26 de agosto de 2024, la Autoriteit Persoonsgegevens (AP), autoridad de protección de datos de Países Bajos, anunció una multa de 290 millones de euros a Uber por transferir datos personales de conductores europeos a Estados Unidos sin resguardarlos adecuadamente. Los afectados no eran clientes, sino las personas que trabajan con la plataforma. Es un recordatorio de que los datos de trabajadores y colaboradores también están protegidos, y de que la Ley 21.719 regula hacia dónde salen.
Durante más de dos años, Uber guardó en servidores de su sede en Estados Unidos datos de conductores europeos, entre ellos documentos de identidad, ubicación, fotos, pagos y, en algunos casos, datos penales y médicos, sin usar herramientas de transferencia. En Chile, la Ley 21.719 exige que toda transferencia internacional, también la de datos de trabajadores hacia una casa matriz o un proveedor cloud, tenga una base en los artículos 27 y 28.
Qué pasó con Uber: los hechos
Según el comunicado de la AP, la investigación partió por las quejas de más de 170 conductores franceses ante la Ligue des droits de l'Homme, que a su vez presentó una reclamación ante la autoridad francesa (CNIL). Como la sede europea de Uber está en Países Bajos, la autoridad neerlandesa lideró el caso, en coordinación con la CNIL y otras autoridades europeas.
La AP constató que Uber recolectó información de conductores europeos y la conservó en servidores en Estados Unidos:
- Datos de cuenta y licencias de taxi.
- Ubicación, fotos, datos de pago y documentos de identidad.
- En algunos casos, datos penales y médicos de los conductores.
El reproche central fue el mecanismo: tras la anulación del Privacy Shield en 2020, las cláusulas contractuales tipo seguían siendo una vía posible, pero Uber dejó de usarlas desde agosto de 2021. Durante más de dos años transfirió los datos sin herramientas de transferencia. La AP calificó la infracción como grave y recordó que la facturación mundial de Uber en 2023 fue de alrededor de 34.500 millones de euros.
Según el regulador, Uber ya puso fin a la infracción y desde fines de 2023 usa el sucesor del Privacy Shield. Uber manifestó su intención de objetar la multa; no encontramos una resolución publicada sobre el resultado de esa objeción.
Por qué este caso importa en Chile
La multa se aplicó bajo el Reglamento General de Protección de Datos (RGPD) europeo, no bajo la ley chilena, y no permite anticipar cómo resolvería un caso similar la Agencia chilena. Pero ilumina un punto ciego frecuente: los programas de privacidad suelen partir por clientes y marketing, y dejan para después a trabajadores, contratistas y colaboradores.
En una empresa chilena típica, los datos del personal viven en el software de remuneraciones, la plataforma de selección, el control de asistencia, el sistema de salud ocupacional y el correo, y varios de esos servicios están alojados fuera de Chile. Si la casa matriz consolida fichas de personal en el extranjero, también hay transferencia. La Ley 21.719, cuya entrada en vigencia está prevista para el 15 de octubre de 2027, no distingue: protege los datos de toda persona natural.
Un segundo punto: Uber manejaba datos especialmente delicados. En Chile, los datos de salud y los biométricos son datos sensibles, y los datos relativos a infracciones penales tienen un régimen especial (art. 25).
Qué exige la Ley 21.719 con datos de trabajadores que salen de Chile
| Aspecto | Qué dice la Ley 21.719 |
|---|---|
| Base de la transferencia (art. 27) | País adecuado, cláusulas contractuales, normas corporativas vinculantes u otros instrumentos con garantías adecuadas, o un modelo de cumplimiento o certificación con garantías adecuadas. Aplica a transferencias al responsable o al tercero mandatario que recibe. |
| Excepciones (art. 27) | Sin adecuación ni garantías, solo transferencias específicas y no habituales. Un flujo permanente de datos de personal no encaja en esta vía. |
| Casa matriz y filiales (art. 28) | Las empresas de un mismo grupo pueden usar normas corporativas vinculantes aprobadas por la Agencia; quien transfiere responde por las infracciones del grupo. |
| Proveedores y encargados (art. 15 bis) | Contrato con objeto, duración, finalidad, tipo de datos, categorías de titulares y obligaciones. El encargado no puede subcontratar sin autorización escrita del responsable. |
| Datos sensibles (arts. 2 g y 16) | Salud y biometría son datos sensibles; por regla general requieren consentimiento expreso del titular. |
| Transparencia (art. 14 ter) | Informar si hay transferencias a terceros países y si estos ofrecen un nivel adecuado de protección o qué garantías las justifican. |
| Infracciones (arts. 34 ter y 34 quáter) | Transferir en contravención a la ley es grave (hasta 10.000 UTM); a sabiendas, gravísima (hasta 20.000 UTM). |
El detalle de la escala de sanciones está en multas y sanciones de la Ley 21.719.
Cinco lecciones prácticas para tu empresa
1. Incluye a RR.HH. en el registro de tratamientos
El registro de actividades de tratamiento (RAT) debe tener fichas para selección, contratación, remuneraciones, control de asistencia, salud ocupacional y desvinculación, con los sistemas y proveedores de cada una. Sin eso, el inventario de flujos al extranjero queda incompleto.
2. Pregunta a cada proveedor cloud dónde están los datos
Región de alojamiento, países desde donde hay acceso de soporte y subencargados. Esa información debe quedar en el contrato y en el RAT, no solo en la memoria del área de TI.
3. Un mecanismo vencido equivale a no tener mecanismo
Uber tuvo cláusulas contractuales tipo y dejó de usarlas. Las bases de cada transferencia deben revisarse periódicamente: contratos que expiran, proveedores que cambian de región, filiales nuevas.
4. Trata con más cuidado los datos sensibles del personal
Licencias médicas, exámenes preocupacionales, huella para el control de asistencia: son datos sensibles. Si además salen de Chile, conviene evaluar si el tratamiento requiere una evaluación de impacto (EIPD) y minimizar lo que se envía.
5. Si dependes de una casa matriz, coordina con ella
Las filiales chilenas suelen heredar sistemas globales. Documenta qué datos del personal chileno viajan al grupo y con qué base, y evalúa la vía de normas corporativas vinculantes cuando la Agencia habilite su aprobación.
¿Tu inventario de tratamientos incluye a tus propios trabajadores?
En Primaris implementamos la Ley 21.719 con abogados y equipo técnico en el mismo proyecto: levantamos el RAT de todas las áreas, incluida RR.HH., mapeamos proveedores y transferencias, y lo dejamos operando en Confirmer360 con encargados y contratos. Conversación inicial gratuita.
Ver consultoría Ley 21.719 Agendar conversación inicialPreguntas frecuentes
¿Por qué multaron a Uber con 290 millones de euros?
La Autoriteit Persoonsgegevens (AP), autoridad de protección de datos de Países Bajos, concluyó que Uber transfirió durante más de dos años datos personales de conductores europeos a su sede en Estados Unidos sin usar herramientas de transferencia, porque dejó de usar las cláusulas contractuales tipo desde agosto de 2021. La multa se anunció el 26 de agosto de 2024 bajo el RGPD.
¿Qué datos de los conductores transfería Uber?
Según la AP, datos de cuenta y licencias de taxi, pero también ubicación, fotos, datos de pago, documentos de identidad y, en algunos casos, datos penales y médicos de los conductores, almacenados en servidores en Estados Unidos.
¿La multa a Uber está firme?
La AP informó que Uber manifestó su intención de objetar la multa. Según el mismo regulador, Uber ya había puesto fin a la infracción y desde fines de 2023 usa el sucesor del Privacy Shield. No encontramos una resolución publicada sobre el resultado de esa objeción.
¿La Ley 21.719 protege los datos de los trabajadores?
Sí. La ley protege los datos de toda persona natural, sin excluir a trabajadores ni colaboradores. Las reglas sobre bases de licitud, datos sensibles, seguridad, encargados y transferencias internacionales se aplican también a planillas de remuneraciones, fichas de personal, sistemas de recursos humanos y plataformas que gestionan a colaboradores.
¿Usar un proveedor cloud extranjero es una transferencia internacional?
Si los datos se envían o almacenan fuera de Chile, hay que analizarlo como transferencia internacional. El artículo 27 de la Ley 21.719 contempla expresamente la transferencia al responsable o al tercero mandatario que la recibe, y exige país adecuado, garantías adecuadas o una excepción acotada. Además, el encargo debe constar en un contrato con el contenido del artículo 15 bis.
¿Qué sanción arriesga en Chile una transferencia internacional irregular?
Es infracción grave (artículo 34 ter), con multa de hasta 10.000 UTM, y gravísima si se hace a sabiendas (artículo 34 quáter), con multa de hasta 20.000 UTM. La entrada en vigencia de la Ley 21.719 está prevista para el 15 de octubre de 2027.